搜索到
183
篇与
的结果
-

-
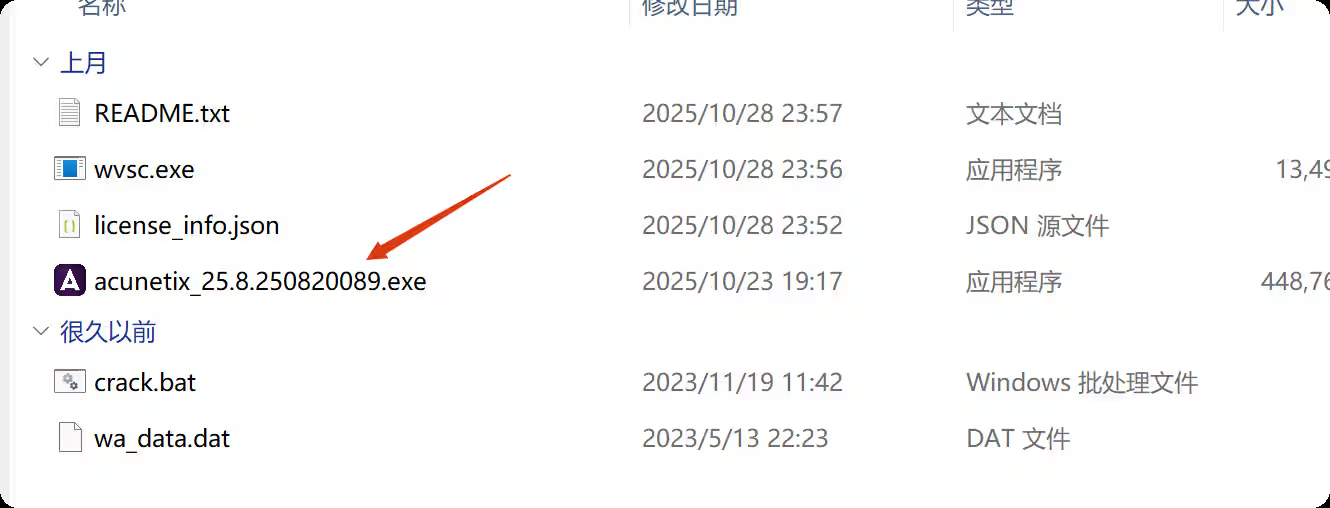
【Windows版】Acunetix Premium(AWVS) v25.8.25 高级版 前言AWVS 算是 Web 安全圈的老牌自动化扫描利器,核心就是把 Web 应用的漏洞探测、攻击面识别、配置错漏排查做透。它直接对标 OWASP Top 10 核心风险,SQL 注入、XSS 这些高频漏洞都能精准命中,深度爬虫还能啃下复杂交互的 Web 应用,不用手动补全扫描路径。全程自动化跑通,从漏洞探测到报告生成不用人工盯着调参数,效率比纯手动扫高不止一个量级。报告做得相当扎实,漏洞严重级、触发路径、修复方案都写得明明白白,直接能丢给开发对接整改。更关键的是能无缝嵌进 CI/CD 流水线,把安全测试揉进开发流程里,实现左移安全,不用等上线才返工补漏洞 —— 对团队来说,这种可落地的持续安全能力才是真刚需。下载地址:https://pan.baidu.com/s/1kuUaEAeP4moPq3Hrb6tPZw 提取码: jjiy安装过程在文末下载之后,解压,双击这个exe程序选择你的安装目录设置你的登录邮箱默认启动端口一路下一步等待安装完成他会提示一个证书问题,选择是这样安装成功后就能通过本地3443端口访问了随后我们点这个以管理员身份运行会出现如下提示再登录,即可下载地址:https://pan.baidu.com/s/1kuUaEAeP4moPq3Hrb6tPZw 提取码: jjiy
-
-
文章推荐页 2025年11 月6日Nmap防火墙绕过技巧详解 955 162025年10 月30日【红队工具】VShell v4.9.3 高级版,国产C2工具下载及使用 2267 5628日HackMyVm-DC04:难 712 3028日HackMyVm-DC03 :中等 760 2527日HackMyVm-DC02 :中等 867 2427日HackMyVm-DC01 :简单 887 2027日Hackmyvm-TriplAdvisor :简单 792 1927日HackMyVm-Runas :简单 776 2527日HackMyVm-Always :简单 848 1827日HackMyVm-Nessus :简单 779 1827日HackMyVm-Liar :简单 621 2227日HackMyVm-Simple :简单 903 3027日HackMyVm-Zero :简单 771 3027日HackMyVm-quoted :简单 624 2527日HackMyVm-OMG :简单 899 3026日全网首发!HMV全套Windows机器提权,域渗透教程,2w字超详细 1908 2515日中秋放毒!永远9.9每月的高防云服务器!搭建自己的网安知识库! 799 2715日vuln靶机-GoldenEye1.1,OSCP必刷靶机 928 2215日vulnhub靶机-devt-improved,nano/vim提权 789 172025年9 月11日Photographer 1-vulnhub靶机渗透 1148 2611日Nightmare (v1.0.2)-vulnhub靶机渗透 716 911日Healthcare靶机渗透,vulnhub环境变量提权 1717 3011日Stapler-vulnhub靶机渗透 1263 2211日Devguru-vulnhub靶机渗透,OSCP之路 916 2011日Breach2.0-vulnhub靶机渗透,OSCP认证之路 688 222025年8 月14日vulnhub-Toppo靶机,python、awk的SUID提权,两种提权方式 844 2113日vulnhub-STAPLER: 1 内核&sudo提权 716 192025年7 月23日红队命令速查手册 915 2318日vulnhub–GlasgowSmile-v1.1 960 2116日12款优秀的终端工具推荐,来看看有没有你喜欢的! 902 1915日BurpSuite v2025.6.3汉化版,附激活教程 1913 3213日SRC平台推荐,挖SRC必须知道的25个漏洞提交平台 2610 1910日FeatherScan v4.0 – 适用于Linux的全自动内网信息收集工具 1798 406日sar靶机,suid计划任务提权 872 186日W34KN3SS,通过openssl漏洞公匙获取私匙 956 193日Windows提权方法一览 899 302025年6 月29日掩日-适用于红队的综合免杀工具 1080 2528日HW 中如何利用 WAF 缺陷进行绕过 1149 2224日Notepad++ v8.8.1 本地提权复现 1041 2322日2025最新渗透测试靶场推荐,新手必练的靶场推荐 3553 8720日靶机Misdirection: 1 ~ VulnHub 1132 2114日渗透测试命令汇总,常用的渗透测试命令大全 1023 2814日【内网渗透】隐藏通信隧道技术,牢饭直通车 1025 243日microsocks,一个轻量级的socks代理工具 1396 302025年5 月20日什么是OSCP国际渗透测试专家中级认证? 1000 1818日网易云js逆向代码分析 845 2918日java框架Shiro流量分析 869 2018日Linux进程隐藏 1039 2218日Kali Linux Shell编程:基础到进阶 851 2118日【Kali笔记】shodan的20种使用方法,信息收集必备 756 2818日一款在线的免杀平台AVEvasionCraftOnline 1157 2918日使用oh-my-posh美化Windows终端 735 1718日Metasploit Framework (MSF) 使用指南 1047 1718日DIRB:一款强大的Web目录扫描工具使用指南 1088 1618日【Kali笔记】figlet终端艺术字 1002 1718日Vuln靶机Prime_Series_Level-1 1326 3818日Vuln靶机NullByte 1469 3418日Vulnhub靶机Moria1.1 587 1218日Vulnhub靶机bob 1410 3118日Vulnhub-DERPNSTINK 1 1469 3618日vulnerable_Docker,3种代理方法打入内网,frp,MSF,reGeorg 1367 2918日Tr0ll系列提权教程,Tr0ll 靶机全系列(1-3) 295 1618日Tiki提权靶机渗透 991 3018日tar、zip命令提权—zico2 956 2718日PwnLab init-文件包含、反弹shell、提权–靶机渗透思路讲解 815 2418日FristiLeaks1.3-提权靶机渗透 364 918日雷池+frp内网穿透,搭建企业级内网防护,无需花高额费用买服务器,教科书级别教学 272 1818日HTB-EscapeTwo 785 718日超长攻击链vulhub靶机,TommyBoy1dot0 1219 2818日vulnhub提权靶机SickOS系列 1639 3818日vulnhub靶机hackme 1709 3918日Sudo的上级目录提权,SkyTower 1666 2918日pWnOS系列全教程,Webmin文件披露,Simple PHP Blog渗透教程 1361 2618日Kioptrix 提权靶机(1-5)全系列教程,Try Harder! 715 2618日JOY,ProFTPd的拷贝漏洞 1189 2918日IMF缓冲区提权渗透 1146 2618日Hack_Me_Please,js信息泄露,二级目录遍历 784 2418日FALL,wfuzz对参数的模糊测试 1109 2218日BSides-Vancouver-2018-Workshop,FTP匿名登录,wordpress渗透 778 1818日Blender软件的信息泄露—VulnOSv2 300 1518日提权靶机Node 438 918日红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路 358 1518日不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学 175 2018日靶机-election 978 2018日WEBDEVELOPER,tcpdump提权 918 2418日Vuln靶机SolidState 519 2018日稀有靶机-Readme 931 2218日红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学 833 2318日从0-1讲解RCE漏洞绕过,Windows与LinuxRCE漏洞绕过方式总结—-实战解析 678 2918日SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝 659 1718日文件上传10种WAF绕过姿势 1482 3918日upload-labs通关全教程(建议萌新收藏)Web安全-文件上传漏洞超详细解析 1342 3118日文件包含_PHP filter伪协议利用方式 1383 3018日从零开始学习文件包含 1324 3018日PHP反序列化漏洞从入门到深入8k图文介绍,以及phar伪协议的利用 1340 3818日XSS高级用法,SEO,挂ma,MS14_064利用 1166 2918日Web安全中的XSS攻击详细教学,XSS-Labs靶场通关全教程(建议收藏) 909 3018日phpStudy 小皮 Windows面板 存在RCE漏洞(nday) 826 2418日Kali下安装与使用BeEF-XSS 804 2418日【WAF剖析】10种XSS某狗WAF绕过姿势 930 2118日CTFHub技能树通关教程——SSRF漏洞原理攻击与防御 1024 2018日某cms的渗透测试过程 1180 2418日放开双手 ,SQL注入Fuzzing字典 (270个) 653 1118日从零开始学SQL注入(sql十大注入类型):技术解析与实战演练 408 1918日安全狗WAF绕过-SQL注入 262 1018日SQL注入之dnslog 373 1918日1w字带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透 386 1518日DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程 864 2218日DC-1综合靶场渗透从外网打到内网,权限提升,入侵痕迹清除,干货,建议收藏 784 2418日DC1-9(全)Linux提权靶机渗透教程 817 1818日AIWEB1综合靶场通关教程【附靶场环境】 860 2018日【渗透测试】DC-3提权靶场渗透教程 897 2418日棱镜X单兵渗透平台 1091 2918日SPF机制进行邮件钓鱼 875 2418日FTP匿名登录 934 2718日CS与MSF联动 900 2518日Linux隐身登录 1405 3718日【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF,CS 1641 2718日内网隐蔽扫描,Nmap高级用法 1789 3318日【内网渗透】免工具,内网和域内信息收集的40种方式总结 821 1818日渗透测试rbash逃逸 1099 1918日什么是域?如何搭建一个简单的域环境? 773 2418日find基础命令与提权教程 964 2618日【Kali笔记】MSF内网渗透,免杀过360 992 2118日Windows和Linux的命令混淆方式 311 818日Hadoop & Redis未授权访问漏洞,靶场实战——Vulfocus 343 818日伪静态注入总结 211 1218日Windows渗透操作系统 1336 3918日CTF-OS,一个专门为CTF设计的操作系统 1083 2718日几个常见的密码字典推荐 1967 3118日渗透测试中16款谷歌插件最全分享 1110 3718日车联网渗透系统 1079 2618日比Kali更稳定,工具更多,更加适合开发的操作系统blackarch 1285 2618日burp suite31款插件分享 1134 2818日2024年7月JetBrAIns全家桶激活到2099年工具分享,pycharm、IDE、phpStorm等专业版激活工具 815 3118日2024 最新 Kali Linux 定制化魔改,完整版添加常见60渗透工具 1006 3318日【渗透工具箱】灵兔宝盒-Rabbit_Treasure_Box_V1.0.1 1060 4018日深入某CMS渗透测试:从弱口令到接管webshell 654 2718日CISP-PTE综合练习win2003 974 2318日CISP-PTE综合靶场解析,MSF综合利用MS14-058【附靶场环境】 782 2118日CISP-PTE考试靶场及通关攻略(附靶场源码) 1415 2318日GZCTF动态flag部署教程 1469 2818日GZCTF比赛平台搭建——单Docker部署 671 2318日信息收集:网络空间测绘FOFA,查询语法最全使用方法(图文解析) 816 1618日灯塔安装教程 1169 2018日九头蛇thc-hydra密码爆破,九头蛇简单使用 304 11
-
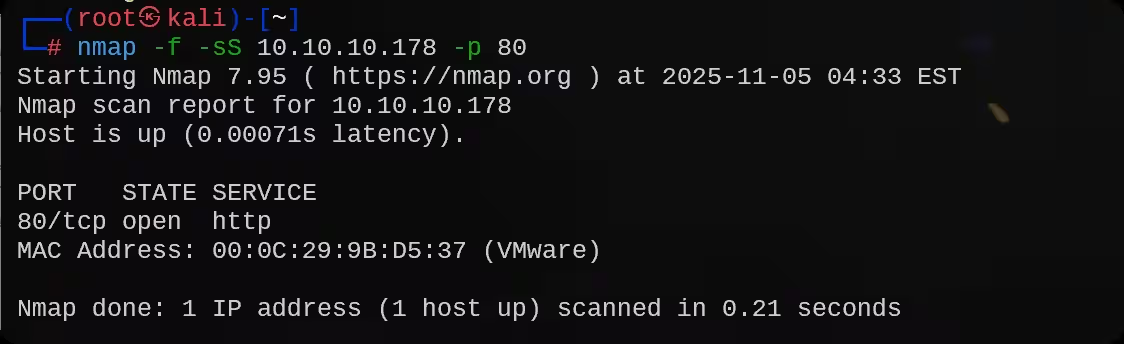
Nmap防火墙绕过技巧详解 防火墙与入侵检测系统(IDS)的核心工作逻辑,是依托规则匹配机制甄别并拦截异常扫描流量,比如识别 Nmap 标准探测包特征、单一源 IP 高频请求等行为。以下四类 Nmap 防火墙绕过技巧,核心思路在于利用设备规则漏洞,包括数据包片段重组缺陷、IP / 端口信任策略、流量特征识别盲区等,实现隐蔽扫描操作。所有操作均需获取 root 权限以构造自定义数据包,且必须在合法授权范围内执行。因缺乏实体防火墙设备,本文以本地靶机为测试环境展开演示,重点记录各类绕过技术的核心逻辑与操作方法。1 报文分段绕过1.1 技术原理多数防火墙与 IDS 设备会对完整的 TCP 或 UDP 数据包特征进行检测,比如 Nmap 默认探测包的标志位、数据长度等。Nmap 的-f参数可将扫描数据包拆分为小型片段,默认按 MTU 576 字节拆分后,每个片段仅 16 字节左右。部分老旧防火墙与 IDS 不具备数据包重组能力,拆分后的扫描流量难以被其识别,进而实现对拦截机制的规避。1.2 实操命令假设目标主机 10.10.10.178 的 80 端口已被防火墙过滤,可通过分段 + SYN 扫描精准探测该端口状态,命令如下:Nmap -f -sS 10.10.10.178 -p 80 # 分段+SYN扫描,重点探测80端口 执行结果示例结果解读未启用-f参数时,80 端口通常会显示为filtered状态,即无有效响应;启用分段功能后,拆分后的数据包可绕过防火墙检测,目标主机的响应会使端口状态变为open|filtered,后续可通过补充探测验证端口是否真正开放。1.3 适用场景适用:该技巧对不支持数据包重组功能的老旧防火墙效果显著,典型代表如部分企业仍在使用的旧版 Cisco ASA 设备。注意:现代主流防火墙(如 Palo Alto、华为 USG)均具备完善的数据包重组能力,该技术大概率失效。数据包拆分后会增加传输耗时,扫描速度明显变慢,可搭配-T4参数优化效率,命令为sudo Nmap -f -T4 -sS 10.10.10.178。2 自定义最大传输单元2.1 技术原理MTU(最大传输单元)指网络中可传输的单个数据包最大长度,以太网环境默认 MTU 值为 1500 字节。防火墙常针对标准 MTU 尺寸的数据包制定严格检测规则,Nmap 的--mtu参数可自定义数据包 MTU 值(需为 8 的倍数,常见可选值如 1480、1472 等)。通过发送非标准 MTU 尺寸的数据包,可避开防火墙针对标准流量的拦截策略,本质是报文分段技术的灵活进阶版本。2.2 实操命令若目标主机 10.10.10.178 的 443 端口被防火墙基于 MTU 1500 的规则过滤,可自定义 MTU 值进行探测,命令如下:sudo Nmap --mtu 1480 -sS 10.10.10.178 -p 443 # 自定义MTU 1480,扫描443端口 执行结果示例结果解读将 MTU 值设置为非标准的 1480 后,数据包长度脱离防火墙预设检测范围,拦截规则失效,可成功探测到 443 端口的实际开放状态。2.3 适用场景适用场景:当防火墙针对默认 MTU 1500 字节数据包设置专项检测规则,或-f参数的分段效果不佳时,自定义 MTU 是更优选择。注意事项:自定义 MTU 值必须严格遵循 8 的倍数规则(如 1480=8×185、1472=8×184),否则命令会直接报错无法执行。MTU 最小值建议不低于 64 字节,过小的数据包可能被防火墙判定为无效流量直接丢弃。3 诱饵隐藏扫描3.1 技术原理防火墙的核心检测逻辑之一是识别单一源 IP 的高频请求行为,以此判定扫描攻击。Nmap 的-D参数可生成多个虚拟诱饵 IP,这些 IP 可随机生成或手动指定固定地址,与真实扫描 IP 同步发送探测数据包。目标主机的日志会记录多个 IP 的并发请求,防火墙无法精准区分真实扫描源,从而实现真实 IP 的隐藏,避免被纳入黑名单。3.2 实操命令对目标主机 10.10.10.178 进行扫描时,可配置 3 个随机诱饵 IP 与 1 个内网网关固定诱饵 IP(10.10.10.1),命令如下:sudo Nmap -D RND:3,10.10.10.1 -sS 10.10.10.178 # 3个随机诱饵+1个固定诱饵 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 09:50 CST Nmap scan report for 10.10.10.178 Host is up (0.00068s latency). Not shown: 997 closed tcp ports (reset) PORT STATE SERVICE 22/tcp open ssh 80/tcp open http 443/tcp open https # 关键:目标防火墙日志会记录以下IP的请求,无法定位真实扫描端 # 诱饵IP:10.10.10.1(固定)、10.10.10.56(随机)、10.10.10.123(随机)、10.10.10.201(随机) # 真实IP:未单独记录,混在诱饵中 Nmap done: 1 IP address (1 host up) scanned in 2.15 seconds 结果解读扫描执行后,目标防火墙日志会同时记录多个 IP 的访问请求,包括固定诱饵 IP 10.10.10.1、3 个随机生成的诱饵 IP(如 10.10.10.56、10.10.10.123、10.10.10.201),真实扫描 IP 的请求会混在其中无法区分,有效规避了单一 IP 被拉黑的风险。最终探测结果显示,目标主机 22、80、443 等端口处于开放状态。3.3 适用场景适用场景:该技术适用于公网渗透测试等需要隐藏真实 IP 的场景,尤其适合对远程目标服务器的匿名探测。注意事项:诱饵 IP 需选择可达的有效地址,比如内网网段内的闲置 IP,无效 IP 发送的请求易被防火墙识别为异常扫描。诱饵数量建议控制在 3-5 个,数量过多会大幅增加扫描耗时,数量过少则无法达到有效的隐藏效果。4 源地址欺骗4.1 技术原理部分防火墙会配置 IP 白名单访问控制策略,仅允许特定可信 IP(如内网管理 IP、合作伙伴服务器 IP)访问目标端口。Nmap 的-S参数可将扫描数据包的源 IP 地址伪装为白名单中的可信地址,防火墙验证源 IP 符合信任规则后,会允许请求通过,从而绕过 IP 过滤机制实现扫描。4.2 实操命令假设目标主机 10.10.10.178 的防火墙仅允许内网管理 IP 10.10.10.2 访问 3389 端口,可通过伪装源 IP 进行探测,命令如下:sudo nmap -S 10.10.10.2 -sS 10.10.10.178 -p 3389 # 伪装成10.10.10.2(白名单IP) 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:00 CST Nmap scan report for 10.10.10.178 Host is up (0.00071s latency). PORT STATE SERVICE 3389/tcp open ms-wbt-server # 原本被IP过滤的3389端口,现在显示open(伪装生效) Nmap done: 1 IP address (1 host up) scanned in 0.85 seconds 结果解读源 IP 伪装为白名单中的 10.10.10.2 后,防火墙放行该请求,扫描结果显示 3389 端口(ms-wbt-server 服务)处于开放状态,表明地址欺骗生效,成功绕过了 IP 过滤限制。4.3 适用场景适用场景:适用于已知防火墙 IP 白名单的场景,比如内网渗透测试中已获取管理 IP 信息,需访问被 IP 限制的关键端口时。注意事项:伪装的 IP 地址必须在防火墙白名单范围内,且扫描端与目标主机需保持通信可达,同网段环境下效果最佳,跨网段需依赖路由转发支持。由于目标主机会将响应数据包发送至伪装 IP,而非真实扫描端,可能无法直接接收响应结果,建议搭配-Pn(跳过 ping 检测)和-v(详细模式)确认扫描执行状态。5 源端口欺骗5.1 技术原理防火墙多针对数据包的源端口配置访问控制规则,常见策略是仅允许源端口为 53(DNS 服务)、80(HTTP 服务)、443(HTTPS 服务)等常用业务端口的请求通过,这类端口被默认为正常业务流量。Nmap 的--source-port参数(简写为-g)可手动指定扫描数据包的源端口,通过伪装成防火墙信任的正常业务端口,规避其端口过滤机制,实现扫描流量的放行。5.2 实操命令若目标主机 10.10.10.178 的防火墙仅允许源端口为 53(DNS)的请求访问 80 端口,可通过指定源端口的方式探测,命令如下:sudo nmap -g 53 -sS 10.10.10.178 -p 80 # 指定源端口53(DNS),扫描80端口 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:10 CST Nmap scan report for 10.10.10.178 Host is up (0.00065s latency). PORT STATE SERVICE 80/tcp open http # 原本被源端口过滤的80端口,现在显示open(端口欺骗生效) Nmap done: 1 IP address (1 host up) scanned in 0.78 seconds 结果解读扫描数据包的源端口被伪装为 53 后,防火墙将其判定为 DNS 关联的正常 HTTP 请求,未执行拦截操作。扫描结果显示 80 端口处于 open 状态,表明源端口欺骗成功,有效绕过了防火墙的端口限制规则。5.3 适用场景适用场景:适用于防火墙配置了源端口白名单的环境,尤其当目标端口被限制仅允许常见业务端口访问时,该技术效果显著。注意事项:指定的源端口不能被本地其他服务占用,例如本地已启动 DNS 服务时,端口 53 处于占用状态,执行命令会直接报错。优先选择 53、80、443 等高频使用的业务端口,这类端口被防火墙纳入信任范围的概率更高,欺骗成功率也随之提升。6 附加随机数据6.1 技术原理入侵检测系统(IDS)多依赖 Nmap 标准探测包的固定特征(如固定数据长度、无额外附加数据)识别扫描行为。Nmap 的--data-length参数可在探测包中添加指定字节数的随机数据(如 100 字节),通过改变数据包的原有特征,让 IDS 的特征库无法精准匹配,从而绕过其检测机制。6.2 实操命令对目标主机 10.10.10.178 进行扫描时,可在探测包中附加 100 字节随机数据,命令如下:sudo nmap --data-length 100 -sS 10.10.10.178 # 附加100字节随机数据 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:20 CST Nmap scan report for 10.10.10.178 Host is up (0.00073s latency). Not shown: 997 closed tcp ports (reset) PORT STATE SERVICE 22/tcp open ssh 80/tcp open http 443/tcp open https # 关键:IDS未识别到扫描流量(因数据包含100字节随机数据,特征不匹配) # 未用--data-length时,该扫描会被IDS拦截,端口显示filtered Nmap done: 1 IP address (1 host up) scanned in 1.32 seconds 结果解读未使用--data-length参数时,扫描流量会因匹配 IDS 中的 Nmap 标准包特征被拦截,端口状态多显示为 filtered;附加 100 字节随机数据后,数据包特征发生改变,与 IDS 预设规则不匹配,未被拦截。最终探测到目标主机 22、80、443 等端口处于开放状态,扫描达到预期效果。6.3 适用场景适用场景:该技术对依赖固定特征库检测的 IDS 效果明显,例如旧版 Snort 等传统入侵检测系统,需模糊扫描流量特征时可优先使用。注意事项:随机数据长度建议控制在 50-200 字节区间,长度过小则难以改变数据包核心特征,过大可能被防火墙判定为异常流量直接丢弃。对基于行为分析的 IDS(如采用机器学习算法的检测系统)效果有限,这类系统不依赖固定特征,而是通过流量行为模式识别异常。7 MAC 地址欺骗7.1 技术原理局域网环境中的防火墙或交换机,部分会基于 MAC 地址配置访问过滤策略,仅允许特定可信设备(如内网打印机、核心服务器)的 MAC 地址访问目标资源。Nmap 的--spoof-mac参数可将扫描数据包的源 MAC 地址伪装为该信任列表中的地址,二层网络设备(如交换机)会将其判定为可信设备的请求,不执行拦截操作,从而实现绕过。该技术仅适用于局域网环境,因 MAC 地址属于二层通信标识,无法跨路由进行传输。7.2 实操命令假设目标主机 10.10.10.178(同局域网内)的交换机仅允许 MAC 地址为00:0C:29:12:34:56(内网打印机)的设备访问,可通过伪装该 MAC 地址扫描,命令如下:sudo nmap --spoof-mac 00:0C:29:12:34:56 -sS 10.10.10.178 # 伪装成打印机MAC 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:30 CST Nmap scan report for 10.10.10.178 Host is up (0.00069s latency). Not shown: 997 closed tcp ports (reset) PORT STATE SERVICE 22/tcp open ssh 80/tcp open http # 关键:交换机未拦截请求(因源MAC是信任的打印机MAC) # 未伪装时,扫描被交换机MAC过滤,端口显示filtered Nmap done: 1 IP address (1 host up) scanned in 0.92 seconds 结果解读源 MAC 地址伪装为信任的打印机地址后,局域网交换机未对扫描请求进行拦截,成功探测到目标主机 22、80 端口处于开放状态。未伪装时,扫描请求会被 MAC 过滤规则阻断,端口状态显示为 filtered,对比可见欺骗效果显著。7.3 适用场景适用场景:主要用于局域网渗透测试,例如内网环境中需绕过交换机的 MAC 白名单限制,访问被管控的目标主机时。注意事项:伪装的 MAC 地址需符合标准格式(如00:0C:29:xx:xx:xx,VMware 虚拟设备默认 MAC 前缀),可通过arp -a命令查看目标网段内的可信设备 MAC 地址。跨路由扫描时该技术完全无效,因为路由转发过程中会将数据包的源 MAC 地址替换为网关设备的 MAC 地址。8 总结Nmap 防火墙绕过技术的核心逻辑,均围绕利用防火墙 / IDS 的规则漏洞展开,通过改变数据包特征、隐藏真实访问源、伪装可信身份等方式,规避拦截机制。不同技术的适用场景与核心要点存在差异,实际应用中需结合目标网络环境(如局域网 / 公网)、设备类型(老旧 / 现代防火墙)、防护规则(IP / 端口 / MAC 白名单)等因素选择合适方案。往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透