搜索到
192
篇与
的结果
-
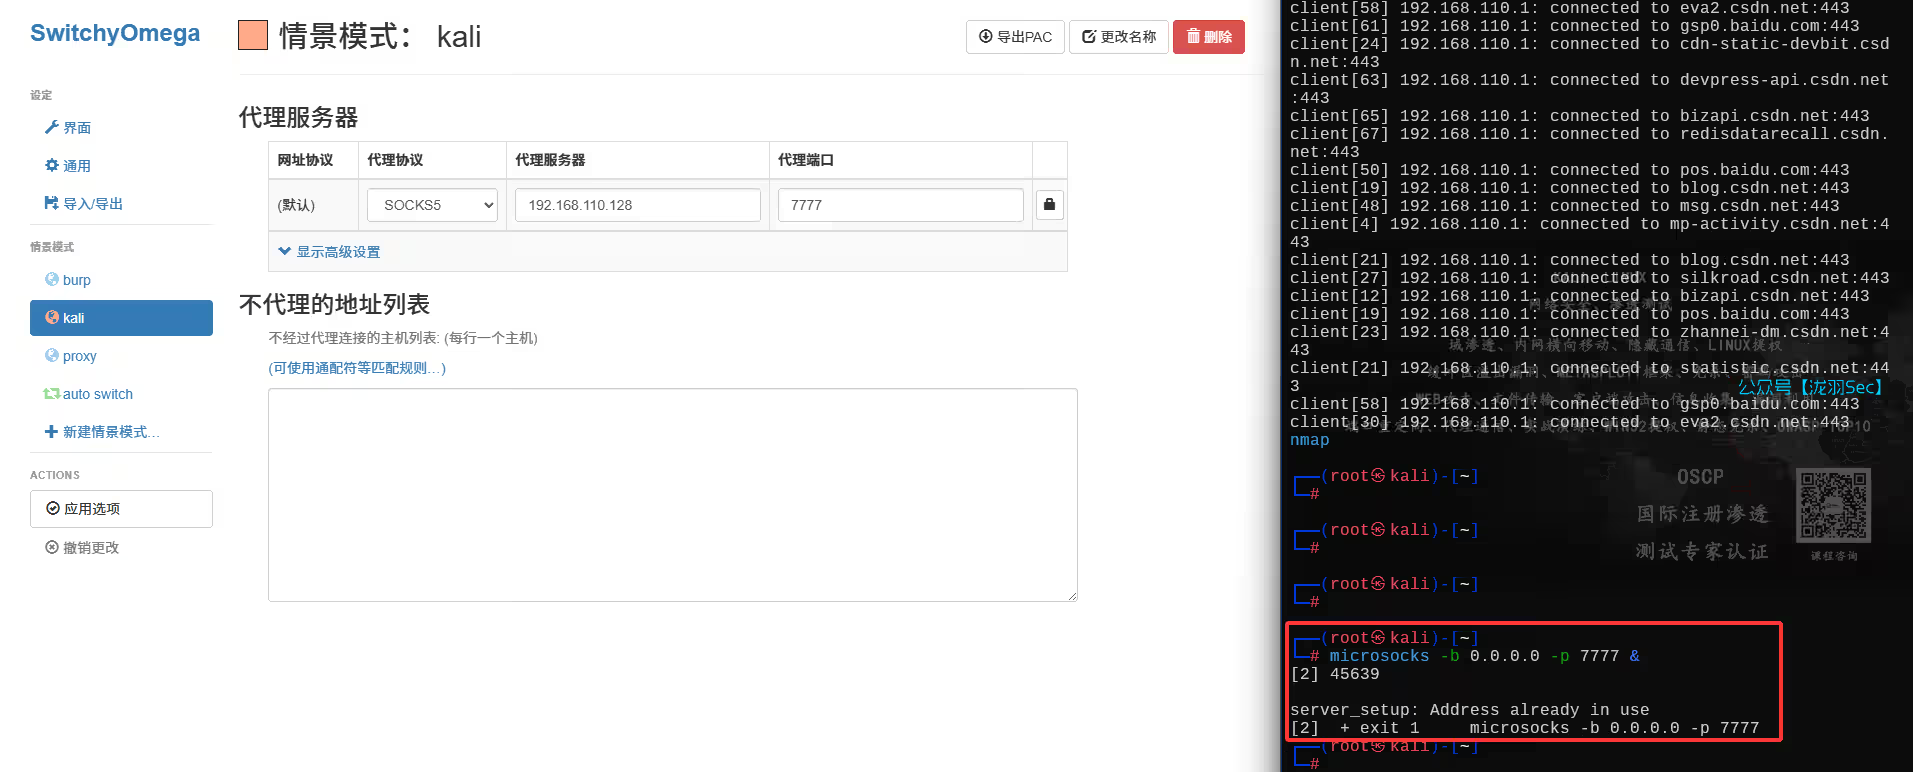
 microsocks,一个轻量级的socks代理工具 MicroSocks 是一款轻量级、高效的 SOCKS5 代理服务器,适用于多种网络代理场景功能特点轻量级设计:MicroSocks 的设计目标是尽可能减少资源消耗,使其在资源受限的环境中也能高效运行。它在服务器中消耗的内存不到 4MB。易于使用:无需配置文件,所有设置都可以通过命令行完成,甚至可以直接启动而无需任何参数。稳健性:在资源耗尽时,MicroSocks 不会崩溃,而是优雅地拒绝新连接,确保服务的稳定性。灵活的认证机制:支持无认证、密码认证和一次性认证,满足不同安全需求。多协议支持:默认支持 IPv4、IPv6 和 DNS,且代码高度可读和可扩展。需要注意的是,MicroSocks 目前只支持 TCP,不支持 UDP。使用场景远程隧道连接:在远程服务器上建立 SOCKS5 代理,以便通过该服务器隧道连接。资源受限环境:适合在资源受限的环境中运行,如廉价的嵌入式设备或路由器。安全代理:通过支持用户/密码认证和一次性认证模式,MicroSocks 可以作为安全代理服务使用,保护网络连接安装与使用# 安装 microsockssudo apt updatesudo apt install microsocks -y# 启动服务(不需要配置文件)microsocks -b 0.0.0.0 -p 1080调用参数简介microsocks -1 -i listenip -p port -u user -P password -b bindaddr# all arguments are optional. by default listenip is 0.0.0.0 and port 1080.# option -1 activates auth_once mode: once a specific ip address authed successfully with user/pass, it is added to a whitelist and may use the proxy without auth. this is handy for programs like firefox that don't support user/pass auth. for it to work you'd basically make one connection with another program that supports it, and then you can use firefox too.后台挂起运行,并将日志文件记录nohup microsocks -p 8888 -u user -P pwd > microsocks.log &案例请勿用于非法用途,造成后果自行承担往期推荐渗透测试入门,你需要了解的东西(2w字)内网渗透,流量转发Sqlserver SQL注入,超详细SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝【WAF 剖析】10 种 XSS 绕过姿势,以及思路分析SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学
-
什么是OSCP国际渗透测试专家中级认证? 一、OSCP认证是什么?首先介绍下OSCP认证,目前安全技术类的证书有很多,像是CEH,Security+,CISSP等等。除了众多侧重于笔试的安全认证,OSCP(Offensive Security Certified Professional) 是为数不多得到国际认可的安全实战类认证。目前在国外受到广泛认可,在台湾、香港等地区也比较流行,国内刚刚起步,拿到认证的还不是很多,主要集中在安全企业和审计公司。官方介绍:https://www.offensive-security.com/information-security-certifications/oscp-offensive-security-certified-professional/OSCP认证,是一个专门针对Kali Linux渗透测试培训课程的专业认证。该认证机构声称,OSCP认证是一个区别于所有其它认证的考试,考试全程采取手动操作的方式,而不设笔试环节。认证条件:无考试形式:OSCP的认证考试也是另类的存在,考生拥有24小时的时间(实际是23小时45分钟)去完成考试,具体如何分配时间由考生自己决定。题目是5台主机(随机抽取),目标是攻入并拿到最高权限(ROOT/SYSTEM)。基于难度级别,成功执行的攻击会获得相应的积分。24小时结束之后,你还有24小时去完成并提交考试报告(需要详细说明攻击步骤和里程碑截屏来证明确实攻破并获得相应权限)。考试费用:$800美元(30天实验室访问+认证)当然也有更多时长的实验室访问套餐,详情如下,具体选哪个可根据自身情况自行选择:二、课程内容有哪些?OSCP的整个课程还是比较体系化的,涵盖了渗透测试中的大部分内容,内容包括:被动信息收集、主动信息收集、漏洞扫描、缓冲区溢出、Win32缓冲区溢出攻击、Linux缓冲区溢出漏洞、漏洞利用、文件传输、提权、客户端攻击、WEB应用攻击、密码攻击、端口重定向和隧道、Metasploit框架、免杀、渗透测试实战演练等。整个知识框架还算完整,但其中的web应用攻击和缓冲区溢出部分内容感觉还是不够深入,与国内的教程比起来略显简单。web渗透中并没有各种绕过waf的奇淫巧技,缓冲区溢出部分也没有突破系统的各种防护手段……三、学习方式是怎样?目前官方推荐自学,官方会提供教材(约350页的PDF教材)和教学视频(约8小时的mp4视频)以及为学员提供的交流论坛和在线的lab实验室环境。注册、约定lab时间并付款后,官方会在lab开始那天邮件你教材和视频文件的下载链接,并开通论坛账号及实验环境vpn链接,你就可以学习教程并链接lab环境进行实验练习了。其中注册环节可能会遇到一些坑,这里就不细说,可以参考《OSCP认证教程第一集:注册教程》文章。通过自学教程你会掌握渗透测试中的大部分基本技能,在通过lab环境下的实战靶机练习将理论练习实际会对学习的知识有更深入的理解。其中lab环境下大概有53台靶机,靶机上预置了有漏洞的程序或者服务,你需要通过运用教程里学到的技能来获得服务器的最高控制权,并在靶机里获取proof.txt文件。我在买的是30天的ab实验,然而由于一些个人原因并没有投入大量时间,靶机做了20多台。但基本了解了lab环境和漏洞发现及利用的方法。个人认为做练习只是一方面,掌握方法才是学习的关键,因为漏洞是不断出现的,题目是永远做不完的,只有掌握原理及方法才是关键。当然如果有时间还是要尽量多做些lab的,毕竟是花了钱的哈。四、怎么考试呢?通过30天的lab学习后我约了考试,约考的链接会在之前官方发你的邮件中有。我是lab结束后才开始约考的,约考的时候才发现考试空挡已经排到了3周以后……早知道应该提前把考试时间约好,因为刚做完lab的时候状态是最好的,过个3周有些内容已经开始慢慢忘记……考试是在线进行的,并且有视频监考。具体来说就是你在约定的考试时间会收到官方的邮件,会给你一个考试环境的vpn连接文件,使用方法与lab的一样,并告诉你考试题目的IP地址(一般会是5台目标机器),题目满分是100分,70分通过。考试之前是要进行身份确认的,会通过摄像头进行身份的确认,所以你要准备好护照(为什么是护照呢?因为官方会要求政府颁发的、有照片的、英文的证件,国内符合要求的也只有护照了),身份验证后就可以vpn连接考试环境了。我约的是早上8:00的开始,早早的就起来做好了准备,7:45准时进行身份确认,其中遇到了网络不稳的情况,官方那边一开始一直看不到我这边的摄像头,重启了下家里的路由器就好了(也有小伙伴用4G手机热点开始的,因为部分地区的小区宽带连不上考试环境),然后vpn连接进考试环境,网络还算稳定,忙乎到8:30才算正式开始考试答题。我先选择了一道25分的缓冲区溢出的题目,花了大概2个小时,总算完成了poc的编写,拿到了shell,一看还是system权限,稳稳的拿到了proof.txt。其中遇到了一点小波折就是badchars漏了一个字符的,碰巧shellcode里有用到了这个字符,反复调试了好几遍才发现。不过还好没有ASLR、DEP等机制需要破,所以OSCP里面的漏洞挖掘还是比较基础的,因为真正的挖掘是在OSCE认证里,这也是我下一步要搞定的认证啦。解完这道理就有点饿了,然后和监考说了下休息半小时,吃了点水果。从考试开始不光是有摄像头监控的,我们的电脑屏幕监考也是可以看到的,所以当我们离开摄像头,桌面停止操作的时候是要和监考说一下的。半个小时后回来,在和监考打个招呼,发现监考的昵称换了,估计是几个人轮流监考……监考确认好后继续答题,选了另一个25分机器,很快通过一个web程序漏洞拿到了shell,但是只是user权限,找了很多本地提权的exp都没打成功……思路卡住了,果断换了一道10分的,看分值我以为应该是一个送分的题,结果真的是没那么简单,各种枚举都没发现问题,这时候心里有点慌,想换下一道但有不甘心,重新整理思路,重新扫描分析,折腾到傍晚才通过一个服务漏洞拿到了shell,正在我担心要怎么提权的时候,一看是root权限,顿时心情好了很多。到这里已经做出了两道半题目,算了下应该最少有45分了。在做缓冲区溢出的时候,为了节省时间我同时开了nmap跑其他机器的端口信息,简单看了下剩下2台的信息后实在太困了,和监考说了下,就去睡觉了,我还特意问了下去睡觉的话可不可以关机,监考说没问题,我就关了摄像头和电脑,定了闹钟睡了5个小时。醒来先是看了剩下的2个机器,一个隐蔽的web程序可以拿到shell,不出所料是个use权限,又是提权,搞了好久还是没搞定。剩下1台各种尝试,未果……2台20分的机器,我只拿到10分……算了下分数25+10+10+12.5=57.5,于是回过头来做前面那个25分的提权,各种百度无果,无聊中换成谷歌试试,结果还真有意外出现,找到国外一篇文章,研究了下,改了改利用代码,欧耶,成功拿到了system权限。稳了稳心情,默默的计算了下应该正好70分了,一看时间已经到了早上5:00,还剩将近3个小时,因为担心后面写英文报告会被扣分,所以还是想再拿些分数才放心。想到考试指导上说有一次使用msf的机会,想着应该是哪台机器会用得上,我就纠结了,用在那个提权上还是剩下那台呢?最后选择用在最后那台20分的机器上,各种漏洞自动过了一遍……没结果,后悔没写练习和lab的报告了(提交练习和lab报告会给加5分的)。看了下时间,已经没多少时间了,整理下了截图,并确认了下所有提交的proof.txt,然后和监考确认考试结束。这种24小时的考试真的是精疲力尽,又再次确认了下截图,每个flag的截图都有ipconfig或者ifconfig,关键步骤都有截图……然后就放心的睡觉了,因为还有24小时的时间要写一份英文的报告,这是考试的最后一步,也是我最薄弱的部分,睡醒了按照官方的模板,把握做出来的三个半机器的渗透过程都写了出来,当然是用最简单的语法和单词,主要全依赖了谷歌翻译,全篇都是短句,因为截图比较多,通篇用的最多的就是like this然后下面放上截图。整理完报告发现居然写了60多页,最后做成pdf压缩,上传到官方给的url,再把下载连接发给官方指定邮件。报告发送后24小时内会收到一封时间,告诉你已经收到你的报告,5个工作日内将告诉你开始结果。然后我等了5个工作日,在第6个工作日的上午收到了邮件:五、考试难不难?个人认为OSCP还是模拟实战渗透的,不像那些CTF需要各种脑洞大开。如果你在工作中就是做渗透测试的,那应该算是中等难度,如果是初学者,我建议还是需要认真的学完教程,并在lab环境中拿到30台以上的靶机。缓冲区溢出部分难度不大,教程和考试都是属于比较基础的难度。对于我个人来说,提权比较头疼,因为考试之前我也做了准备,网上找了各种提权一条龙的工具包,考试的时候用了发现就是一条虫啊,派的上用场的不多,所这部分还是要多积累,多做练习。总体上来说难度适中,毕竟70分就可以通过。六、备考有什么建议?a.学好英文很重要。不管是报告还是网上查资料,都需要英文的读写能力,如果英文好会有很大帮助。(虽然后来我也有和官方沟通,对于非英语母语的考生报告里的语法和单词错误是不会扣分的。)b.学习的时候要做笔记。考试的时候由于紧张会很容易手忙脚乱,所以提前做好学习笔记很重要,没有思路的时候可以看下笔记也许就有新的发现。c.练习和lab报告。在lab练习期间最好把练习和lab中靶机的渗透过程写成报告,官方说提交练习和lab靶机10台不同漏洞利用的报告会在最终考试成绩上加5分,虽然分数不多,但在关键时候就是救命稻草了。d.多交流。官方也有交流的渠道,如论坛、IRC,当然需要英文沟通了,所以我在这方面就……你们多努力吧。七、哪些好的资料可以分享?我在学习和备考的时候参考的一些不错的资源,汇总如下:注册指南:《OSCP认证教程第一集:注册教程》Linux提权指南:https://blog.g0tmi1k.com/2011/08/basic-linux-privilege-escalation/Windows提权辅助脚本:https://github.com/pentestmonkey/windows-privesc-check模拟练习平台(跟Lab环境类似):vulnhub、hacktheboxbadchars工具:https://github.com/mgeeky/expdevBadChars还有就是github上可以搜索“OSCP”找到很多资源,但是每个人的基础不一样,别人总结的不一定适合你,建议大家还是多多总结多多交流。——本文转载自freebuf作者:安全圈套的套哥如果有师傅们想要考取这个认证,并且无从下手,或者没有信心,我们提供一对一的专家咨询,以及我们的OSCP培训课程3999元的限时优惠价,在校生立减500元,也就是3499元既可以获得7年红队,OSEP国际渗透测试专家高级认证的一对一教学服务
-
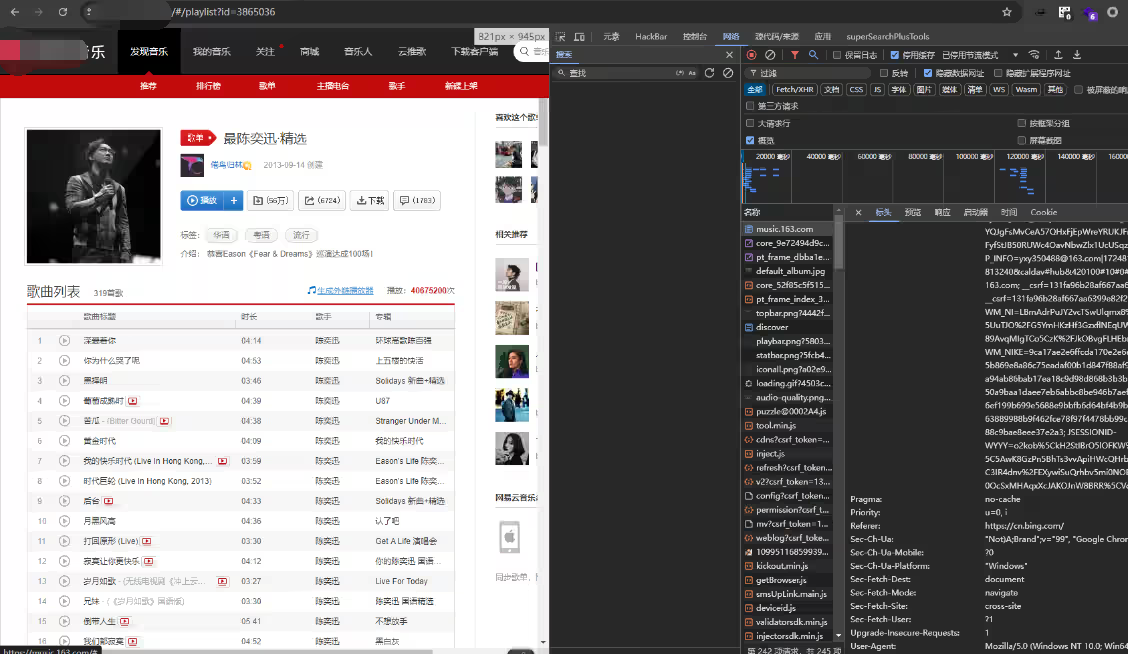
python爬虫,网易云js逆向代码分析 前言本文章中所有内容仅供学习交流,严禁用于商业用途和非法用途,否则由此产生的一切后果均与文章作者无关,若有侵权,请联系我立即删除!阅读本篇文章,需要一定的爬虫基础,和js逆向思维,否则无法继续首先找到一个歌单找到这个api接口api传参为这两个找到启动器发现这两个参数和刚刚api接口是一模一样的,那么大概率源码就在这里打断点,分析加密参数刷新页面,已经卡在这里了分析每个api参数X1x为后端api地址i1x为csrf_tokene1x为请求方式,该值为post我们的目标是抓取歌单评论信息,一直放行,直到这个接口分析这个参数,如下分析rid:A_PL_0_3865036,这后面的就是歌单id,threadId:A_PL_0_3865036,后面也是歌单id信息,后面的参数基本没用了,页面大小,偏移量和歌单属性那么就可以得到python代码向后端传的参数为这个def get_data(): id=3865036 # 歌单id url = "https://music.163.com/weapi/comment/resource/comments/get" data = { 'csrf_token': "", "cursor": "-1", # 0为精彩评论,-1为最新评论 "offset": "0", "orderType": "1", "pageNo": "1", "pageSize": "20", "rid": f"A_PL_0_{id}", "threadId": f"A_PL_0_{id}" } headers = { 'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/127.0.0.0 Safari/537.36' } resp = requests.post(url, data=data, headers=headers) print(resp.text) 但是呢没有任何响应结果,说明参数加密了 对比源参数即可看到,这些值都是乱码,显然是进行了加密的那么就要找js的加密节点,怎么找?回到这个界面把这段代码复制下来仔细分析var bVi3x = window.asrsea(JSON.stringify(i1x), bse0x(["流泪", "强"]), bse0x(Qu1x.md), bse0x(["爱心", "女孩", "惊恐", "大笑"])); 分别对应如下值这里我们就得到了每个参数的值使用变量进行替换# 服务于函数d g = "0CoJUm6Qyw8W8jud" # bse0x(["爱心", "女孩", "惊恐", "大笑"]) f = "00e0b509f6259df8642dbc35662901477df22677ec152b5ff68ace615bb7b725152b3ab17a876aea8a5aa76d2e417629ec4ee341f56135fccf695280104e0312ecbda92557c93870114af6c9d05c4f7f0c3685b7a46bee255932575cce10b424d813cfe4875d3e82047b97ddef52741d546b8e289dc6935b3ece0462db0a22b8e7" e = "010001" # bse0x(["流泪", "强"]) 再放行,找到加密节点鼠标移动到这里,即可看到,使用了一个方法,方法名称叫 d即可看到这样一串代码贴上源码!function() { function a(a) { var d, e, b = "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789", c = ""; for (d = 0; a > d; d += 1) e = Math.random() * b.length, e = Math.floor(e), c += b.charAt(e); return c } function b(a, b) { var c = CryptoJS.enc.Utf8.parse(b) , d = CryptoJS.enc.Utf8.parse("0102030405060708") // AES加密算法中需要的偏移量 , e = CryptoJS.enc.Utf8.parse(a) , f = CryptoJS.AES.encrypt(e, c, { iv: d, mode: CryptoJS.mode.CBC }); return f.toString() } function c(a, b, c) { var d, e; return setMaxDigits(131), d = new RSAKeyPair(b,"",c), e = encryptedString(d, a) } function d(d, e, f, g) { var h = {} , i = a(16); return h.encText = b(d, g), h.encText = b(h.encText, i), h.encSecKey = c(i, e, f), h } function e(a, b, d, e) { var f = {}; return f.encText = c(a + e, b, d), f } window.asrsea = d, window.ecnonasr = e }(); 仔细分析AES加密特征,打断点放行打印这些值此时即可得到参数 i ,如果你多次执行就会发现这个 i 值是变化的,调用的是a函数传了个16a 函数这就是一个随机计算结果,可以直接定死而 i 已经定死了,i = "2l8EuJuvLirixMmc" ,这里我执行了第二遍,就用我第二遍的 i 值,得到了已有的值g = "0CoJUm6Qyw8W8jud" # bse0x(["爱心", "女孩", "惊恐", "大笑"]) f = "00e0b509f6259df8642dbc35662901477df22677ec152b5ff68ace615bb7b725152b3ab17a876aea8a5aa76d2e417629ec4ee341f56135fccf695280104e0312ecbda92557c93870114af6c9d05c4f7f0c3685b7a46bee255932575cce10b424d813cfe4875d3e82047b97ddef52741d546b8e289dc6935b3ece0462db0a22b8e7" e = "010001" # bse0x(["流泪", "强"]) i = "2l8EuJuvLirixMmc" # 手动固定,函数中是随机的 偏移量之前已经在js代码的b函数找到了,这张图就可以很清楚的看到解密后的值就是 h.encText 的值发现这个函数是RSA加密,我们已经得到了这个值,由上图可以看到,i 值为偏移量,e为 010001,f 未知,那么就先放一放查看这个参数,断点记得放行查看值这样就能得到encSecKey的值,分析得到python逆向代码def get_encSecKey(): # 由于i是固定的,所以经过c函数输出的encSecKey也是固定的 return "288bca7fd6e42e24d4549f155b4eb6317ba323b914c9ee8aaccb786cabcd27773aea34d9413b8902f3a1a86e50863cec7e1f872092585cddd432951f210ae078e2f2c6b486c83c210820d5c09c73e2d3f225401ce1f5543f7a6f903c7bdc65b8ea27894c0299f52d801f05aaa6ec61e34082bec0135b9c74dabcabd1e1dba1ab" # 把参数进行加密,相当于 def get_params(data): # 默认收到的是字符串 first = enc_paramas(data, g) # 第一次加密,再将第二次结果与i一起加密 second = enc_paramas(first, i) # 第二次加密 return second # 返回的就是paramas # 将数据长度转化为16的倍数, 为下面加密服务 def to_16(data): # pad = 16 - len(data) % 16 data += chr(pad) * pad return data def enc_paramas(data, key): # 相当于js中的b(a, b)函数 iv = "0102030405060708" # AES加密算法中需要的偏移量 data = to_16(data) aes = AES.new(key=key.encode('utf-8'), IV=iv.encode('utf-8'), mode=AES.MODE_CBC) # 创建加密器 bs = aes.encrypt(data.encode('utf-8')) # 加密,加密的长度必须是16的倍数,”123456789abcchr(4)chr(4)chr(4)chr(4)" return str(b64encode(bs), "utf-8") # 转化成字符串 此时将刚刚没有任何结果的代码进行传参即可,半成品代码如下import json from base64 import b64encode from Crypto.Cipher import AES # pip install pycryptodome import requests # 设置好已知的值 g = "0CoJUm6Qyw8W8jud" # bse0x(["爱心", "女孩", "惊恐", "大笑"]) f = "00e0b509f6259df8642dbc35662901477df22677ec152b5ff68ace615bb7b725152b3ab17a876aea8a5aa76d2e417629ec4ee341f56135fccf695280104e0312ecbda92557c93870114af6c9d05c4f7f0c3685b7a46bee255932575cce10b424d813cfe4875d3e82047b97ddef52741d546b8e289dc6935b3ece0462db0a22b8e7" e = "010001" # bse0x(["流泪", "强"]) i = "2l8EuJuvLirixMmc" # 手动固定,函数中是随机的 def get_data(): id=3865036 # 歌单id url = "https://music.163.com/weapi/comment/resource/comments/get" data = { 'csrf_token': "", "cursor": "-1", # 0为精彩评论,-1为最新评论 "offset": "0", "orderType": "1", "pageNo": "1", "pageSize": "20", "rid": f"A_PL_0_{id}", "threadId": f"A_PL_0_{id}" } headers = { 'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/127.0.0.0 Safari/537.36' } resp = requests.post(url, data={ "params": get_params(json.dumps(data)), # 通过函数的加密得到服务器需要的params参数 "encSecKey": get_encSecKey() }, headers=headers) print(resp.text) if __name__ == '__main__': get_data() 完整数据清洗后的代码import random import json from base64 import b64encode from Crypto.Cipher import AES # pip install pycryptodome import requests # 服务于函数d g = "0CoJUm6Qyw8W8jud" f = "00e0b509f6259df8642dbc35662901477df22677ec152b5ff68ace615bb7b725152b3ab17a876aea8a5aa76d2e417629ec4ee341f56135fccf695280104e0312ecbda92557c93870114af6c9d05c4f7f0c3685b7a46bee255932575cce10b424d813cfe4875d3e82047b97ddef52741d546b8e289dc6935b3ece0462db0a22b8e7" e = "010001" i = "2l8EuJuvLirixMmc" # 手动固定,函数中是随机的 def get_encSecKey(): # 由于i是固定的,所以经过c函数输出的encSecKey也是固定的 return "288bca7fd6e42e24d4549f155b4eb6317ba323b914c9ee8aaccb786cabcd27773aea34d9413b8902f3a1a86e50863cec7e1f872092585cddd432951f210ae078e2f2c6b486c83c210820d5c09c73e2d3f225401ce1f5543f7a6f903c7bdc65b8ea27894c0299f52d801f05aaa6ec61e34082bec0135b9c74dabcabd1e1dba1ab" # 把参数进行加密 def get_params(data): # 默认收到的是字符串 first = enc_paramas(data, g) # 第一次加密,再将第二次结果与i一起加密 second = enc_paramas(first, i) # 第二次加密 return second # 返回的就是paramas # 将数据长度转化为16的倍数, 为下面加密服务 def to_16(data): pad = 16 - len(data) % 16 data += chr(pad) * pad return data def enc_paramas(data, key): iv = "0102030405060708" # AES加密算法中需要的偏移量 data = to_16(data) aes = AES.new(key=key.encode('utf-8'), IV=iv.encode('utf-8'), mode=AES.MODE_CBC) # 创建加密器 bs = aes.encrypt(data.encode('utf-8')) # 加密,加密的长度必须是16的倍数,”123456789abcchr(4)chr(4)chr(4)chr(4)" return str(b64encode(bs), "utf-8") # 转化成字符串 def get_data(): id=3865036 # 歌单id url = "https://music.163.com/weapi/comment/resource/comments/get" data = { 'csrf_token': "", "cursor": "-1", # 0为精彩评论,-1为最新评论 "offset": "0", "orderType": "1", "pageNo": "1", "pageSize": "20", "rid": f"A_PL_0_{id}", "threadId": f"A_PL_0_{id}" } headers = { 'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/127.0.0.0 Safari/537.36' } resp = requests.post(url, data={ "params": get_params(json.dumps(data)), # 通过函数的加密得到服务器需要的params参数 "encSecKey": get_encSecKey() }, headers=headers) print(resp.text) dict = json.loads(resp.text) # 将得到的内容转化为字典模式 user_obj = dict['data']['hotComments'] comment_data = [] comment_sum = dict['data']['totalCount'] if not user_obj: user_obj = dict['data']['comments'] for _ in user_obj: content = _['content'] nickname = _['user']['nickname'] photo = _['user']['avatarUrl'] timeStr = _['timeStr'] like_count = _['likedCount'] addres = _['ipLocation']['location'] list = { 'nickname': nickname, 'content': content, 'photo': photo, 'timeStr': timeStr, 'addres': addres, 'like_count': like_count, 'com_count': comment_sum } comment_data.append(list) print(comment_data) if __name__ == '__main__': get_data() 得到评论结果其他api接口也是如此,还可以搞一个扫码登录的,下面是我23年8月写的项目项目推荐这是我写的一个完整的爬虫django项目,集成了网易云扫码登录,歌单信息,歌曲/歌单评论,歌单收藏,歌曲播放等等运用了aiohttp异步爬虫,requests库,IP池,线程池,redis,中间件mysql数据库,等等等等,项目仅供学习使用,严禁商业用途!!!!记得点个关注,感谢扫码登录网易云首页我的首页歌单列表源列表评论歌曲播放效果。。。。。。。总结本文章中所有内容仅供学习交流,严禁用于商业用途和非法用途,否则由此产生的一切后果均与文章作者无关,若有侵权,请联系我立即删除!,重要的事儿说三遍!!!
-
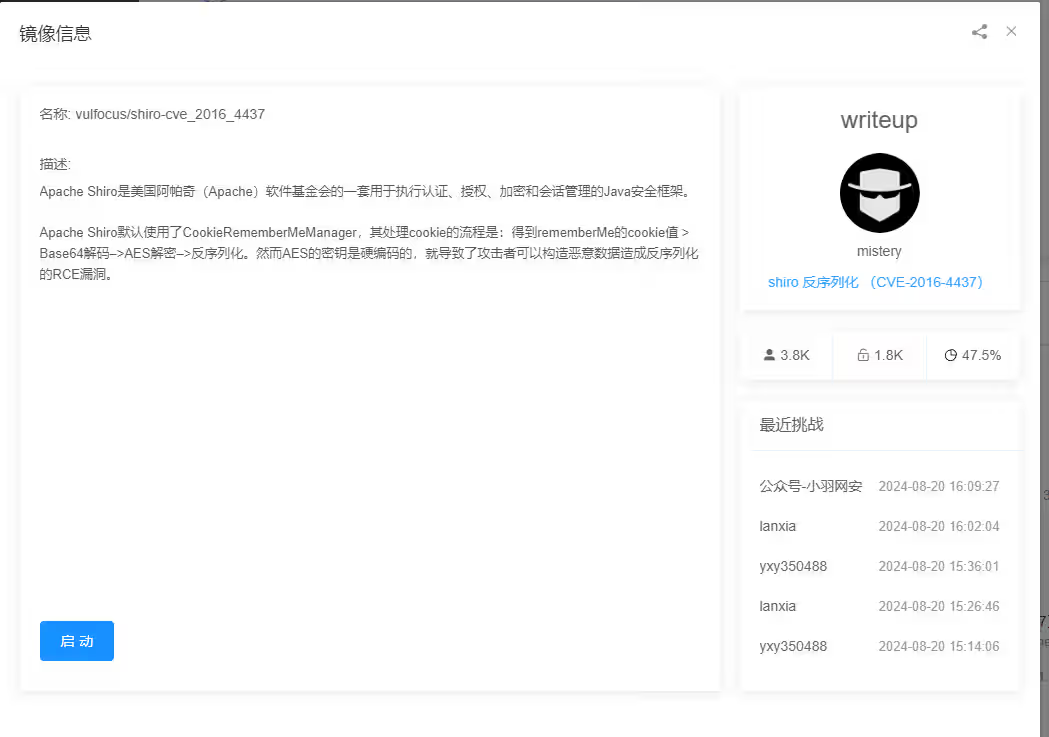
java框架Shiro流量分析-面试必备 前言靶场:https://vulfocus.cn/Shiro(Apache Shiro)是一个强大且灵活的开源安全框架,专为Java应用程序提供安全性解决方案。它由Apache基金会开发和维护,广泛应用于企业级应用程序和Web应用程序中。Shiro的设计目标是简化应用程序的安全性配置和开发过程,提供易于使用的API和丰富的功能。本文主要介绍了Java框架Shiro和shiro工具的流量特征,以及Shiro-550漏洞的复现CVE-2016-4437登录界面正常的流量包返回包set-Cookie⾥没有 deleteMe字段的,返回包甚至都没有set-Cookie登录失败的流量特征看到一个结果抓包,输入错误的密码,他就会返回一个rememberMe=deleteMe,那么百分百是shiro框架,不管是否勾选记住密码,返回包都会有rememberMe=deleteMe字 段登录成功的流量特征这时候再去请求别的页面就会有这个cookie特征,未登陆的情况下,请求包的cookie中没有rememberMe字段没有登录的情况下,请求包的cookie中没有rememberMe字段,返回set-Cookie也没有deleteMe字段不勾选RememberMe字段,登陆成功的话,返回包set-Cookie会有rememberMe=deleteMe 字段。但是之后的所有请求中Cookie都不会有rememberMe字段勾选RememberMe字段,登陆成功的话,返回包set-Cookie会有rememberMe=deleteMe字 段,还会有rememberMe字段,之后的所有请求中Cookie都会有rememberMe字段工具爆破的流量特征工具的第一步就是去判断网站是否使用了shiro框架,开始之前,先设置工具代理,把流量转发到burp suite就可以得到如下数据包,它添加了一个Cookie: rememberMe=yes看看返回数据包,他也有一个Set-Cookie:rememberMe,也就是登录失败,通过这个值来判断是否是shiro框架密匙爆破流量分析,当成功之后就会有一个设置一个cookie:rememberMe发送请求,爆破成功的set-cookie就没有rememberMe的值我在cookie中随便添加几个字母/数字,他也会提示Set-Cookie: rememberMe=deleteMe,密匙爆破失败成功后,还不能直接获得webshell,还需要爆破利用链和回显利用链爆破流量分析如果在秘钥正确的情况下,进行利用链爆破利用链爆破失败流量和密匙/浏览器登录流量一样,只要登录/爆破失败就会返回一个Set-Cookie:rememberMe=deleteMe利用链爆破成功流量当cookie非常长的时候。如果在研判 中发现cookie非常长,并且返回包状态码为200,那就要考虑网站是否被入侵了!成功之后才能执行系统命令,获取flag系统命令流量分析执行命令时候的流量特征就是,rememberme 非常长,并且返回值是加密的,执行命令ls,在响应包中会出现三个$ls -a注入内存马流量上传蚁剑一句话马上传的过程流量正常连接
-
【kali笔记】shodan的20种使用方法,信息收集必备 【kali笔记】shodan的20种使用方法,信息收集必备Shodan是专注于搜索互联网连接设备的搜索引擎,能发现和分析设备及其漏洞,被誉为“物联网的搜索引擎”。官网获取APIkey:https://developer.shodan.io/眼睛放大一点,APIkey在右上角查看帮助参数详细 Commands: alert Manage the network alerts for your account # 管理账户的网络提示 convert Convert the given input data file into a... # 转换输入文件 count Returns the number of results for a search # 返回查询结果数量 download Download search results and save them in a... # 下载查询结果到文件 honeyscore Check whether the IP is a honeypot or not. # 检查 IP 是否为蜜罐 host View all available information for an IP... # 显示一个 IP 所有可用的详细信息 info Shows general information about your account # 显示账户的一般信息 init Initialize the Shodan command-line # 初始化命令行 myip Print your external IP address # 输出用户当前公网IP parse Extract information out of compressed JSON... # 解析提取压缩的JSON信息,即使用download下载的数据 scan Scan an IP/ netblock using Shodan. # 使用 Shodan 扫描一个IP或者网段 search Search the Shodan database # 查询 Shodan 数据库 stats Provide summary information about a search... # 提供搜索结果的概要信息 stream Stream data in real-time. # 实时显示流数据使用init初始化API在命令行中直接显示查询结果,例如搜索有关中国上海的服务器,并且开启了3389端口search直接将查询结果展示在命令行中,默认情况下只显示ip、端口号、主机名和http数据。也可以通过使用–fields来自定义显示内容。比如只显示ip、端口号、组织机构、主机名。# 搜索cn 拥有mysql服务,且包含了nginx服务的主机,并显示在终端中 shodan search --fields ip_str,port,org,hostnames mysql country:cn product:'nginx'搜索结果搜索日本的开启3389端口的服务器使用host可以指定IP地址,查看系统详细信息,地理位置、开放端口等这里也可以查看到漏洞信息,像这种不排除是蜜罐查看各种端口信息,比如3389远程端口开启,就能直接使用海德拉(Hydra)进行RDP协议爆破(请勿用于非法用途,造成的后果自行承担)Hydra使用:搜索设备(华为,思科防火墙之类的)使用stats统计nginx全球分布情况,stats通常用来统计数量使用download把这些分布情况下载下来parse可以用来解析数据,多用于python脚本中。通过vuln参数,用户可以指定一个CVE(Common Vulnerabilities and Exposures,通用漏洞披露)编号,来查找那些已知存在该漏洞的设备或服务。这里举例一个MS17-010(永恒之蓝)漏洞永恒之蓝复现过程:其他用法搜索指定的组织或公司 ,org搜索指定的操作系统/软件/平台搜索指定的IP地址或子网使用count命令获取搜索结果的数量使用myip命令获取自身外部可见的IP地址使用info命令查看自身账户的信息,包括认证的信息使用honeyscore命令查看是否有蜜罐保护,这里没计算出来,可以使用在线地址检测https://honeyscore.shodan.io/统计 cn 中使用了ssl的ip地址,并且服务使用了nginx,开启了3389远程端口的主机数量查找SSL证书已过期的设备,这可能是蜜罐的一种特征使用scan命令提交IP进行在线扫描,这里扫了半天没出来,不知道为什么scan参数 -h查看刚刚扫描的结果 listfacets参数在Shodan中的作用是获取特定搜索查询的统计信息,它允许用户对搜索结果中的某些属性进行分组和计数,以了解这些属性值的分布情况。统计指定网络段内与漏洞(vuln)相关的统计信息,并且限制结果只显示前10个最常见的漏洞指定系统oshttp.title查找HTTP响应中标题(title)字段包含特定文本的设备。这个参数可以帮助用户快速定位到具有特定标题的网页,这在渗透测试中尤其有用,因为某些管理界面或特定服务的页面标题可能包含敏感信息或标识。比如,搜索标题中包含"Login"的设备你懂的本期介绍这么多用法,如果还有其他好用的用法,还请师傅们留言指出,让更多的师傅们学习。往期推荐XSS高级用法,SEO优化,挂ma,MS14_064一款开源持续更新的后渗透免杀框架【RCE剖析】从0-1讲解RCE漏洞绕过,Windows与Linux/RCE漏洞绕过方式总结----实战解析Win11综合渗透系统,第二个”kali“武器库——文末抽黑神话【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS