搜索到
192
篇与
的结果
-

-
kali Linux Shell编程:基础到进阶 kali Linux Shell编程:基础到进阶在Linux系统中,shell编程是一项基本技能,它不仅能够提高系统操作效率,还能让你更好地理解和掌控Linux。本文将带领你从shell编程的基础入门,逐步进阶到复杂应用,通过改写和扩展原有内容,使内容更加丰富且保持低重复率。一、Shell编程基础1. Shell简介Shell是一种命令行界面,用于用户与操作系统进行交互。它也是一种脚本语言,允许用户编写程序自动执行一系列命令。Linux系统中常见的Shell类型包括bash、zsh、csh等,其中bash是最常用的Shell之一。代码示例:#!/bin/bash echo "Hello, Shell World!"以上脚本使用bash Shell,打印“Hello, Shell World!”。2. 创建和执行Shell脚本创建Shell脚本的第一步是创建一个文本文件,并写入Shell命令。然后,你需要给这个文件添加执行权限,最后通过终端执行它。示例步骤:使用文本编辑器(如vim或nano)创建脚本文件,例如hello.sh。在文件中写入以下内容:#!/bin/bash # A simple hello world script echo "Hello, World from a Shell Script!"保存并退出编辑器。给脚本文件添加执行权限:chmod +x hello.sh。执行脚本:./hello.sh。3. Shell脚本的基本语法Shell脚本的基本语法包括变量定义、条件语句、循环语句等。变量定义与使用:#!/bin/bash # Define a variable name="John Doe" # Use the variable echo "Hello, $name!"条件语句:Shell脚本中的条件语句主要有if、elif、else。#!/bin/bash # Check the number of arguments if [ $# -eq 0 ]; then echo "No arguments provided." elif [ $# -eq 1 ]; then echo "One argument provided: $1" else echo "Multiple arguments provided." fi4. Shell中的循环Shell支持多种循环,包括for循环和while循环。For循环:#!/bin/bash # Loop through numbers 1 to 5 for i in {1..5}; do echo "Number $i" doneWhile循环:#!/bin/bash counter=1 while [ $counter -le 5 ]; do echo "Number $counter" ((counter++)) done二、Shell编程进阶1. 函数定义与调用在Shell脚本中,函数允许你将代码块封装起来,以便在脚本中重复使用。#!/bin/bash # Define a function greet() { echo "Hello, $1!" } # Call the function greet "Alice" greet "Bob"2. 数组的使用Shell脚本支持一维数组,可以通过索引来访问数组元素。#!/bin/bash # Declare an array fruits=("Apple" "Banana" "Cherry") # Iterate through the array for fruit in "${fruits[@]}"; do echo "$fruit" done3. 正则表达式与文本处理Shell脚本中可以使用正则表达式来匹配文本字符串。grep命令是处理文本和正则表达式的好帮手。#!/bin/bash # Use grep to find lines containing 'error' grep "error" log.txt使用awk和sed工具可以进行更复杂的文本处理。使用awk处理文本:#!/bin/bash # Print the first and third fields of each line in a file awk '{print $1, $3}' file.txt4. 读取用户输入Shell脚本可以读取用户输入,用于交互式操作。#!/bin/bash # Read user input echo "Enter your name: " read name echo "Hello, $name!"5. 文件与目录操作Shell脚本提供了丰富的命令来操作文件和目录,如ls、cp、mv、rm等。列出当前目录下的所有文件:#!/bin/bash # List all files in the current directory ls -l复制文件:#!/bin/bash # Copy a file cp source.txt destination.txt6. Shell脚本的调试调试Shell脚本时,可以使用-x选项来跟踪脚本的执行过程。bash -x script.sh三、高级Shell编程技巧1. 子Shell与进程控制在Shell脚本中,可以通过括号()来创建一个子Shell,子Shell会继承父Shell的环境,但在子Shell中做的任何修改都不会影响到父Shell。#!/bin/bash # Create a subshell (cd /tmp; ls)2. 陷阱信号与信号处理Shell脚本可以捕获和处理系统发出的信号,如SIGINT(通常通过Ctrl+C产生)。#!/bin/bash # Trap SIGINT trap 'echo "Caught SIGINT"; exit' SIGINT echo "Script is running. Try pressing Ctrl+C." while true; do sleep 1 done3. 并发执行与等待Shell脚本可以利用&将命令放入后台执行,并使用wait命令等待后台进程完成。#!/bin/bash # Run commands in the background command1 & command2 & # Wait for all background processes to finish wait结语通过本文的改写和扩展,我们详细探讨了Shell编程的基础和进阶内容,包括变量、条件语句、循环、函数、数组、文本处理、用户输入、文件操作、调试以及高级Shell编程技巧。希望这些内容能够帮助你更好地掌握Shell编程,提高在Linux系统中的工作效率。
-
DIRB:一款强大的Web目录扫描工具使用指南 DIRB是一款广泛使用的开源Web内容扫描工具,它专注于发现Web服务器上存在的目录和文件。对于安全研究员、渗透测试人员以及Web开发者来说,DIRB是一个不可或缺的工具,它能帮助他们识别潜在的入口点,从而进一步评估目标网站的安全性。本文将详细介绍DIRB的基本用法、高级特性、配置选项以及如何在实际渗透测试中有效使用它。一、DIRB简介DIRB(DIR Browser)最初由Pablo Santos开发,自发布以来就因其简单、高效而受到欢迎。DIRB的工作原理是通过发送HTTP GET请求到服务器上的特定目录和文件,并分析响应来判断目录或文件是否存在。它支持多线程,可以快速扫描大量潜在的URL,并且可以自定义请求头和代理设置,增加了其灵活性和实用性。二、安装DIRB在大多数Linux发行版中,DIRB可以通过包管理器轻松安装。例如,在基于Debian的系统上,你可以使用apt-get命令:sudo apt-get update sudo apt-get install dirb对于其他操作系统,你可能需要从DIRB的官方网站或其他可靠的软件仓库下载源代码并自行编译安装,如果是kali操作系统,则可以直接使用。三、基本参数DIRB的基本用法非常简单。启动DIRB时,你需要指定要扫描的URL和用于匹配的字典文件。字典文件包含了可能的目录名和文件名,DIRB将依次尝试访问这些路径。项目Value参数执行效果-a设置user-agent-p<proxy[:port]>设置代理-c设置cookie-z添加毫秒延迟,避免洪水攻击-o输出结果-X在每个字典的后面添加一个后缀-H添加请求头-i不区分大小写搜索示例命令:dirb http://example.com/ -o dirb.txt这个命令会扫描http://example.com/下的所有目录和文件,并将结果输出到dirb.txt文件中。默认情况下,DIRB会使用自带的字典文件(通常位于/usr/share/dirb/wordlists/目录下)进行扫描。四、高级特性1. 自定义请求头DIRB允许你自定义HTTP请求头,这在绕过某些简单的安全机制时非常有用。使用-H参数可以添加自定义请求头。dirb http://example.com/ -H "User-Agent: Custom User-Agent"举例:之前文章https://mp.weixin.qq.com/s/U0z0R_JMdOjIOE_6aEUnvw的401验证扫描不到路径,就可以自定义请求头,防止扫不到路径,比御剑好用多了,自定义一下dirb字典也行kali中默认放在/usr/share/dirb/wordlists/common.txt文件中,命令如下dirb http://example.com -H "Authorization: Basic <base64-encoded-username:password>"2. 使用代理在需要绕过IP封锁或进行匿名扫描时,使用代理是一个好选择。DIRB支持HTTP和SOCKS代理。dirb http://example.com/ -p 8080 -x http://proxy.example.com:80803. 多线程扫描DIRB支持多线程扫描,通过-t参数可以指定线程数。增加线程数可以加快扫描速度,但也可能增加目标服务器的负载。dirb http://example.com/ -t 104. 自定义字典虽然DIRB提供了默认的字典文件,但在某些情况下,你可能需要使用自定义的字典。通过-w参数可以指定自定义字典文件。dirb http://example.com/ -w /path/to/custom_dict.txt五、在实际渗透测试中的应用在实际渗透测试中,DIRB通常用于以下场景:信息收集:在渗透测试的早期阶段,使用DIRB扫描目标网站以收集潜在的有用信息,如管理后台、上传接口等。漏洞探测:某些版本的CMS(内容管理系统)可能存在已知的安全漏洞,通过DIRB扫描可以快速定位到易受攻击的文件或目录。目录遍历防护测试:DIRB可以用来测试Web应用程序是否对目录遍历攻击具有足够的防御能力。六、结论DIRB作为一款强大的Web目录扫描工具,在渗透测试和Web安全评估中发挥着重要作用。通过合理使用DIRB及其高级特性,安全研究人员和渗透测试人员可以更高效地发现Web应用程序中的潜在弱点,为进一步提升系统安全性提供有力支持。然而,值得注意的是,在使用DIRB进行扫描时,应遵守相关法律法规和道德规范,确保测试活动的合法性和合规性。
-
一款在线的免杀平台AVEvasionCraftOnline 一款在线的免杀平台sudo apt updatesudo apt install mingw-w64wget https://github.com/yutianqaq/AVEvasionCraftOnline/releases/download/v1.2/AVEvasionCraftOnline-v1.2.zip unzip AVEvasionCraftOnline-v1.2.zipvi application.yaml # 修改路径运行java -jar -Dspring.config.location=application.yaml AVEvasionCraftOnline.jar --server.port=80访问接下来,我们用火绒测试。在线查杀往期推荐24年6月版本AWVS激活,AWVS漏洞扫描工具安装以及基本使用教程2024 最新 Kali Linux 定制化魔改,完整版,添加常见60渗透工具放开双手 !SQL注入Fuzzing字典 (270个)【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏upload-labs通关全教程(建议萌新收藏)Web安全-文件上传漏洞超详细解析
-
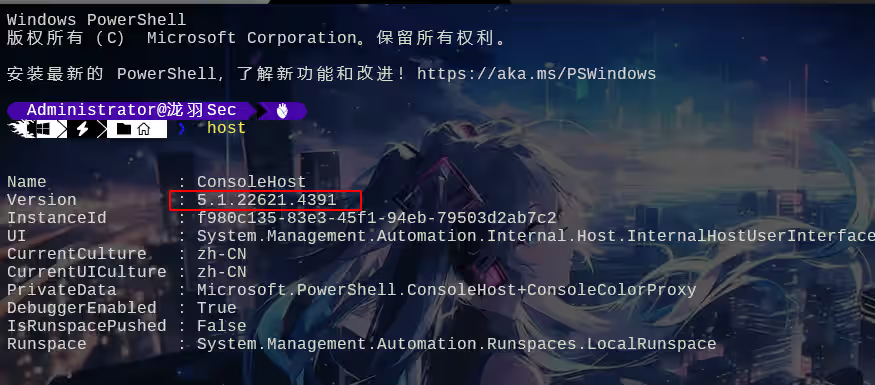
使用oh-my-posh美化Windows终端 使用oh-my-posh美化Windows终端在正式开始之前我们先更新一下powershell,检查当前版本,为5.1,win11默认都是5.1,需要手动升级,用过7.x后真的不想用这5.x了(超级好用),历史命令补全,智能提示常用命令,岂不美哉?这才是powershell!安装最新版本winget install --id Microsoft.Powershell --source winget下载完成之后切换到这个目录点进去就是powershell 7这时候菜单栏就可以发现一个powershell 7了,建议将注意:如果菜单没有的话,找到powershell 7的绝对安装路径(C:Program FilesPowerShell7pwsh.exe),执行以下命令set-executionpolicy RemoteSigned $OutputEncoding Test-path $profile New-Item -Type file -Force $PROFILE # powershell初始化加载 PSReadLine 模块 Import-Module PSReadLine # 使用历史记录进行脚本提示 Set-PSReadLineOption -PredictionSource History # alt在Windows中有特殊用途,这里使用ctrl键代替 Set-PSReadLineKeyHandler -Chord "Ctrl+RightArrow" -Function ForwardWord此时我们进去的时候还是powershell 5,Windows 11自带的我们打开终端设置,修改默认的终端为刚刚下载的位置就好这样新建终端的时候就是纯净版powershell 7,还没有广告安装oh my poshpowershell安装Set-ExecutionPolicy Bypass -Scope Process -Force; Invoke-Expression ((New-Object System.Net.WebClient).DownloadString('https://ohmyposh.dev/install.ps1'))重启终端新版终端还有历史命令提示,真的舒服此时就安装成功了在Nerd Font官网挑选一款自己喜欢的字体,记住名字后面要用(我自己选的是Cousine Nerd Font),下载并安装打开终端配置文件"font":{"face": "Cousine Nerd Font"}更改PowerShell安全策略Set-ExecutionPolicy -ExecutionPolicy RemoteSigned -Scope LocalMachine打开配置文件notepad $PROFILE如果配置文件不存在,则根据记事本提示创建新文件,或者以PowerShell命令创建New-Item -Path $PROFILE -Type File -Force在打开的配置文件添加以下代码并保存oh-my-posh init pwsh | Invoke-Expression已经加载默认的主题了显示可用主题Get-PoshThemes记住好自己要切换的主题名称notepad $PROFILE. $PROFILEok了,我换了个壁纸往期推荐【渗透测试】DC-8提权靶机综合渗透教程开箱即用!265种Windows渗透工具合集--灵兔宝盒一款开源持续更新的后渗透免杀框架SQL注入中各种waf的绕过方式,狗,盾,神,锁,宝放开双手 !SQL注入Fuzzing字典 (270个)