搜索到
183
篇与
的结果
-
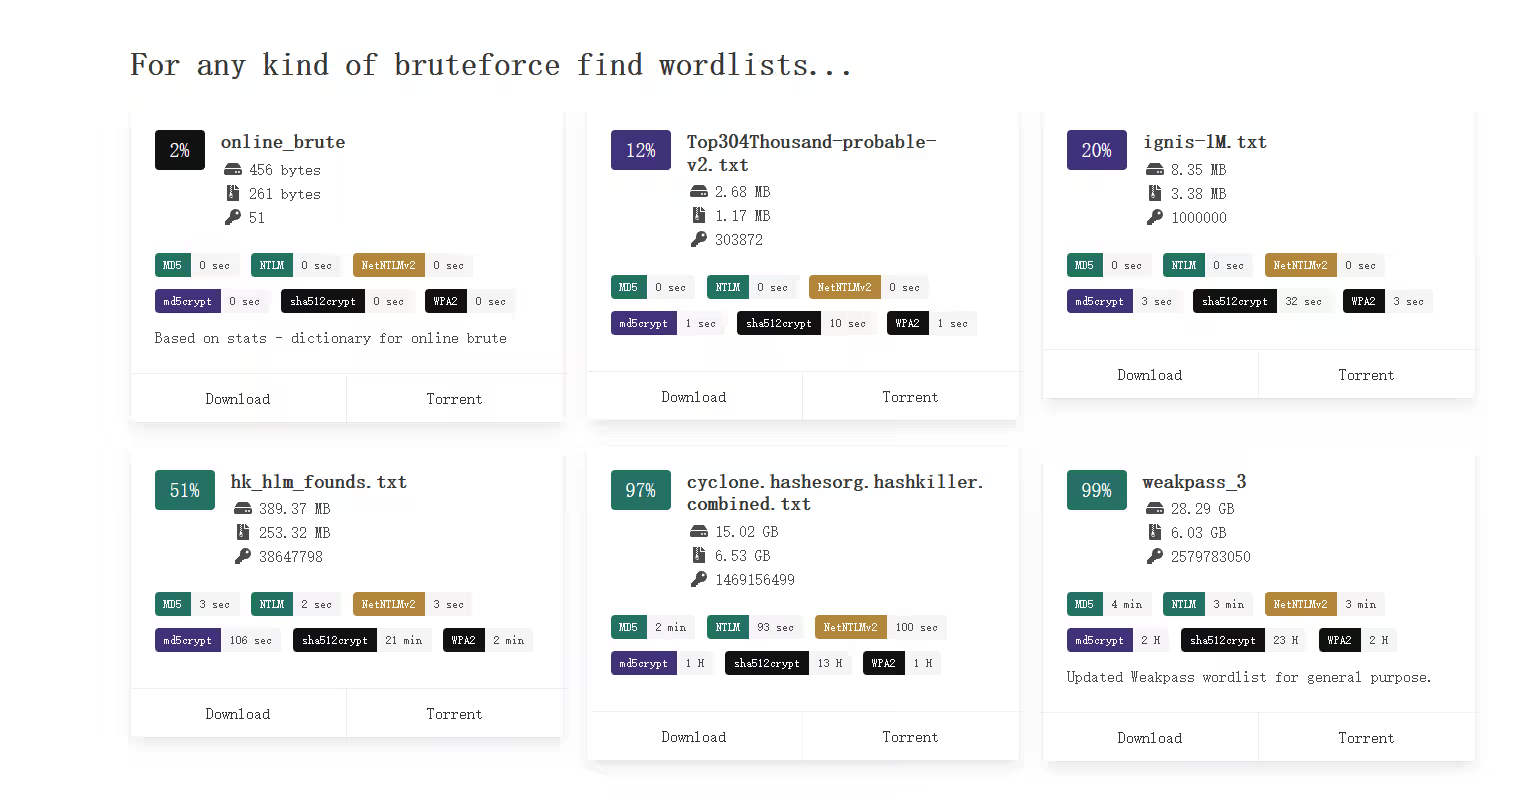
 几个常见的密码字典推荐 Weakpass这是一个专门提供弱口令字典的网站,包括单词、数字、常用密码、常见手机号码等。官网地址:https://weakpass.com/SecList这是一个安全研究者和渗透测试人员常用的资源库,其中收集了一个 "Passwords" 目录,包含着许多大型的字典文件,包括弱口令字典。官网地址:https://github.com/danielmiessler/SecLists/tree/master/PasswordsProbable-Wordlists这是一个目前最大的密码字典之一,包含了 2376 个字典文件,包括密码、用户名、社会工程学素材等。现github高达8.6kstar官网地址:https://github.com/berzerk0/Probable-WordlistsCrackStation这是一个专门提供密码破解工具的服务网站,其中也提供了许多常见的弱口令字典,包括万能密码、社会工程学密码、差密码等。官网地址:https://crackstation.net/buy-crackstation-wordlist-password-cracking-dictionaries.htmKali/usr/share/wordlists/这是Kali Linux中默认的字典文件存放目录,包含了各种类型的字典文件,这些文件广泛用于密码爆破、漏洞扫描等场景。在这个目录下,你可以找到许多以.txt格式存储的字典文件,每个文件中包含一连串的单词或短语,用于密码破解时的猜测依据。/usr/share/dirb/wordlistsDirBuster 目录扫描工具的字典文件目录,用于穷举目录和文件路径。/usr/share/sqlmap/data/txtSQLMap 工具的字典文件目录,用于自动化 SQL 注入检测。/usr/share/metasploit-framework/data/wordlists/Metasploit框架中的字典文件,适用于不同类型的渗透测试活动。/usr/share/Nmap/nselib/data/Nmap 工具的字典文件目录,包含用于脚本和扫描的字典。/usr/share/wfuzz/wordlist/wfuzz 工具的字典文件目录,用于 Web 应用程序渗透测试。/usr/share/crunch/Crunch 工具的字典文件目录,用于生成自定义密码字典。自定义如果你懒得下载,那么就直接使用下面这段字典吧常见的用户名username test test1 test2 test3 testing tester admin admin1 admin2 admin3 login administrator system 123456 123456789 12345678 member guest user user1 user2 user3 root ghost yangxiu zhangwei wangwei wangfang liwei lina test admin system zhangmin lijing wangjing liuwei zhangli wangli zhangjing liqiang wangmin limin wanglei liuyang wangyan wangyong lijun zhangyong lijie zhangjie zhanglei wangqiang lijuan wangjun zhangyan zhangtao wangtao liyan wangchao liming liyong wangjuan liujie chengming chenming liumin lixia lili zhangjun wangjie zhangqiang wanggang wangping liufang liuyan liujun liping wanghui chenjing liuyong liling wangdan ligang lidan wangpeng liutao chenwei zhanghua liujing litao wangyuting lihong lichao liuli zhangpeng zhangchao wangling zhangling lihua wangfei wangying liuqiang liying lihui limei chenyong wang lifang libo yangyong wangxia wangbin lipeng zhangping zhanghui zhangyu liujuan libin wanghao chenjie wangkai chenli chenmin zhangbo zhangying yangli zhangjian wangbo zhanghong liudan li yangjing liuchao zhangjuan yangfan liuying lixue zhang wangjian liuhui liubo zhanghao zhangming chenyan zhangxia yangjie wangshuai wangxue yangjun zhangxu liugang wanghua yangmin wangning lining liubin chentao wangna zhangbin chenlong lilin wanghong yangyang wanglin chenying chenjun liuxia chenhao zhangkai chenfang yangtao yangbo chenhong liuhuan chenjuan chengang zhanglin zhangna liujia liulei liupeng wangxu zhangxue liyang wangmei liyumei liuping yangmei lifei wangliang lilei wangyu chenling zhangshuai lijian chenlin chenqiang zhaojing wangcheng chenchao chenliang liuna wangqin liuchang yangyan zhangliang liyun zhangqin liyuzhen yangchao zhangmei chenping liuhong zhaowei zhangyun zhangning yanglin gaofeng chenhua yanghua yangliu yangfang liuling chenchen wanghuan zhanglong chenbo chenlei wangyun wangfeng wangrui liqin chenpeng liufei lihao zhangdan lifeng lijia chenhui zhangfang chenxia liukai liuhua libing wangdong yangwei wanglong liuming zhoumin huangwei yanglei zhaomin chenyun likai zhangfeng lilong lishuai lixin liuyun chenbin liyuhua chenfei liuhan huangyong zhouwei wangkun lixiang zhangrui liushuai zhangfei wangyang liqiuchen mali yangling yangping liliang lirong wangbing wangming chenmei liufeng lixiuhua lidandan yangxue wangxin zhaoli huangmin yangjuan zhoujie liumei zhaojun zhaoyong liubing yangbin liwen sunwei liuyu zhangrong zhangfan zhouyong zhangkun xuwei liuqin zhoujing xumin xujing yanghong zhangwen zhouli machao wangxiuying lixiuying zhangxiuying wangxiulan liguiying wangguiying zhangxiulan zhangguiying wangyulan lixiulan zhangyulan wangguilan chenxiuying zhangguilan liguilan wangxiuzhen liyulan liuxiuying liuguiying yangxiuying lijun4 lixiuzhen zhangxin liuyulan liuguilan wangting wangyumei wangyuzhen zhangfengying lifengying liting zhangting wangyuying zhangyumei wangfengying zhangyuying lihongmei zhangqian zhangxiuzhen wangjianhua lijianhua zhangjianhua liuxin wangqian zhangyuzhen zhanglanying liqian wanglanying chenguiying wangjianguo wangjianjun wangshuzhen lichunmei wanghaiyan lidongmei wangxiurong liguizhen wangxiuyun wangguirong wangzhiqiang zhanghongmei liufengying liyuying wangxiumei wanglijuan zhangtingting wangtingting wangyuhua zhangjianguo lilanying wangguizhen lixiumei chenyulan zhangyuhua liuyumei lijianjun liuyuzhen lijianguo liguirong liuting chenxiulan zhangjianjun lixiurong zhangxiumei lixuemei zhanghaiyan wangshulan lizhiqiang litingting zhangxiurong liujianhua wanglili lihaiyan zhangguirong liuxiulan zhangzhiqiang lixiuyun lixiufang zhanglili zhangxiuyun wangshuying wangchunmei wanghongmei liguifang liuhao huangxiuying liuyuying lishuzhen wangxiufang wanglihua wangdandan wangguixiang zhangguizhen wangshuhua zhangxiufang zhangguifang zhanglijuan wuxiuying yangming liguixiang liuqian yangxiulan wangxiuhua liguizhi wangguifang zhangchunmei wangdongmei liuyuhua maxiuying zhanglihua zhangshuzhen lixiaohong wangguizhi zhangxiuhua wangjinfeng chenjianhua yangguiying lishuying chenyuying yangxiuzhen sunxiuying zhangnan liuguizhen liujianjun zhangshuying lihongxia zhaoxiuying wangjianping zhangguizhi wangguihua liutingting wanglu zhangshulan chenguilan lishuhua chenxin liujianguo liguihua wangfenglan lishulan chenxiuzhen常见的密码123456a123456 123456a 521314 111111 woaini1314 qq123456 123123 000000 1qaz2wsx 1q2w3e4r qwe123 7758521 123qwe a123123 123456aa woaini5 woaini 10020 13145 woaini123 123321 q123456 123456789 123456789a 5211314 asd123 a123456789 z123456 asd123456 a521314 aa123456 zhang123 aptx4869 123123a 1q2w3e4r5t 1qazxsw2 5 1314a 1q2w3e aini1314 31415926 q1w2e3r4 123456qq woaini521 1234qwer a111111 5252222 iloveyou abc123 110110 111111a 123456abc w123456 7758258 123qweasd 159753 qwer1234 a000000 qq123123 zxc123 123654 abc123456 123456q qq521314 12345678 000000a 456852 as123456 1314521 112233 521521 qazwsx123 zxc123456 abcd1234 asdasd 666666 love1314 QAZ123 aaa123 q1w2e3 aaaaaa a123321 123000 11111111 12qwaszx 584521314 s123456 nihao123 caonima123 zxcvbnm123 wang123 159357 1A2B3C4D asdasd123 5845 753951 147258 1123581321 1101 qq13145
-
2024年7月JetBrains全家桶激活到2099年工具分享,pycharm、IDE、phpStorm等专业版激活工具 2024年7月JetBrains全家桶激活到2099年工具分享,pycharm、IDE、phpStorm等专业版激活工具注意:工具获取点个关注即可,互帮互助嘛,以后也会推出其他pj工具,关注后回复【激活】!!!,注意是【激活】!!!,哪个没脑子的回复其他东西,拼音都不会打的都有,之前其他工具就这样,注意是【激活】!!!!本工具不收费,只要宝子们点个关注多多支持看到日期是2099年到期,下面开始演示,废话少说(这里我的操作系统是,windows server 2019)这里我们以pycharm激活过程为示例下载地址:https://www.jetbrains.com.cn/en-us/pycharm/download/?section=windows其他的请自行尝试安装2024.1.4专业版安装成功打开我们的全家桶激活工具,找到pycharm激活(放在哪个位置都可以,工具会自动检测pycharm路径,等待他弹出suucess就好!),注意有些操作系统可能会激活不成功,但绝大多数都能成功,只要你的系统是官方window系统此时重启pycharm即可【小羽网安】专注于网络安全领域,py大数据编程,破解工具分享,感谢阅读
-
-
2024 最新 Kali Linux 定制化魔改,完整版添加常见60渗透工具 系统版本:kali linux 2024.1固件类型:BIOS用户: zss 密码: ss系统压缩大小:18.8 GB,解出来:36.00GB 左右,请提前预留好足够的空间下载链接https://pan.quark.cn/s/e5ca0a5847a4这个版本添加工具武器库比如我们pip命令后面忘了是什么了,我们就可以输入pip然后在按ctrl+r在这个版本里面添加了自用的写的工具箱,一共集成了常见测试工具近60个,在kali 系统上没有的神兵利器BurpSuite pro中文版Cobalt Strike 4.5Cobalt Strike 4.7Cobalt Strike 4.8Cobalt Strike 4.9Yakit端口扫描工具naabu:是用快速端口扫描工具指纹识别工具CMSeek (kali也集成了CMSeek是阉割版的)EHole:EHole(棱洞) 重构版-红队重点攻击系统指纹探测工具CmsVulScan:cms识别工具,用于识别网站使用的cms,收集了github上多个扫描工具的指纹目录扫描工具dirsearch(kali也集成了Dirsearch没有官方版本好用):是一个基于python的命令行工具,用于暴力扫描页面结构,包括网页中的目录和文件,就是目录资源发现工具Fofa_Viewer:是一个用 JavaFX 编写的用户友好的 FOFA 客户端Fofax:是一款使用Go编写的命令行FoFa查询工具信息泄露工具Cloud_Bucket_Leak_Detection_Tools(云存储泄露工具):六大云存储,泄露利用检测工具SvnExploit:支持SVN源代码泄露全版本Dump源码Dumpall:是一款信息泄漏利用工具,适用于.git/.svn/.DS_Store泄漏和目录列出子域名探测工具dnsx:是一款功能强大的多用途DNS工具包,该工具运行速度非常快OneForAll:是一款功能强大的子域收集工具subfinder:是一个子域发现工具,可以为任何目标枚举海量的有效子域名其他信息收集工具zpscan:一款好用的命令行信息收集工具漏洞扫描工具nuclei:Nuclei使用零误报的定制模板向目标发送请求,同时可以对主机进行批量快速扫描POC-bomber:是一款漏洞检测工具Goby:是一款基于网络空间测绘技术的新一代网络安全工具afrog:是一款快速稳定的高性能漏洞扫描程序fscan:是一个内网综合扫描工具,方便一键自动化、全方位漏洞扫描Packer-Fuzzer:一款针对Webpack等前端打包工具所构造的网站进行快速、高效安全检测的扫描工具woodpecker-framework:是一款漏洞精准检测深度利用框架,只做一件事:精准狙击高危漏洞数据库漏洞利用工具Sqlmap中文版:汉化版Sqlmap,对于英语不好的朋友们很友好MDUT:MDUT工具全称 Multiple Database Utilization Tools, 是一款中文的数据库跨平台利用工具,集合了多种主流的数据库类型ARDM:ARDM全称Another Redis Desktop Manager是一个更快、更好、更稳定的Redis桌面(GUI)管理客户端XSS漏洞工具XSS-Trike:是一款检测Cross Site Scripting的高级检测工具DalFox:DalFox是一个强大的开源工具,专注于自动化,非常适合快速扫描XSS缺陷和分析参数综合工具Yasso:是强大的内网渗透辅助工具集LiqunKit:工具是一个综合漏洞扫描工具Full-Scanner:是一个多功能扫描工具,支持被动/主动信息收集漏洞扫描工具联动,可导入POC和EXP中间件/应用漏洞工具FastjsonScan:Fastjson扫描器,可识别版本、依赖库、autoType状态等。WeblogicTool:WeblogicGUI漏洞利用工具,支持漏洞检测、命令执行、内存马注入、密码解密等(深信服深蓝实验室天威战队强力驱动)Struts2漏洞检查工具:Struts2工具是希潭实验室ABC123开发全版,Struts2本漏洞检测工具ShiroAttack2:ShiroAttack2工具是一款针对Shiro560漏洞进行快速漏洞利用ShiroExp:shiro一把梭工具MYExploit:一款基于产品的一键扫描工具OA-EXPTOOL:OA-EXPTOOL是OA综合利用工具,集合将近20款OA漏洞批量扫描通达OA漏洞利用工具(TongdaOATools)Apt-t00ls:高危漏洞利用工具 泛微|蓝凌|用友|万户|通达|中间件等综合利用工具:ThinkPHP漏洞综合利用工具图形化界面,命令执行,一键getshell,批量检测,日志遍历,session包含,宝塔绕过利用工具By莲花:漏洞利用工具,支持各版本TP漏洞检测,命令执行,getshellJboss漏洞工具:小黑开发的一款Jboss综合利用工具SBSCAN:是一款专注于spring框架的渗透测试工具暴力破解工具社工密码生成器pydictor:Pydictor是一个强大实用的黑客暴力破解字典建立工具webshell管理类工具天蝎权限管理工具(skyscorpion)中国蚁剑冰蝎3.0冰蝎哥斯拉 4.0.1webshell生成工具(webshell_generate)应急响应工具。。。。。。。。更多描述查看原文链接:https://blog.csdn.net/qq_41860876/article/details/141320430
-
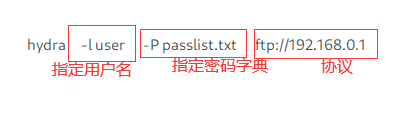
九头蛇thc-hydra密码爆破,九头蛇简单使用 Hydra(海德拉)工具使用从0到1,爆破服务器密码,2024最新版Hydra简介Hydra又叫九头蛇,是一款由著名的黑客组织THC开发的开源暴力破解工具,支持大部分协议的在线密码破解,是网络安全·渗透测试必备的一款工具,目前支持的协议包括Asterisk, AFP, Cisco AAA, Cisco auth, Cisco enable, CVS, Firebird, FTP, HTTP-FORM-GET, HTTP-FORM-POST, HTTP-GET, HTTP-HEAD, HTTP-POST, HTTP-PROXY, HTTPS-FORM-GET, HTTPS-FORM-POST, HTTPS-GET, HTTPS-HEAD, HTTPS-POST, HTTP-Proxy, ICQ, IMAP, IRC, LDAP, MEMCACHED, MONGODB, MS-SQL, MYSQL, NCP, NNTP, Oracle Listener, Oracle SID, Oracle, PC-Anywhere, PCNFS, POP3, POSTGRES, Radmin, RDP, Rexec, Rlogin, Rsh, RTSP, SAP/R3, SIP, SMB, SMTP, SMTP Enum, SNMP v1+v2+v3, SOCKS5, SSH (v1 and v2), SSHKEY, Subversion, Teamspeak (TS2), Telnet, VMware-Auth, VNC and XMPP。在kali系统中自带有hydra九头蛇工具开源地址(下载):https://github.com/vanhauser-thc/thc-hydra常用参数列表 选项 描述 -R 恢复先前终止/崩溃的会话 -I 忽略现有的还原文件(不要等待10秒) -S 执行SSL连接 -s PORT 如果服务在不同的默认端口上,则在这里定义它 -l LOGIN or -L FILE 使用指定登录名登录,或者使用文件加载多个登录名 -p PASS or -P FILE 使用指定密码登录,或者使用文件加载多个密码 -x MIN:MAX:CHARSET 密码暴力生成, 使用’-x -h‘获取帮助 -y 暴力破解时忽略符号,见上文 -e nsr 可选选项,n:空密码试探,s:使用指定用户和密码试探,或“r”反向登录 -u 循环用户,而不是密码(有效!用-x表示) -C FILE 使用冒号分割格式,例如“登录名:密码”来代替 -L/-P 参数 -M FILE 要攻击的服务器列表,每行一个条目,':'指定端口 -o FILE 将找到的登录名/密码对写入FILE而不是输出 -b FORMAT 指定-o文件的格式:text(默认),json, jsonv1 -f / -F 当找到login/pass对时退出(-M: -f per host, -f global) -t TASKS 同时运行的线程数,默认为16 -T TASKS run TASKS connects in parallel overall (for -M, default: 64) -w / -W TIME 设置最大超时的时间,单位秒,默认是30s -c TIME 所有线程上每次登录尝试的等待时间(强制执行-t 1) -4 / -6 使用IPv4(默认)/ IPv6地址(将always放在[]中,也放在-M中) -v / -V / -d 详细模式/每次尝试显示登录+通过/调试模式 -O 使用旧的SSL v2和v3 -K 不重做失败的尝试(适用于-M批量扫描) -q 不打印有关连接错误的消息 -U 服务模块使用详情 -m OPT 选项特定于模块,请参见-U output获取信息 -h 更多命令行选项(帮助) server 目标:DNS、IP或192.168.0.0/24(这个或-M选项) service 指定服务名,支持的服务和协议 OPT 一些服务模块支持额外输入(-U表示模块帮助) 在hydra的帮助命令中官方我们提供了一些示例如下hydra -l user -P passlist.txt FTP://192.168.0.1 hydra -L userlist.txt -p defaultpw imap://192.168.0.1/PLAIN hydra -C defaults.txt -6 pop3s://[2001:db8::1]:143/TLS:DIGEST-MD5 hydra -l admin -p password FTP://[192.168.0.0/24]/ hydra -L logins.txt -P pws.txt -M targets.txt ssh这些命令基本用法用起来大体上很类似,我们以第一个命令为例,大体上可以分成三部分,即用户名,密码,和协议kali自带密码字典在kAIl中是自带字典的,可以通过/usr/share/wordlists/dirb路径进行查看,当然都是txt文件,也可以自己向里面添加。包含各种类型的字典,用于密码爆破、漏洞扫描等,他们的常用用途如下big.txt #大的字典 small.txt #小的字典 catala.txt #项目配置字典 common.txt #公共字典 euskera.txt #数据目录字典 extensions_common.txt #常用文件扩展名字典 indexes.txt #首页字典 mutations_common.txt #备份扩展名 spanish.txt #方法名或库目录 others #扩展目录,默认用户名等 stress #压力测试 vulns #漏洞测试Hydra密码生成器 参数 介绍 -x MIN:MAX:CHARSET 规则:MIN表示生成密码的最短长度;MAX表示生成密码的最长长度;CHARSET表示使用指定的字符生成密码,'a’表示所有的小写字母,'A’表示所有的大写字母,'1’表示所有的数字,对于其他字符,只需要添加在后面即可 -y 使用方式见-x,它表示charset的字符是实际的字符,而不是正则表达式 -x 3:5:a 生成的密码字典长度为3到5位,由所有的小写字母组成 -x 5:8:A1 生成的密码字典长度为5到8位,有所有的大写字母和数字组成 -x 5:5/%,.- 生成的密码字典长度为5位,只由’/ % , . -'这5种字符构成 -x 3:5:aA1 -y 生成的密码字典长度为3到5位,且只由’a A 1’这三种字符组成 -x 3:5:aA1.-+# 生成的密码字典长度为3到8位,由大小写字母+数字+.-+#进行组合。 爆破SSHhydra -L user.txt -P passwd.txt -o ssh.txt -vV -t ip ssh -s 22 #-L 指定用户字典文件 #-P 指定密码字典文件 #-o 把成功的输出到ssh.txt文件 #-vV 显示详细信息 #-s 指定其他端口 如果要修改默认22端口,可以使用 -s 参数先创建一个密码字典,手动编写密码(测试即可,真实渗透环境自行使用大型字典)创建一个用户字典 准备一台centos主机,查看ip地址,确保kali系统和centos系统处于同一网段下进行爆破hydra -L user.txt -P pwd.txt -vV -o ssh.txt -t 5 192.168.209.138 ssh破解成功,4个密码有效也可以在输出的ssh.txt查看用户密码爆破RDPlinux系统爆破成功,那么下面试试windows吧Tips:windows使用的远程协议是rdp协议,我们直接将上面的命令协议改为rdp即可hydra -L user.txt -P pwd.txt -vV -o ssh.txt -t 5 192.168.209.129 rdp爆破成功,尝试使用密码连接即可免责声明:使用本教程或工具,用户必须遵守所有适用的法律和法规,并且用户应自行承担所有风险和责任。原文连接:https://mp.weixin.qq.com/s/cQdbHED4fzfk1D-RHb6NVQ